






Aggiornamenti recenti Ottobre 28th, 2026 11:00 AM
partner

News Recenti
- Transparency Center Initiative di Kaspersky Lab: cosa significa per l’Italia
- PHP2Shell, gli attacchi precedono la patch: cosa cambia per i difensori
- PHP2Shell,milioni di siti Web a rischio e la disclosure diventa un caso
- Midnight Mimosa, ancora malware Android installato prima dell’acquisto
- Bitdefender crea una VPN per gli agenti AI
- No Hat 2026, a Bergamo l’hacking incontra AI, cyber-spionaggio e droni
Gmail introduce due nuovi strumenti per la sicurezza
Il servizio di posta elettronica a marchio Google inaugura due funzioni che dovrebbero ridurre l’efficacia di spam e phishing.
La posta elettronica è ancora uno dei principali vettori di attacco per truffatori e pirati informatici. Qualsiasi innovazione per migliorarne il livello di sicurezza, quindi, è benvenuta.
Se poi le misure per contrastare il cyber-crimine arrivano dal servizio Web-mail più diffuso al mondo, la notizia può essere etichettata nella categoria “ottimo”.
Gli strumenti implementati da Gmail sono due. Il primo punta a contrastare l’invio di email “alterate” attraverso l’uso del sistema di autenticazione del mittente.
Si tratta di un piccolo accorgimento che permetterà agli utenti che usano Gmail tramite browser o terminale Android di sapere subito se il mittente di un’email è stato autenticato attraverso il Sender Policy Framework (che agisce a livello di analisi dei domini e del DNS) o DKIM (uno standard che sfrutta un sistema di certificati digitali) per verificarne l’identità.
Nel caso in cui il mittente non ha superato la procedura d’identificazione, accanto al nome comparirà un vistoso punto interrogativo. Chi usa un client di posta, per esempio Outlook, dovrà invece fare uno sforzo in più.
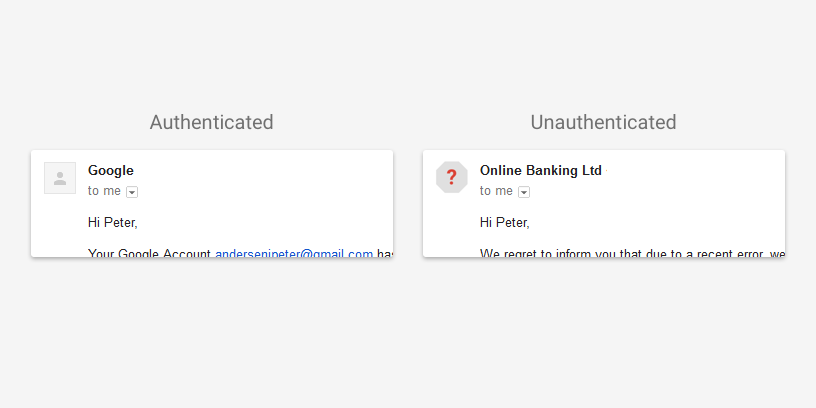
Chi mi ha scritto? Gmail ci dà una mano a individuare truffatori e impostori.
Per verificare l’autenticazione tramite il programma di posta elettronica è infatti necessario visualizzare le proprietà del messaggio e trovare l’header relativo all’autenticazione. Quelli autenticati avranno il valore “spf=pass” o “dkim=pass”.
Il secondo accorgimento introdotto in Gmail riguarda i link inseriti all’interno dei messaggi. Google, d’ora in avanti, utilizzerà una rigorosa policy di black listing che visualizzerà un avviso ogni volta che un utente fa il fatidico click su un collegamento che fa riferimento a domini o siti identificati come pericolosi.
L’accorgimento, che si accoda alla politica di “safe browsing” inaugurata da Google tempo fa, punta a mettere in guardia gli utenti dai messaggi di phishing, spam e che propongono programmi indesiderati.
Condividi l'articolo
Pericolo video jacking per gli smartphone HDMI ready
Trojan per Linux usa i server per “minare” Bitcoin
Articoli correlati
Altro in questa categoria
Approfondimenti
-
 PHP2Shell, gli attacchi precedono la patch: cosa cambia per... Il caso analizzato da Sekoia mostra perché aggiornare i...
-
 PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
 Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Hugging Face violata da un agente AI: gli attacchi autonomi... Per anni l’idea di un attacco informatico condotto...
-
 La guerra ucraina cambia la sicurezza delle infrastrutture... La guerra in Ucraina non si combatte solo sul terreno, nel...
Minacce recenti



Off topic
-
 L’IA generativa unifica le interfacce di gestione e... Con l’avvento dell’IA generativa...
-
 Cyberinsurance: misurare il rischio umano può... Negli ultimi anni sempre più aziende stanno sottoscrivendo...
-
 Il machine learning di Kaspersky aumenta la capacità di... Grazie al machine learning, il Global Research and Analysis...
-
 I vertici aziendali non sono del tutto pronti alle nuove... Il 2024 è l’anno delle nuove normative di sicurezza:...
-
 Più della meta delle aziende geo-distribuite ha problemi... Una delle sfide principali delle aziende distribuite sul...
Post recenti
-
PHP2Shell, gli attacchi precedono la patch: cosa cambia per... Il caso analizzato da Sekoia mostra perché aggiornare i...
-
PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Bitdefender crea una VPN per gli agenti AI Forse in pochi ci avevano pensato, ma dal momento che...
-
 No Hat 2026, a Bergamo l’hacking incontra AI,... Il 10 ottobre torna la conferenza internazionale dedicata...
Ransomware: la serie

No posts found.