






Aggiornamenti recenti Ottobre 28th, 2026 11:00 AM
partner

News Recenti
- Transparency Center Initiative di Kaspersky Lab: cosa significa per l’Italia
- PHP2Shell, gli attacchi precedono la patch: cosa cambia per i difensori
- PHP2Shell,milioni di siti Web a rischio e la disclosure diventa un caso
- Midnight Mimosa, ancora malware Android installato prima dell’acquisto
- Bitdefender crea una VPN per gli agenti AI
- No Hat 2026, a Bergamo l’hacking incontra AI, cyber-spionaggio e droni
Access as a Service: il mercato nero degli accessi è in crescita
Una ricerca di Trend Micro analizza l’ecosistema per la compravendita di accessi a network e dispositivi gestito dal cyber crimine.
Il livello di professionalizzazione nel cyber crimine continua a crescere e uno degli indizi più evidenti di questa continua evoluzione viene messo in evidenza da Trend Micro, che in una ricerca pubblicata su Internet analizza il mercato del cosiddetto Access as a Service, cioè la compravendita degli accessi a network aziendali.
Il nuovo modello di business, in crescita su forum e siti Internet frequentati dai cyber criminali, ricorda quello di semplici market: al loro interno, gli “access broker” offrono la possibilità di acquistare le credenziali o l’acceso diretto a una specifica rete.
Dallo studio, emerge come la classica ricostruzione di una violazione informatica, che normalmente viene riassunta con lo schema attacco-intrusione, è in realtà più complessa.
Si tratta di una classica filiera, composta dai pirati informatici che ottengono l’accesso al dispositivo compromesso, gli access broker che agiscono come intermediari e i “clienti finali”, che possono sfruttare l’accesso per colpire le organizzazioni compromesse, di solito con attacchi ransomware.
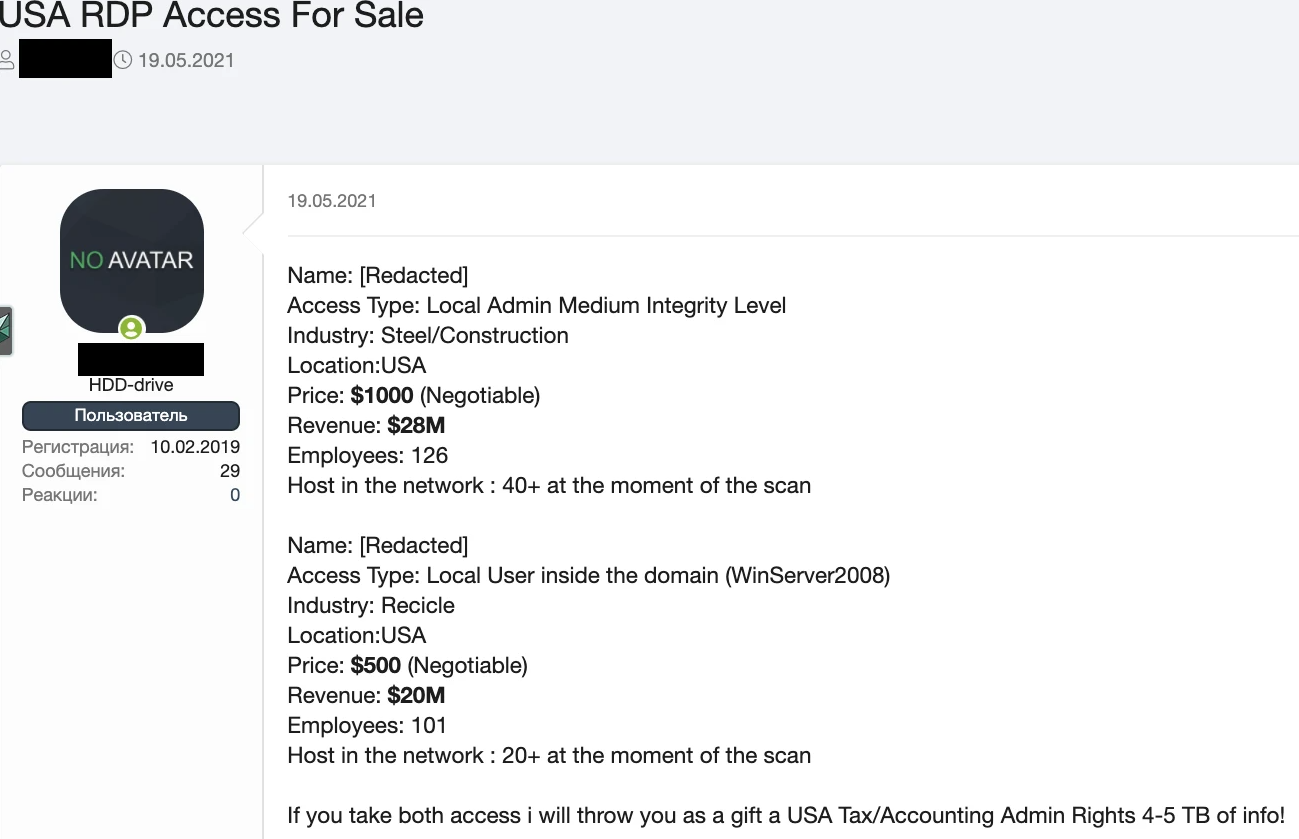
Da un punto di vista pratico, spiegano gli autori, ciò che viene fornito può essere il semplice accesso a una web shell, che permette di eseguire comandi in una rete compromessa. Più spesso, però, vengono forniti un set di credenziali e un server VPN per la connessione.
I prezzi possono variare notevolmente, per esempio in base al tipo di accesso (a una singola macchina o a un’intera rete) o al fatturato annuo dell’azienda compromessa. Un accesso RDP può valere un minimo di 10 dollari, ma il prezzo medio per le credenziali di amministratore in un’azienda è di circa 8.500. Tuttavia, i prezzi possono arrivare anche fino a 100.000 dollari.
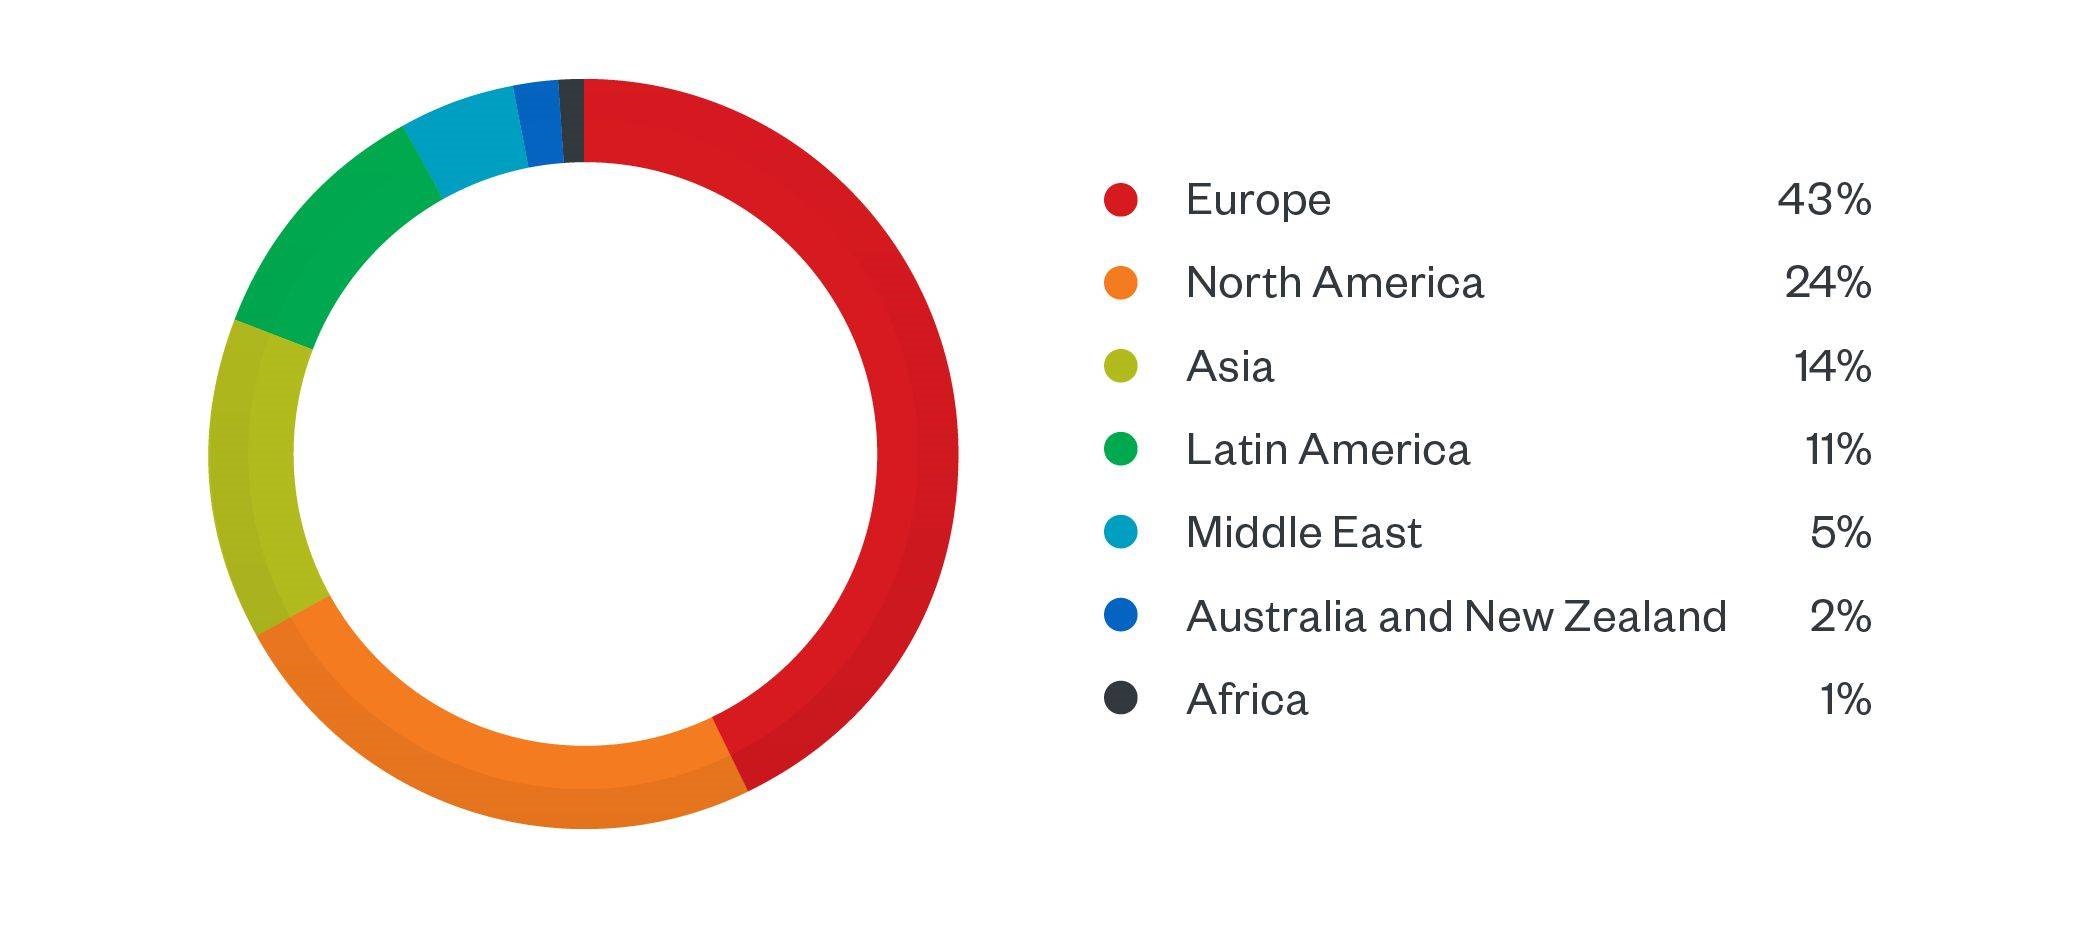
Nello studio, gli analisti di Trend Micro hanno messo sotto la lente di ingrandimento più di 900 fonti, registrando il fatto che la maggior parte degli accessi messi in vendita sono relativi a organizzazioni europee (43%) e nordamericane (24%).
Il settore più colpito è quello didattico, in particolar modo nel Regno Unito. Il 71% degli accessi in vendita, infatti, rientra in questa categoria. A livello globale, invece, il dato è molto più basso: appena il 36%.
Condividi l'articolo
Falle di sicurezza in 150 modelli di stampanti HP
I Lloyd’s di Londra: “non paghiamo per l’hacking di stato”
Articoli correlati
Altro in questa categoria
Approfondimenti
-
 PHP2Shell, gli attacchi precedono la patch: cosa cambia per... Il caso analizzato da Sekoia mostra perché aggiornare i...
-
 PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
 Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Hugging Face violata da un agente AI: gli attacchi autonomi... Per anni l’idea di un attacco informatico condotto...
-
 La guerra ucraina cambia la sicurezza delle infrastrutture... La guerra in Ucraina non si combatte solo sul terreno, nel...
Minacce recenti



Off topic
-
 L’IA generativa unifica le interfacce di gestione e... Con l’avvento dell’IA generativa...
-
 Cyberinsurance: misurare il rischio umano può... Negli ultimi anni sempre più aziende stanno sottoscrivendo...
-
 Il machine learning di Kaspersky aumenta la capacità di... Grazie al machine learning, il Global Research and Analysis...
-
 I vertici aziendali non sono del tutto pronti alle nuove... Il 2024 è l’anno delle nuove normative di sicurezza:...
-
 Più della meta delle aziende geo-distribuite ha problemi... Una delle sfide principali delle aziende distribuite sul...
Post recenti
-
PHP2Shell, gli attacchi precedono la patch: cosa cambia per... Il caso analizzato da Sekoia mostra perché aggiornare i...
-
PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Bitdefender crea una VPN per gli agenti AI Forse in pochi ci avevano pensato, ma dal momento che...
-
 No Hat 2026, a Bergamo l’hacking incontra AI,... Il 10 ottobre torna la conferenza internazionale dedicata...
Ransomware: la serie

No posts found.