








Aggiornamenti recenti Ottobre 28th, 2026 11:00 AM
partner

News Recenti
- Transparency Center Initiative di Kaspersky Lab: cosa significa per l’Italia
- PHP2Shell, gli attacchi precedono la patch: cosa cambia per i difensori
- PHP2Shell,milioni di siti Web a rischio e la disclosure diventa un caso
- Midnight Mimosa, ancora malware Android installato prima dell’acquisto
- Bitdefender crea una VPN per gli agenti AI
- No Hat 2026, a Bergamo l’hacking incontra AI, cyber-spionaggio e droni
La nuova backdoor dei cyber spioni si chiama Nebulae
Il malware è stato individuato da Bitdefender e farebbe parte dell’arsenale di un gruppo APT cinese. Nel mirino le forze militari di nazioni asiatiche.
L’ennesimo episodio di cyber spionaggio travolge alcune organizzazioni militari nel sud est asiatico. Protagonista dell’attacco è Naikon, che secondo i ricercatori di sicurezza sarebbe un classico gruppo APT (Advanced Persistent Threat) legato al governo di Pechino.
Come spiegano i ricercatori di Bitdefender in un report pubblicato sul blog ufficiale della società di sicurezza, gli attacchi verrebbero portati con una nuova backdoor battezzata con il nome di Nebulae.
Il malware è stato individuato nel corso dell’analisi di una serie di attacchi che hanno come vettore principale un’altra backdoor, individuata dai ricercatori come Rainyday.
Rainyday utilizza una tecnica di attacco side-loading e sfrutta una serie di accorgimenti per nascondere la sua presenza, tra i quali l’utilizzo di componenti che normalmente fanno parte dell’installazione di software legittimi, come Sandboxie (un programma gratuito di sicurezza) e Chrome.
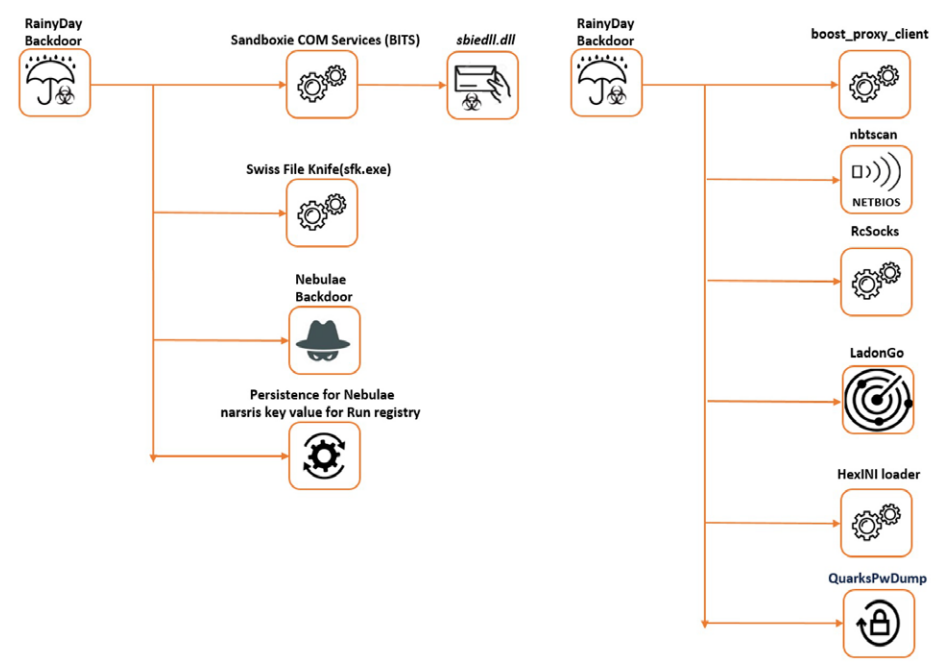
Nonostante Rainyday abbia tutti gli strumenti che consentono ai pirati informatici di rubare le informazioni che gli servono dal computer compromesso, il malware installa una seconda backdoor (Nebulae) per garantirsi una forma di persistenza nel caso in cui Rainyday dovesse essere individuata e rimossa.
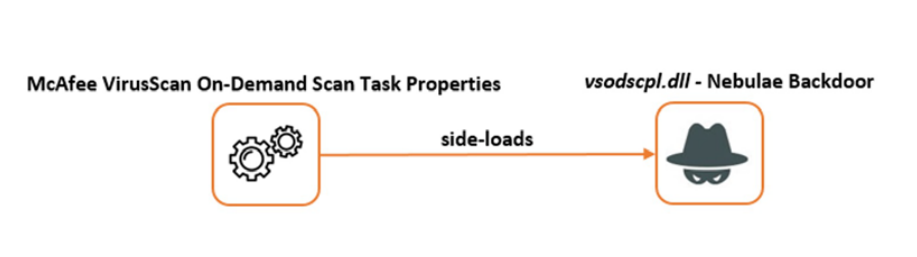
Nebulae viene caricata sia come eseguibile, sia come DLL e i suoi autori hanno fatto in modo che possa “impersonare” componenti legittimi, come quelli legati al sistema di scansione antivirus di McAfee e (ancora una volta) del browser Chrome.
Per mascherare l’attività di esfiltrazione dei dati, i pirati informatici usano un’ulteriore DLL programmata per caricare tutti file modificati di recente su un account Dropbox. Il traffico generato per trasferire i documenti, selezionati in base all’estensione dei file, appare in questo modo del tutto legittimo.
L’attribuzione al gruppo Naikon, spiegano i ricercatori, è basata su diversi elementi. Oltre al modus operandi, confermato anche da altre società di sicurezza, l’analisi di Nebulae ha portato infatti all’individuazione di alcuni server Command and Control usati in passato dal gruppo APT.
Condividi l'articolo
Falla nel kernel di Linux apre la strada ad attacchi
Cybercrimine finanziario: come i criminali aggirano le misure antifrode
Articoli correlati
Altro in questa categoria
Approfondimenti
-
 PHP2Shell, gli attacchi precedono la patch: cosa cambia per... Il caso analizzato da Sekoia mostra perché aggiornare i...
-
 PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
 Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Hugging Face violata da un agente AI: gli attacchi autonomi... Per anni l’idea di un attacco informatico condotto...
-
 La guerra ucraina cambia la sicurezza delle infrastrutture... La guerra in Ucraina non si combatte solo sul terreno, nel...
Minacce recenti



Off topic
-
 L’IA generativa unifica le interfacce di gestione e... Con l’avvento dell’IA generativa...
-
 Cyberinsurance: misurare il rischio umano può... Negli ultimi anni sempre più aziende stanno sottoscrivendo...
-
 Il machine learning di Kaspersky aumenta la capacità di... Grazie al machine learning, il Global Research and Analysis...
-
 I vertici aziendali non sono del tutto pronti alle nuove... Il 2024 è l’anno delle nuove normative di sicurezza:...
-
 Più della meta delle aziende geo-distribuite ha problemi... Una delle sfide principali delle aziende distribuite sul...
Post recenti
-
PHP2Shell, gli attacchi precedono la patch: cosa cambia per... Il caso analizzato da Sekoia mostra perché aggiornare i...
-
PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Bitdefender crea una VPN per gli agenti AI Forse in pochi ci avevano pensato, ma dal momento che...
-
 No Hat 2026, a Bergamo l’hacking incontra AI,... Il 10 ottobre torna la conferenza internazionale dedicata...
Ransomware: la serie

No posts found.