






Aggiornamenti recenti Ottobre 28th, 2026 11:00 AM
partner

News Recenti
- Transparency Center Initiative di Kaspersky Lab: cosa significa per l’Italia
- PHP2Shell, gli attacchi precedono la patch: cosa cambia per i difensori
- PHP2Shell,milioni di siti Web a rischio e la disclosure diventa un caso
- Midnight Mimosa, ancora malware Android installato prima dell’acquisto
- Bitdefender crea una VPN per gli agenti AI
- No Hat 2026, a Bergamo l’hacking incontra AI, cyber-spionaggio e droni
Gruppi hacker sconosciuti all’attacco dei dispositivi DrayTek
I due gruppi APT stanno sfruttando delle vulnerabilità zero-day dei dispositivi per registrare tutto il traffico di rete delle aziende che li usano.
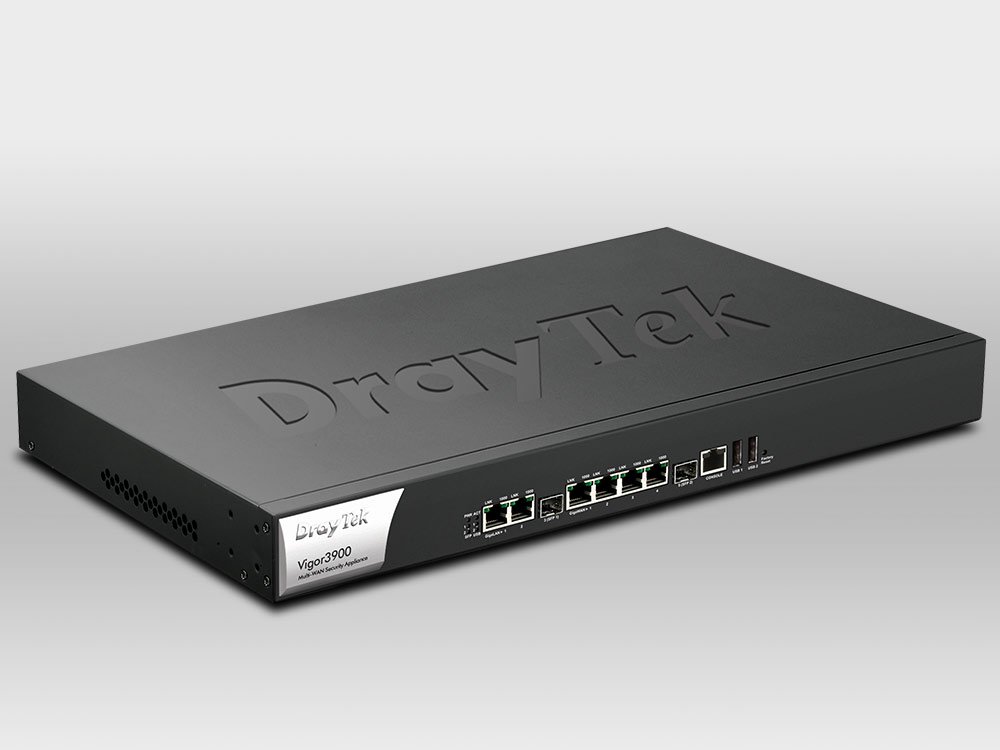
Due vulnerabilità zero-day utilizzate dai pirati informatici per intercettare il traffico delle aziende. La denuncia arriva da Qihoo 360 e riguarda alcuni dispositivi di DrayTek che i cyber-criminali starebbero prendendo di mira in una campagna di spionaggio avviata lo scorso dicembre.
Come si legge nel post pubblicato sul blog ufficiale della società di sicurezza cinese, a sfruttare le falle di sicurezza sarebbero due distinti gruppi hacker.
Il primo, che i ricercatori chiamano semplicemente Attack Group A, si è concentrato su una falla di sicurezza estremamente complessa da sfruttare, che in pratica utilizza come vettore di attacco un tentativo di login attraverso un pacchetto di dati crittografati che vengono inviati nel campo relativo allo username.
Quando il pacchetto viene ricevuto, viene decodificato ed eseguito, consentendo ai pirati di prendere il controllo del router DrayTek Vigor.
L’obiettivo dei pirati, spiegano i ricercatori, non è quello di sfruttare il dispositivo per scopi “normali”, come l’esecuzione di attacchi DDoS. Il gruppo, invece, dirotta il traffico e lo registra. Si tratterebbe, quindi, di una vera e propria attività di spionaggio.
Dall’analisi delle porte monitorate (21; 25; 110 e 143) i ricercatori hanno dedotto che gli hacker sono interessati alle trasmissioni di mail e alle comunicazioni tramite protocollo FTP.
Si tratta di comunicazioni che avvengono senza protezione crittografica e che, di conseguenza, permetterebbero ai pirati informatici di appropriarsi facilmente delle credenziali di accesso ai vari servizi.
L’attività di quello che è stato battezzato Attack Group B, invece, è meno sofisticata e sfrutta una vulnerabilità che era emersa su alcuni forum specializzati a fine gennaio. La tecnica consente, in pratica, di creare delle backdoor sui router DrayTek.
Entrambe le vulnerabilità sono state corrette nello scorso febbraio, quando DrayTek ha rilasciato la nuova versione del firmware per i suoi dispositivi.
La buona notizia è che il livello di aggiornamento a livello globale è piuttosto avanzato: solo 100.000 dei 978.000 dispositivi rilevati online attraverso Shodan utilizzano una versione del firmware vulnerabile agli attacchi.
Condividi l'articolo
Bufera su Zoom e Houseparty, ma non c’è niente di vero
I potenziali rischi legati allo smart working
Articoli correlati
Altro in questa categoria
Approfondimenti
-
 PHP2Shell, gli attacchi precedono la patch: cosa cambia per... Il caso analizzato da Sekoia mostra perché aggiornare i...
-
 PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
 Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Hugging Face violata da un agente AI: gli attacchi autonomi... Per anni l’idea di un attacco informatico condotto...
-
 La guerra ucraina cambia la sicurezza delle infrastrutture... La guerra in Ucraina non si combatte solo sul terreno, nel...
Minacce recenti



Off topic
-
 L’IA generativa unifica le interfacce di gestione e... Con l’avvento dell’IA generativa...
-
 Cyberinsurance: misurare il rischio umano può... Negli ultimi anni sempre più aziende stanno sottoscrivendo...
-
 Il machine learning di Kaspersky aumenta la capacità di... Grazie al machine learning, il Global Research and Analysis...
-
 I vertici aziendali non sono del tutto pronti alle nuove... Il 2024 è l’anno delle nuove normative di sicurezza:...
-
 Più della meta delle aziende geo-distribuite ha problemi... Una delle sfide principali delle aziende distribuite sul...
Post recenti
-
PHP2Shell, gli attacchi precedono la patch: cosa cambia per... Il caso analizzato da Sekoia mostra perché aggiornare i...
-
PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Bitdefender crea una VPN per gli agenti AI Forse in pochi ci avevano pensato, ma dal momento che...
-
 No Hat 2026, a Bergamo l’hacking incontra AI,... Il 10 ottobre torna la conferenza internazionale dedicata...
Ransomware: la serie

No posts found.