






Aggiornamenti recenti Ottobre 28th, 2026 11:00 AM
partner

News Recenti
- Transparency Center Initiative di Kaspersky Lab: cosa significa per l’Italia
- PHP2Shell, gli attacchi precedono la patch: cosa cambia per i difensori
- PHP2Shell,milioni di siti Web a rischio e la disclosure diventa un caso
- Midnight Mimosa, ancora malware Android installato prima dell’acquisto
- Bitdefender crea una VPN per gli agenti AI
- No Hat 2026, a Bergamo l’hacking incontra AI, cyber-spionaggio e droni
Black Basta ora attacca le aziende statunitensi con Qakbot
Il Cybereason Global Soc ha emesso un threat alert dopo aver effettuato un’accurata indagine per studiare le infezioni Qakbot riscontrate presso i clienti.
Obbiettivo di questa campagna, probabilmente orchestrata dal gruppo Black Basta, sono principalmente aziende statunitensi che vengono colpite innanzi tutto utilizzando il trojan Qakbot, che crea un primo punto di accesso al computer.
Black Basta è un gruppo ransomware individuato per la prima volta nell’aprile 2022, autore di attacchi ransomware e attivo principalmente negli Stati Uniti, Canada, Regno Unito, Australia e Nuova Zelanda.
Questo gruppo utilizza tattiche di doppia estorsione: dopo aver rubato i dati alle vittime utilizzano queste informazioni per una vera e propria estorsione, minacciando di renderle pubbliche se non si paga un riscatto.
Qakbot è un trojan già noto utilizzato in genere per rubare le credenziali bancarie, ma in questo caso gli attaccanti sfruttano la backdoor integrata per iniettare un payload aggiuntivo, ossia un ransomware.
Inoltre, in molti casi gli attaccanti hanno anche disabilitato i servizi Dns, estromettendo il computer dalla rete e quindi rendendo più complesso il ripristino.
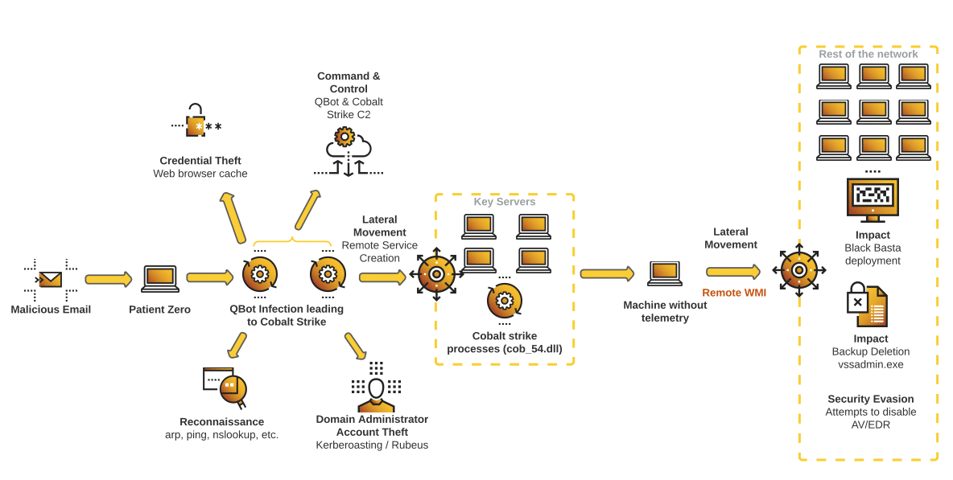
Lo schema dell’attacco tramite Qakbot (Fonte: Cybereason)
Veloce e aggressivo
Tra le motivazioni che hanno spinto i ricercatori di Cybereason a redigere un bollettino di allerta, si segnalano l’estrema rapidità con cui l’attacco ha luogo: gli attaccanti riescono a ottenere i privilegi di amministratore di dominio in meno di due ore, e passano all’iniezione del malware nel giro di 12 ore.
Obbiettivo della campagna sono attualmente aziende statunitensi, colpite in maniera massiccia e veloce: nelle ultime due settimane, infatti, Cybereason ha individuato oltre 10 clienti interessati a questo attacco.
Gli analisti hanno rilevato l’attacco a partire dallo scorso 14 novembre, veicolato tramite un’email di phishing che conteneva collegamenti Url malevoli.
Gli attaccanti hanno anche sfruttato Cobalt Strike per ottenere l’accesso al controller del dominio, dopodiché l’attacco ha disabilitato i meccanismi di sicurezza e isolato le macchine dalla rete tramite la disabilitazione del Dns.
Condividi l'articolo
Firewall Sophos sfrutta Xstream per l'Edge Computing
VenomSoftX: l'estensione Chromium che sottrae password e criptovalute
Articoli correlati
Altro in questa categoria
Approfondimenti
-
 PHP2Shell, gli attacchi precedono la patch: cosa cambia per... Il caso analizzato da Sekoia mostra perché aggiornare i...
-
 PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
 Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Hugging Face violata da un agente AI: gli attacchi autonomi... Per anni l’idea di un attacco informatico condotto...
-
 La guerra ucraina cambia la sicurezza delle infrastrutture... La guerra in Ucraina non si combatte solo sul terreno, nel...
Minacce recenti



Off topic
-
 L’IA generativa unifica le interfacce di gestione e... Con l’avvento dell’IA generativa...
-
 Cyberinsurance: misurare il rischio umano può... Negli ultimi anni sempre più aziende stanno sottoscrivendo...
-
 Il machine learning di Kaspersky aumenta la capacità di... Grazie al machine learning, il Global Research and Analysis...
-
 I vertici aziendali non sono del tutto pronti alle nuove... Il 2024 è l’anno delle nuove normative di sicurezza:...
-
 Più della meta delle aziende geo-distribuite ha problemi... Una delle sfide principali delle aziende distribuite sul...
Post recenti
-
PHP2Shell, gli attacchi precedono la patch: cosa cambia per... Il caso analizzato da Sekoia mostra perché aggiornare i...
-
PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Bitdefender crea una VPN per gli agenti AI Forse in pochi ci avevano pensato, ma dal momento che...
-
 No Hat 2026, a Bergamo l’hacking incontra AI,... Il 10 ottobre torna la conferenza internazionale dedicata...
Ransomware: la serie

No posts found.