







Aggiornamenti recenti Ottobre 23rd, 2026 6:17 AM
partner

News Recenti
- Transparency Center Initiative di Kaspersky Lab: cosa significa per l’Italia
- PHP2Shell,milioni di siti Web a rischio e la disclosure diventa un caso
- Midnight Mimosa, ancora malware Android installato prima dell’acquisto
- Bitdefender crea una VPN per gli agenti AI
- No Hat 2026, a Bergamo l’hacking incontra AI, cyber-spionaggio e droni
- Claude evade (di nuovo) e attacca tre aziende reali
Zero-day in Office 365. Microsoft lavora a una patch
La vulnerabilità viene utilizzata da un gruppo di pirati informatici che stanno portando una serie di attacchi mirati ai sistemi Windows.
L’allarme arriva direttamente da Microsoft, dopo la segnalazione da parte di Hiafei Li di EXPMON, che nella notte di domenica ha segnalato la vulnerabilità all’azienda di Redmond.
Il bug, identificato come CVE-2021-40444, interessa Office 365 e consente a un pirata informatico di creare dei documenti Office che avvia il caricamento di una pagina Web attraverso il motore di Internet Explorer.
Nella campagna di attacchi rilevata da Hiafei Li, la tecnica viene usata per avviare il download e l’esecuzione di un malware.
La vulnerabilità, per cui non è ancora disponibile una patch, è stata valutata con un livello di pericolosità di 8.8 su 10. La valutazione (relativamente) bassa è dovuta al fatto che il meccanismo non scatta nel momento in cui il documento in questione viene visualizzato in visualizzazione protetta, cioè quella che apre i documenti provenienti dall’esterno in sola lettura.
Microsoft, nel documento pubblicato su Internet che descrive i dettagli della vulnerabilità, suggerisce anche alcune operazioni che consentono di mitigare il rischio di subire un attacco basato su CVE-2021-40444.
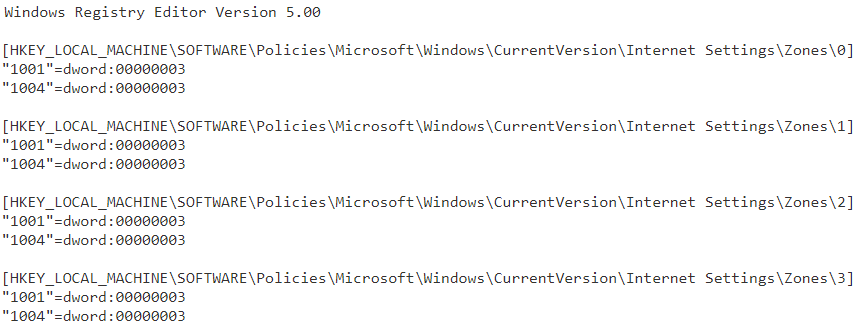
La modifica del registro di sistema descritta nell’immagine qui sopra consente di disabilitare i controlli ActiveX utilizzati per avviare l’installazione del malware scaricato e rappresenta, di conseguenza, uno strumento che consente di bloccare gli attacchi attualmente in corso.
L’effetto collaterale, spiegano gli autori, si limitano all’impossibilità di attivare nuovi controlli Active X, ma senza pregiudicare quelli già attivi.
In attesa dell’aggiornamento che corregge la vulnerabilità, di conseguenza, è possibile utilizzare il workaround suggerito e, se necessario, eseguire un roll back per introdurre nuovi controlli per poi ripristinarlo.
Condividi l'articolo
- Active X, La vulnerabilità viene utilizzata da un gruppo di pirati informatici che stanno portando una serie di attacchi mirati ai sistemi Windows., Marco Schiaffino, Microsoft
Leak su Internet: 500.000 credenziali di VPN Fortinet online
Marcia indietro di ProtonMail sulla privacy: i log sono registrati
Articoli correlati
Altro in questa categoria
Approfondimenti
-
 PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
 Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Hugging Face violata da un agente AI: gli attacchi autonomi... Per anni l’idea di un attacco informatico condotto...
-
 La guerra ucraina cambia la sicurezza delle infrastrutture... La guerra in Ucraina non si combatte solo sul terreno, nel...
-
 AI, il nuovo fronte della sicurezza: il red teaming diventa... L’intelligenza artificiale sta entrando nelle aziende...
Minacce recenti



Off topic
-
 L’IA generativa unifica le interfacce di gestione e... Con l’avvento dell’IA generativa...
-
 Cyberinsurance: misurare il rischio umano può... Negli ultimi anni sempre più aziende stanno sottoscrivendo...
-
 Il machine learning di Kaspersky aumenta la capacità di... Grazie al machine learning, il Global Research and Analysis...
-
 I vertici aziendali non sono del tutto pronti alle nuove... Il 2024 è l’anno delle nuove normative di sicurezza:...
-
 Più della meta delle aziende geo-distribuite ha problemi... Una delle sfide principali delle aziende distribuite sul...
Post recenti
-
PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Bitdefender crea una VPN per gli agenti AI Forse in pochi ci avevano pensato, ma dal momento che...
-
 No Hat 2026, a Bergamo l’hacking incontra AI,... Il 10 ottobre torna la conferenza internazionale dedicata...
-
 Claude evade (di nuovo) e attacca tre aziende reali Sembra proprio che tenere a bada i modelli IA sia...
Ransomware: la serie

No posts found.