







Aggiornamenti recenti Ottobre 28th, 2026 11:00 AM
partner

News Recenti
- Transparency Center Initiative di Kaspersky Lab: cosa significa per l’Italia
- PHP2Shell, gli attacchi precedono la patch: cosa cambia per i difensori
- PHP2Shell,milioni di siti Web a rischio e la disclosure diventa un caso
- Midnight Mimosa, ancora malware Android installato prima dell’acquisto
- Bitdefender crea una VPN per gli agenti AI
- No Hat 2026, a Bergamo l’hacking incontra AI, cyber-spionaggio e droni
EvilModel: il malware è nascosto nel modello AI
La ricerca dimostra come sia possibile inserire del codice malevolo in un modello di rete neurale per aggirare la scansione degli antivirus.
Riuscire a far passare inosservato un malware ai controlli dei software antivirus è il sogno di qualsiasi pirata informatico. Le tecniche di offuscamento utilizzate a questo scopo sono varie: dall’uso di archivi compressi alla crittografia.
Uno degli stratagemmi più suggestivi, però, è la steganografia, cioè l’inserimento del codice dannoso all’interno di un file apparentemente innocuo. I cyber criminali usano spesso a questo scopo le immagini bitmap o software di varia natura.
La tecnica, però, ha dei difetti che possono consentire alla potenziale vittima di subodorare il tranello. Nel caso dei software, infatti, l’aggiunta del codice porta a una modifica delle dimensioni complessive dell’eseguibile.
Nel caso delle immagini, invece, l’inserimento dei dati “estranei” provoca la comparsa di artefatti e il codice rimane comunque individuabile.
Il team di ricercatori composto da Zhi Wang, Chaoge Liu e Xiang Cui, ha individuato una tecnica che consente di aggirare questi problemi.
Il “contenitore” scelto dai tre ricercatori è infatti un modello di rete neurale. Come spiegano gli autori della ricerca, la soluzione permette sia di “disassemblare” il codice del malware rendendolo impossibile da individuare, sia di ridurre al minimo i possibili indizi di infezione.
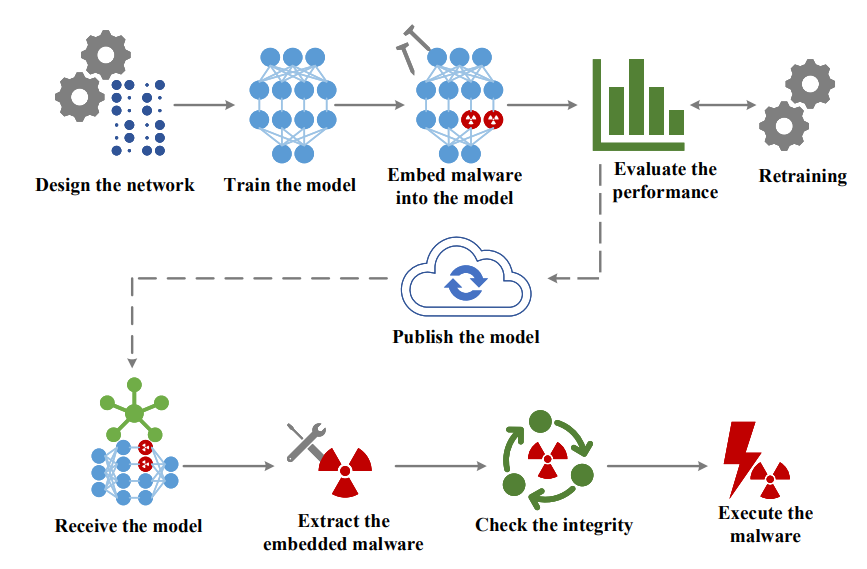
Stando a quanto riportano i ricercatori, infatti, il calo di prestazioni dovuto all’inserimento del codice estraneo all’interno del modello è minimo.
Nei loro test sono riusciti a inserire un malware da 36,9 MB all’interno di un modello AlexNet da 178 MB senza compromettere in maniera significativa il suo funzionamento.
L’unico limite della tecnica è che il malware distribuito in questo modo non è in grado di auto-eseguirsi. In altre parole, un eventuale pirata informatico dovrebbe indurre la vittima a eseguire un altro software malevolo per estrarre e installare il malware principale.
Condividi l'articolo
Microsoft distribuisce le istruzioni per “disinnescare” PetitPotam
Kaseya distribuisce un tool di decodifica per il ransomware REvil
Articoli correlati
Altro in questa categoria
Approfondimenti
-
 PHP2Shell, gli attacchi precedono la patch: cosa cambia per... Il caso analizzato da Sekoia mostra perché aggiornare i...
-
 PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
 Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Hugging Face violata da un agente AI: gli attacchi autonomi... Per anni l’idea di un attacco informatico condotto...
-
 La guerra ucraina cambia la sicurezza delle infrastrutture... La guerra in Ucraina non si combatte solo sul terreno, nel...
Minacce recenti



Off topic
-
 L’IA generativa unifica le interfacce di gestione e... Con l’avvento dell’IA generativa...
-
 Cyberinsurance: misurare il rischio umano può... Negli ultimi anni sempre più aziende stanno sottoscrivendo...
-
 Il machine learning di Kaspersky aumenta la capacità di... Grazie al machine learning, il Global Research and Analysis...
-
 I vertici aziendali non sono del tutto pronti alle nuove... Il 2024 è l’anno delle nuove normative di sicurezza:...
-
 Più della meta delle aziende geo-distribuite ha problemi... Una delle sfide principali delle aziende distribuite sul...
Post recenti
-
PHP2Shell, gli attacchi precedono la patch: cosa cambia per... Il caso analizzato da Sekoia mostra perché aggiornare i...
-
PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Bitdefender crea una VPN per gli agenti AI Forse in pochi ci avevano pensato, ma dal momento che...
-
 No Hat 2026, a Bergamo l’hacking incontra AI,... Il 10 ottobre torna la conferenza internazionale dedicata...
Ransomware: la serie

No posts found.