






Aggiornamenti recenti Ottobre 28th, 2026 11:00 AM
partner

News Recenti
- Transparency Center Initiative di Kaspersky Lab: cosa significa per l’Italia
- PHP2Shell, gli attacchi precedono la patch: cosa cambia per i difensori
- PHP2Shell,milioni di siti Web a rischio e la disclosure diventa un caso
- Midnight Mimosa, ancora malware Android installato prima dell’acquisto
- Bitdefender crea una VPN per gli agenti AI
- No Hat 2026, a Bergamo l’hacking incontra AI, cyber-spionaggio e droni
RotaJakiro: il malware per Linux rimasto sottotraccia per anni
Il trojan è in circolazione da almeno 3 anni, ma è stato “ufficialmente” riconosciuto solo lo scorso 25 marzo. Mistero su come si diffonda.
Colpisce i sistemi Linux a 64 bit e integra funzioni che consentono ai pirati informatici di operare sulla macchina compromessa facendo quello che vogliono. La vera peculiarità di RotaJakiro, però, è il fatto che il malware è riuscito a “volare sotto i radar” per almeno tre anni.
Secondo i ricercatori di Netlab, che ne hanno descritto le caratteristiche in un report pubblicato su Internet, il file contenente RotaJakiro sarebbe stato più volte caricato su VirusTotal, senza però che le scansioni rilevassero nulla di sospetto. Nel dettaglio, i ricercatori hanno individuato tre caricamenti: due nel 2018 e uno nel 2020.
A rendere così “sfuggente” RotaJakiro è la tecnica di offuscamento che adotta, caratterizzata dall’uso di diversi sistemi di crittografia. Dall’analisi emerge come utilizzai una compressione ZLIB e combinazioni di AES e XOR, ruotando tra di esse.
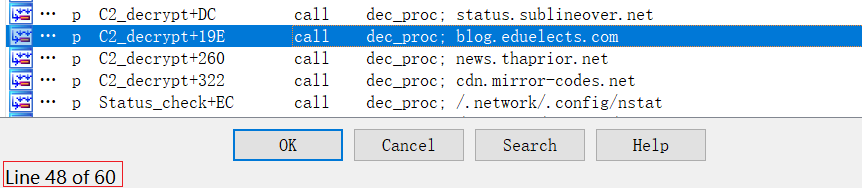
Le funzionalità del malware individuate finora sono 12 e comprendono l’esfiltrazione di informazioni, il download e upload di file, oltre a una serie di plugin che gli consentono, per esempio, di analizzare le comunicazioni di rete.
RotaJakiro, inoltre, adotta tecniche diverse per garantirsi la persistenza sulla macchina infetta a seconda che l’utente compromesso abbia privilegi di root o meno, sfruttando anche un sistema di comunicazione con i server Command and Control basati su un doppio layer di crittografia.
Insomma: dal quadro delineato nel report, RotaJakiro ha una capacità di adattamento fuori dal comune che gli avrebbe permesso di passare inosservato per tutto questo tempo.
Nessun indizio, invece, per quanto riguarda le modalità di diffusione del trojan. L’ipotesi è che venga distribuito attraverso un dropper separato o installato manualmente sui sistemi.
Condividi l'articolo
WeSteal: ecco il malware as a service Made in Italy
Falla nel kernel di Linux apre la strada ad attacchi
Articoli correlati
Altro in questa categoria
Approfondimenti
-
 PHP2Shell, gli attacchi precedono la patch: cosa cambia per... Il caso analizzato da Sekoia mostra perché aggiornare i...
-
 PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
 Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Hugging Face violata da un agente AI: gli attacchi autonomi... Per anni l’idea di un attacco informatico condotto...
-
 La guerra ucraina cambia la sicurezza delle infrastrutture... La guerra in Ucraina non si combatte solo sul terreno, nel...
Minacce recenti



Off topic
-
 L’IA generativa unifica le interfacce di gestione e... Con l’avvento dell’IA generativa...
-
 Cyberinsurance: misurare il rischio umano può... Negli ultimi anni sempre più aziende stanno sottoscrivendo...
-
 Il machine learning di Kaspersky aumenta la capacità di... Grazie al machine learning, il Global Research and Analysis...
-
 I vertici aziendali non sono del tutto pronti alle nuove... Il 2024 è l’anno delle nuove normative di sicurezza:...
-
 Più della meta delle aziende geo-distribuite ha problemi... Una delle sfide principali delle aziende distribuite sul...
Post recenti
-
PHP2Shell, gli attacchi precedono la patch: cosa cambia per... Il caso analizzato da Sekoia mostra perché aggiornare i...
-
PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Bitdefender crea una VPN per gli agenti AI Forse in pochi ci avevano pensato, ma dal momento che...
-
 No Hat 2026, a Bergamo l’hacking incontra AI,... Il 10 ottobre torna la conferenza internazionale dedicata...
Ransomware: la serie

No posts found.