






Aggiornamenti recenti Ottobre 23rd, 2026 6:17 AM
partner

News Recenti
- Transparency Center Initiative di Kaspersky Lab: cosa significa per l’Italia
- PHP2Shell,milioni di siti Web a rischio e la disclosure diventa un caso
- Midnight Mimosa, ancora malware Android installato prima dell’acquisto
- Bitdefender crea una VPN per gli agenti AI
- No Hat 2026, a Bergamo l’hacking incontra AI, cyber-spionaggio e droni
- Claude evade (di nuovo) e attacca tre aziende reali
DeathStalker: mercenari al servizio del miglior offerente
Il gruppo di pirati informatici agisce al soldo di governi e sarebbe attivo dal 2012. La scoperta è dei ricercatori Kaspersky che ne descrivono le tecniche di attacco.
Talmente bravi da riuscire a viaggiare sotto i radar degli esperti di sicurezza per almeno 2 anni, il gruppo DeathStalker rappresenta quella nuova generazione di “hacker di stato” che si sta affacciando alle cronache: freelance estremamente preparati che non sono inquadrati in organizzazioni statali ma agiscono dietro un compenso in denaro.
Come spiegano in un dettagliatissimo report i ricercatori di Kaspersky, i cyber-spioni sembrano essere interessati in primo luogo al settore dello spionaggio industriale e finanziario, agendo come mercenari per conto del miglior offerente.
La loro attività, sottolineano gli autori dello studio, è emersa solo quando i sistemi della società antivirus hanno rilevato per la prima volta Powersing, un impianto basato su Power Shell che i pirati informatici usano per portare i loro attacchi.
Il malware, estremamente complesso, utilizza come vettore di attacco email di spear phishing cui sono allegati degli archivi contenenti un file LNK malevolo che punta a cmd.exe.
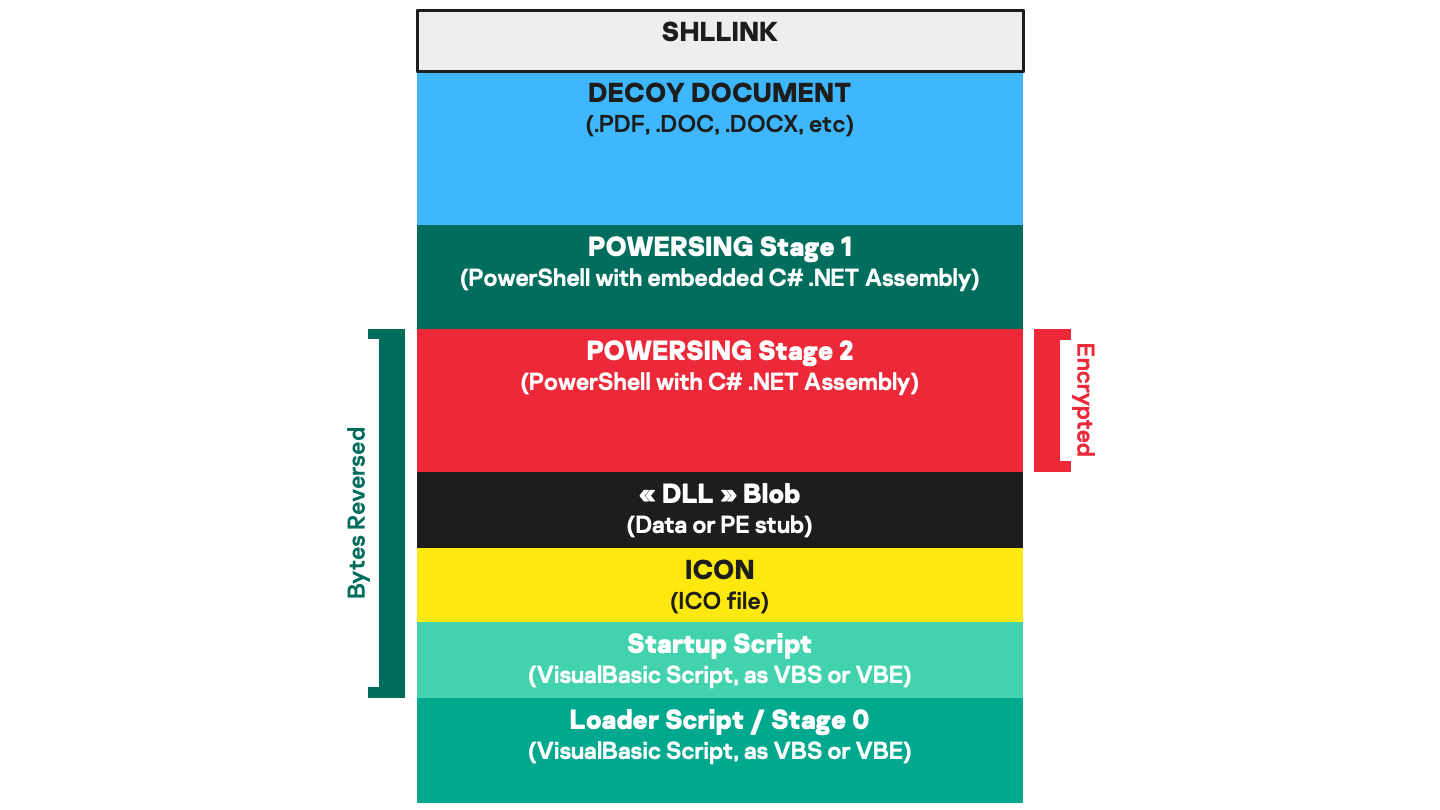
La catena di processi che porta all’installazione di Powersing prevede diverse fasi, che sfruttano tecniche di crittografia per offuscare l’attività. Il risultato finale è l’installazione di un trojan che consente di prendere il completo controllo della macchina infetta.
Nella loro analisi, gli esperti di Kaspersky hanno individuato delle analogie tra Powersing e Janicab, un malware comparso per la prima volta nel 2012.
Oltre alle similitudini a livello tecnico, le due campagne di attacchi informatici hanno in comune altri elementi, come il profilo delle vittime (aziende private attive nel settore finanziario o industriale) e gli stratagemmi adottati per evitare le macchine virtuali utilizzate nelle sandbox dai software di sicurezza.
IL quadro che emerge dallo studio, in ogni caso, è quello di un gruppo con notevoli capacità tecniche, che non raggiungono però il livello di pericolosità dei veri e propri gruppi APT (Advanced Persistent Threat) che agiscono normalmente in sinergia con servizi segreti e organizzazioni governative.
Condividi l'articolo
Boom nell’utilizzo delle API, ma per i pirati è una manna
I ransomware sono raddoppiati nel secondo trimestre
Articoli correlati
Altro in questa categoria
Approfondimenti
-
 PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
 Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Hugging Face violata da un agente AI: gli attacchi autonomi... Per anni l’idea di un attacco informatico condotto...
-
 La guerra ucraina cambia la sicurezza delle infrastrutture... La guerra in Ucraina non si combatte solo sul terreno, nel...
-
 AI, il nuovo fronte della sicurezza: il red teaming diventa... L’intelligenza artificiale sta entrando nelle aziende...
Minacce recenti



Off topic
-
 L’IA generativa unifica le interfacce di gestione e... Con l’avvento dell’IA generativa...
-
 Cyberinsurance: misurare il rischio umano può... Negli ultimi anni sempre più aziende stanno sottoscrivendo...
-
 Il machine learning di Kaspersky aumenta la capacità di... Grazie al machine learning, il Global Research and Analysis...
-
 I vertici aziendali non sono del tutto pronti alle nuove... Il 2024 è l’anno delle nuove normative di sicurezza:...
-
 Più della meta delle aziende geo-distribuite ha problemi... Una delle sfide principali delle aziende distribuite sul...
Post recenti
-
PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Bitdefender crea una VPN per gli agenti AI Forse in pochi ci avevano pensato, ma dal momento che...
-
 No Hat 2026, a Bergamo l’hacking incontra AI,... Il 10 ottobre torna la conferenza internazionale dedicata...
-
 Claude evade (di nuovo) e attacca tre aziende reali Sembra proprio che tenere a bada i modelli IA sia...
Ransomware: la serie

No posts found.