







Aggiornamenti recenti Ottobre 28th, 2026 11:00 AM
partner

News Recenti
- Transparency Center Initiative di Kaspersky Lab: cosa significa per l’Italia
- PHP2Shell, gli attacchi precedono la patch: cosa cambia per i difensori
- PHP2Shell,milioni di siti Web a rischio e la disclosure diventa un caso
- Midnight Mimosa, ancora malware Android installato prima dell’acquisto
- Bitdefender crea una VPN per gli agenti AI
- No Hat 2026, a Bergamo l’hacking incontra AI, cyber-spionaggio e droni
Zero-Day per Windows permette di sovrascrivere qualsiasi file
Il bug è stato individuato e pubblicato da SandboxEscaper. La ricercatrice questa volta ha avvisato Microsoft con un’email.
È il quarto zero-day di Windows che scova nel giro di pochi mesi e, come era già successo in precedenza, lo ha rilasciato su Internet senza dare all’azienda di Satya Nadella la possibilità di correggerlo prima che diventasse pubblico.
Autrice dell’ennesimo colpo basso ai danni di Microsoft è SandboxEscaper (negli articoli precedenti l’avevamo indicata come un “lui” ma da un anno e mezzo è una lei), che sembra avere un talento naturale per scovare bug nel sistema operativo più diffuso sul pianeta.
Questa volta la vulnerabilità permette di sovrascrivere un qualsiasi file del sistema operativo. Il Proof of Concept (PoC) pubblicato dalla ricercatrice, come ammette lei stessa, non funziona sempre (e non ha effetti immediati) ma in ogni caso consentirebbe di colpire con estrema efficacia un PC, provocando effetti devastanti.
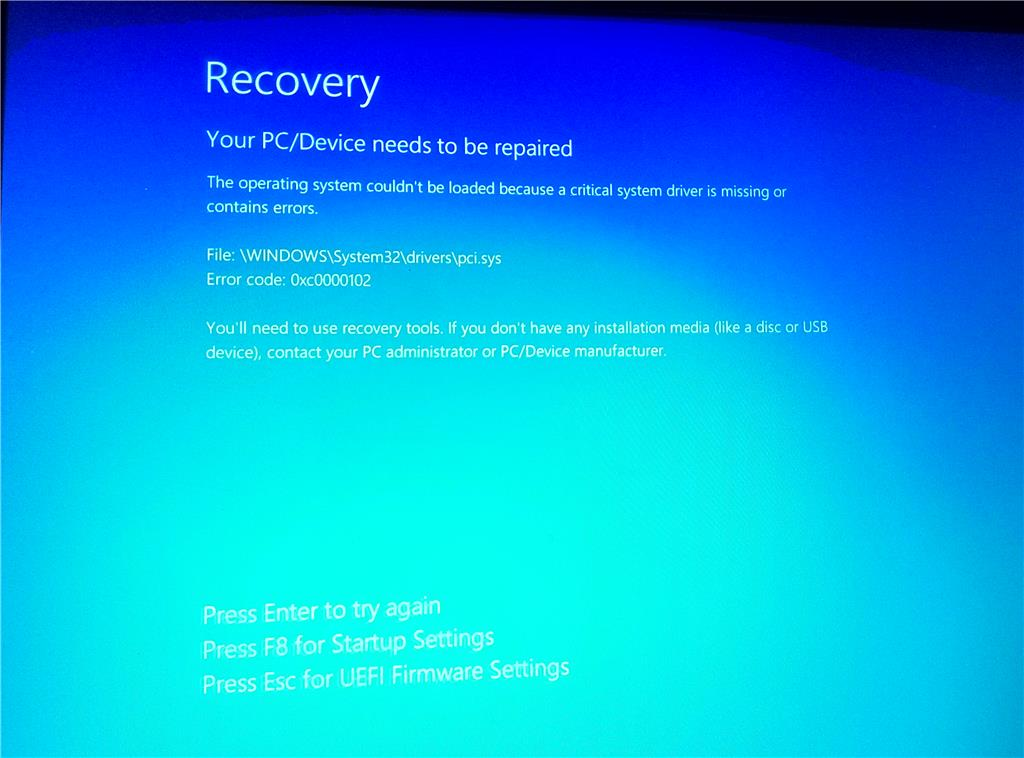
Nel suo PoC, SandboxEscaper prende di mira il file Pci.sys e il risultato dell’attacco è un crash di sistema. La tecnica, però, permetterebbe di mettere nel mirino qualsiasi file che normalmente non dovrebbe essere accessibile in scrittura. Un pirata informatico potrebbe sfruttarla per qualsiasi scopo, ad esempio per disabilitare il software antivirus.
I limiti di funzionamento, oltre al fatto che la sovrascrittura avviene con tempi casuali e non definibili da chi porta l’attacco, riguarderebbero anche la configurazione hardware del PC. La tecnica, per esempio, non funzionerebbe sui processori a singolo core.
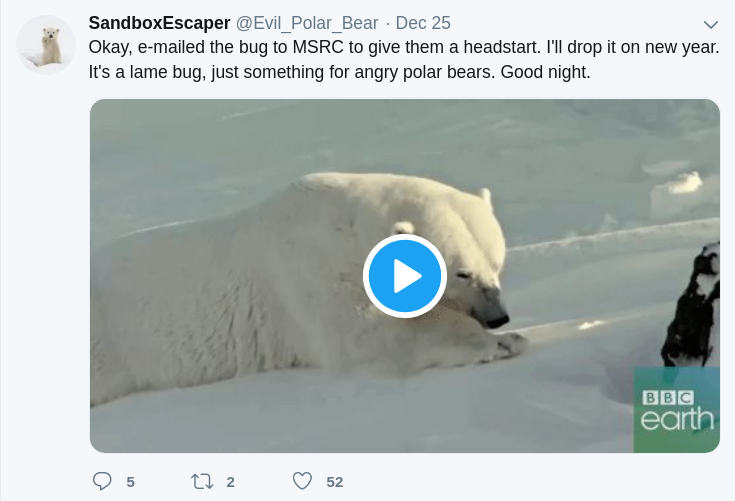
In un tweet nel giorno di Natale (ma il suo account adesso è stato sospeso) SandboxEscaper ha annunciato che avrebbe pubblicato i dettagli della vulnerabilità nel nuovo anno e di aver inviato un’email a Microsoft per consentirgli di cominciare a lavorare sul bug. Due giorni dopo, però, ha reso pubblico il suo PoC.
D’altra parte la ricercatrice non ha mai dimostrato di seguire procedure di responsible disclosure. Anzi: il suo modus operandi oscilla tra la pubblicazione diretta, che sembra motivata dal desiderio di “trollare” Microsoft, alla tentazione di guadagnare qualche dollaro.
Sulla timeline del suo profilo Reddit, infatti, ci sono vari messaggi (poi cancellati) in cui annuncia di voler mettere in vendita uno zero-day di Windows. Visto il carattere piuttosto “turbolento” di SandboxEscaper, però, potrebbero anche essere semplici provocazioni.
Condividi l'articolo
Attacco hacker a migliaia di smart TV. Sugli schermi i video di PewDiePie
WannaCry è inattivo, ma ci sono ancora milioni di computer infetti
Articoli correlati
Altro in questa categoria
Approfondimenti
-
 PHP2Shell, gli attacchi precedono la patch: cosa cambia per... Il caso analizzato da Sekoia mostra perché aggiornare i...
-
 PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
 Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Hugging Face violata da un agente AI: gli attacchi autonomi... Per anni l’idea di un attacco informatico condotto...
-
 La guerra ucraina cambia la sicurezza delle infrastrutture... La guerra in Ucraina non si combatte solo sul terreno, nel...
Minacce recenti



Off topic
-
 L’IA generativa unifica le interfacce di gestione e... Con l’avvento dell’IA generativa...
-
 Cyberinsurance: misurare il rischio umano può... Negli ultimi anni sempre più aziende stanno sottoscrivendo...
-
 Il machine learning di Kaspersky aumenta la capacità di... Grazie al machine learning, il Global Research and Analysis...
-
 I vertici aziendali non sono del tutto pronti alle nuove... Il 2024 è l’anno delle nuove normative di sicurezza:...
-
 Più della meta delle aziende geo-distribuite ha problemi... Una delle sfide principali delle aziende distribuite sul...
Post recenti
-
PHP2Shell, gli attacchi precedono la patch: cosa cambia per... Il caso analizzato da Sekoia mostra perché aggiornare i...
-
PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Bitdefender crea una VPN per gli agenti AI Forse in pochi ci avevano pensato, ma dal momento che...
-
 No Hat 2026, a Bergamo l’hacking incontra AI,... Il 10 ottobre torna la conferenza internazionale dedicata...
Ransomware: la serie

No posts found.