






Aggiornamenti recenti Ottobre 28th, 2026 11:00 AM
partner

News Recenti
- Transparency Center Initiative di Kaspersky Lab: cosa significa per l’Italia
- PHP2Shell, gli attacchi precedono la patch: cosa cambia per i difensori
- PHP2Shell,milioni di siti Web a rischio e la disclosure diventa un caso
- Midnight Mimosa, ancora malware Android installato prima dell’acquisto
- Bitdefender crea una VPN per gli agenti AI
- No Hat 2026, a Bergamo l’hacking incontra AI, cyber-spionaggio e droni
Falla in Samba: chiunque può cambiare la password di amministratore
Il bug è stato corretto con un aggiornamento, ma l’implementazione nei vari prodotti potrebbe richiedere un po’ di tempo.
La segnalazione è arrivata direttamente dagli sviluppatori di Samba, che hanno pubblicato un bollettino in cui annunciano la correzione di due vulnerabilità che affliggono la piattaforma in tutte le versioni successive alla 4.0.0, rilasciata a fine 2012.
La prima falla di sicurezza (CVE-2018-1050) è classificata di livello “medio” e riguarda la possibilità di portare un attacco di tipo DoS (Denial of Service) nei confronti di tutti i sistemi configurati per utilizzare Printer Spooler SubSystem come daemon esterno.
La seconda (CVE-2018-1057) è invece considerata “critica” e potrebbe avere conseguenze ben più gravi di un semplice malfunzionamento del software. Si tratta, infatti, di un bug che consente a qualsiasi utente di modificare la password di un altro account, compreso quello di amministratore.
Il problema riguarda il server Lightweight Directory Access Protocol (LDAP). Nella pagina Web dedicata alla vulnerabilità sono presenti anche i suggerimenti per monitorare la piattaforma nelle more dell’aggiornamento.
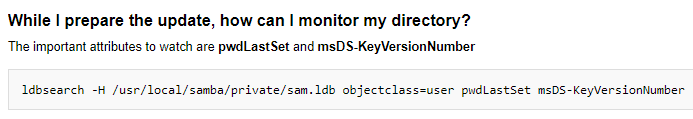
Mentre si aspetta di aggiornare il sistema, meglio non farsi prendere alla sprovvista nel caso in cui qualcuno dovesse sfruttare la falla.
Il consiglio è quello di monitorare i valori pwdLastSet e msDS-KeyVersionNumber. Nel caso in cui dovessero cambiare, significa che qualcuno ha eseguito una procedura di modifica della password o un reset.
Condividi l'articolo
Ancora SQL Injection in Joomla. Disponibile l’aggiornamento
Dopo Intel, tocca ad AMD. Allarme per nuovi attacchi alle CPU
Articoli correlati
Altro in questa categoria
Approfondimenti
-
 PHP2Shell, gli attacchi precedono la patch: cosa cambia per... Il caso analizzato da Sekoia mostra perché aggiornare i...
-
 PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
 Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Hugging Face violata da un agente AI: gli attacchi autonomi... Per anni l’idea di un attacco informatico condotto...
-
 La guerra ucraina cambia la sicurezza delle infrastrutture... La guerra in Ucraina non si combatte solo sul terreno, nel...
Minacce recenti



Off topic
-
 L’IA generativa unifica le interfacce di gestione e... Con l’avvento dell’IA generativa...
-
 Cyberinsurance: misurare il rischio umano può... Negli ultimi anni sempre più aziende stanno sottoscrivendo...
-
 Il machine learning di Kaspersky aumenta la capacità di... Grazie al machine learning, il Global Research and Analysis...
-
 I vertici aziendali non sono del tutto pronti alle nuove... Il 2024 è l’anno delle nuove normative di sicurezza:...
-
 Più della meta delle aziende geo-distribuite ha problemi... Una delle sfide principali delle aziende distribuite sul...
Post recenti
-
PHP2Shell, gli attacchi precedono la patch: cosa cambia per... Il caso analizzato da Sekoia mostra perché aggiornare i...
-
PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Bitdefender crea una VPN per gli agenti AI Forse in pochi ci avevano pensato, ma dal momento che...
-
 No Hat 2026, a Bergamo l’hacking incontra AI,... Il 10 ottobre torna la conferenza internazionale dedicata...
Ransomware: la serie

No posts found.
One thought on “Falla in Samba: chiunque può cambiare la password di amministratore”