






Aggiornamenti recenti Ottobre 28th, 2026 11:00 AM
partner

News Recenti
- Transparency Center Initiative di Kaspersky Lab: cosa significa per l’Italia
- PHP2Shell, gli attacchi precedono la patch: cosa cambia per i difensori
- PHP2Shell,milioni di siti Web a rischio e la disclosure diventa un caso
- Midnight Mimosa, ancora malware Android installato prima dell’acquisto
- Bitdefender crea una VPN per gli agenti AI
- No Hat 2026, a Bergamo l’hacking incontra AI, cyber-spionaggio e droni
Ora il trojan Trickbot prende di mira anche i conti di Bitcoin
La nuova versione del trojan non si limita a rubare le credenziali dei servizi di Home Banking, ma anche quelli di un popolare exchange di Bitcoin.
Da quando Bitcoin ha cominciato a macinare un record di quotazione dopo l’altro (oggi vale 3.800 euro) le cripto-valute hanno cominciato a suscitare interesse in numero sempre maggiore di persone.
Non potevano mancare i pirati informatici, che oltre a usarle per i pagamenti nel Deep Web e per i riscatti dei ransomware, cercano anche di mettere le mani sui depositi di cripto-valuta rubandone le credenziali ai legittimi proprietari.
In realtà gli attacchi nei confronti dei depositi di Bitcoin non sono una assoluta novità. In passato alcune varianti di Dridex, un trojan bancario piuttosto diffuso, avevano già ampliato il loro campo di azione in questo senso.
Ad adottare la stessa strategia è ora Trickbot, un trojan in circolazione da parecchio tempo che i suoi autori adesso hanno modificato per fare in modo che possa monitorare anche l’accesso a Coinbase, uno dei più famosi exchange di cripto-valute.
Coinbase tratta i Bitcoin, ma anche altre monete digitali come gli Ethereum (ultimamente presi di mira da alcuni attacchi informatici) e Litecoin.
Secondo i ricercatori di Forcepoint, che hanno pubblicato un report, il trojan è diffuso attraverso una campagna email e un allegato in formato DOC che contiene una serie di istruzioni Macro che avviano il download e l’installazione di Trickbot.
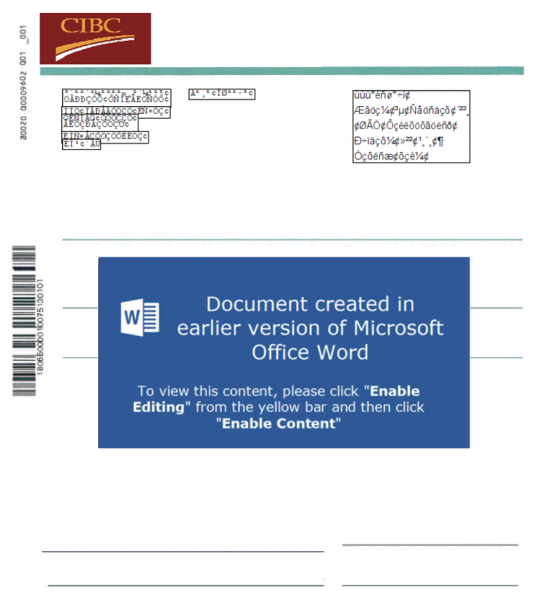
Per visualizzare il documento è necessario cliccare sul pulsante “Enable content”. Così si attivano le Macro…
Il trucco per “convincere” le potenziali vittime ad abilitare i comandi Macro (che in Word sono bloccati come impostazione predefinita) è un classico dell’ingegneria sociale: un messaggio ci avvisa infatti che il documento non può essere aperto perché è stato creato con una versione diversa di Word e spiega come aggirare l’ostacolo. Naturalmente è solo l’ennesimo stratagemma per indurre il destinatario ad attivare le Macro.
Una volta installata, la nuova versione di Trickbot si comporta esattamente come le precedenti e anche per quanto riguarda Coinbase utilizza la stessa tecnica usata per i normali servizi di Home Banking: rimane in attesa che la vittima si colleghi al sito e ruba le credenziali attraverso una tecnica di Web Injection.
C’è da sperare che gli utenti di Coinbase siano abbastanza “paranoici” da aver attivato il sistema di autenticazione a due fattori attraverso smartphone, che in questi casi rappresenta uno dei pochi argini all’attività dei cyber-criminali in caso di furto delle credenziali di accesso.
Condividi l'articolo
Hackerata Instagram. Rubate le credenziali di utenti “illustri”
Scozia: il ransomware Bit Paymer prende di mira gli ospedali
Articoli correlati
Altro in questa categoria
Approfondimenti
-
 PHP2Shell, gli attacchi precedono la patch: cosa cambia per... Il caso analizzato da Sekoia mostra perché aggiornare i...
-
 PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
 Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Hugging Face violata da un agente AI: gli attacchi autonomi... Per anni l’idea di un attacco informatico condotto...
-
 La guerra ucraina cambia la sicurezza delle infrastrutture... La guerra in Ucraina non si combatte solo sul terreno, nel...
Minacce recenti



Off topic
-
 L’IA generativa unifica le interfacce di gestione e... Con l’avvento dell’IA generativa...
-
 Cyberinsurance: misurare il rischio umano può... Negli ultimi anni sempre più aziende stanno sottoscrivendo...
-
 Il machine learning di Kaspersky aumenta la capacità di... Grazie al machine learning, il Global Research and Analysis...
-
 I vertici aziendali non sono del tutto pronti alle nuove... Il 2024 è l’anno delle nuove normative di sicurezza:...
-
 Più della meta delle aziende geo-distribuite ha problemi... Una delle sfide principali delle aziende distribuite sul...
Post recenti
-
PHP2Shell, gli attacchi precedono la patch: cosa cambia per... Il caso analizzato da Sekoia mostra perché aggiornare i...
-
PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Bitdefender crea una VPN per gli agenti AI Forse in pochi ci avevano pensato, ma dal momento che...
-
 No Hat 2026, a Bergamo l’hacking incontra AI,... Il 10 ottobre torna la conferenza internazionale dedicata...
Ransomware: la serie

No posts found.