







Aggiornamenti recenti Ottobre 28th, 2026 11:00 AM
partner

News Recenti
- Transparency Center Initiative di Kaspersky Lab: cosa significa per l’Italia
- PHP2Shell, gli attacchi precedono la patch: cosa cambia per i difensori
- PHP2Shell,milioni di siti Web a rischio e la disclosure diventa un caso
- Midnight Mimosa, ancora malware Android installato prima dell’acquisto
- Bitdefender crea una VPN per gli agenti AI
- No Hat 2026, a Bergamo l’hacking incontra AI, cyber-spionaggio e droni
Trojan per Android usa una sandbox per nascondersi
Una nuova versione di Triada sfrutta una piattaforma di emulazione per offuscare il suo codice e sfuggire al controllo dei software antivirus.
I malware per Android non sono solo sempre più numerosi, ma anche sempre più raffinati. Fino a oggi, infatti, la maggior parte dei cyber-criminali che prendevano di mira il sistema di Google si limitavano a confidare sul fatto che gli utenti non utilizzassero antivirus.
Con la nuova versione di Triada, un trojan comparso in Cina nel 2016 e più volte evolutosi nel corso degli ultimi mesi, si assiste invece all’impiego di tecniche di offuscamento che puntano ad aggirare i software di sicurezza.
Come spiegano i ricercatori di Avast, che hanno individuato questa variante di Triada, lo stratagemma adottato da questo specifico trojan fa leva su DroidPlugin, una piattaforma che consente l’esecuzione di qualsiasi applicazione o componente per Android senza che ne sia necessaria l’installazione.
Triada non utilizza vettori particolari per diffondersi, ma conta semplicemente su tecniche di ingegneria sociale La versione individuata dai ricercatori di Avast, per esempio, è stata distribuita in modo da far credere alle potenziali vittime che si trattasse di Wandoujia, un’app Store molto popolare in Cina.
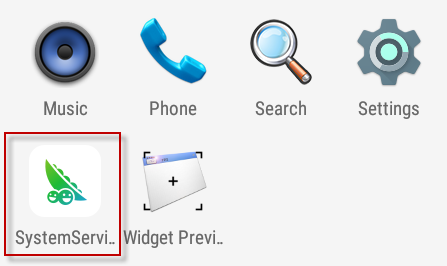
Al momento dell’installazione dell’app infetta, un antivirus non troverebbe nulla di sospetto. I moduli che contengono codice malevolo vengono scaricati solo più tardi.
Ciò che lo rende estremamente insidioso è il suo sistema di funzionamento. In pratica, il trojan è composto da più moduli: quello principale non contiene codice “sospetto”, ma integra una versione di DroidPlugin che utilizza per eseguire ulteriori moduli del trojan senza doverli installare sullo smartphone.
-android.adapi.task
-android.adapi.file
-android.adapi.radio
-android.adapi.location
-android.adapi.camera
-android.adapi.update
-android.adapi.online
-android.adapi.contact
-android.adapi.wifi
Come si desume dal nome dei singoli APK, ogni modulo si occupa di una particolare attività e viene eseguito indipendentemente dagli altri.
I singoli moduli vengono scaricati dal server C&C una volta che il trojan è stato installato sul dispositivo e “girano” nella sandbox di DroidPlugin, in modo che per gli antivirus sia più difficile individuarli.
Triada è programmato per rubare informazioni dal dispositivo infetto, trasmettendole a un server Command and Control che raccoglie i dati.
Condividi l'articolo
Il ransomware Matrix cerca di fare il worm
Hackerate le sirene anti-tornado. Notte da incubo a Dallas
Articoli correlati
Altro in questa categoria
Approfondimenti
-
 PHP2Shell, gli attacchi precedono la patch: cosa cambia per... Il caso analizzato da Sekoia mostra perché aggiornare i...
-
 PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
 Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Hugging Face violata da un agente AI: gli attacchi autonomi... Per anni l’idea di un attacco informatico condotto...
-
 La guerra ucraina cambia la sicurezza delle infrastrutture... La guerra in Ucraina non si combatte solo sul terreno, nel...
Minacce recenti



Off topic
-
 L’IA generativa unifica le interfacce di gestione e... Con l’avvento dell’IA generativa...
-
 Cyberinsurance: misurare il rischio umano può... Negli ultimi anni sempre più aziende stanno sottoscrivendo...
-
 Il machine learning di Kaspersky aumenta la capacità di... Grazie al machine learning, il Global Research and Analysis...
-
 I vertici aziendali non sono del tutto pronti alle nuove... Il 2024 è l’anno delle nuove normative di sicurezza:...
-
 Più della meta delle aziende geo-distribuite ha problemi... Una delle sfide principali delle aziende distribuite sul...
Post recenti
-
PHP2Shell, gli attacchi precedono la patch: cosa cambia per... Il caso analizzato da Sekoia mostra perché aggiornare i...
-
PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Bitdefender crea una VPN per gli agenti AI Forse in pochi ci avevano pensato, ma dal momento che...
-
 No Hat 2026, a Bergamo l’hacking incontra AI,... Il 10 ottobre torna la conferenza internazionale dedicata...
Ransomware: la serie

No posts found.