






Aggiornamenti recenti Ottobre 28th, 2026 11:00 AM
partner

News Recenti
- Transparency Center Initiative di Kaspersky Lab: cosa significa per l’Italia
- PHP2Shell, gli attacchi precedono la patch: cosa cambia per i difensori
- PHP2Shell,milioni di siti Web a rischio e la disclosure diventa un caso
- Midnight Mimosa, ancora malware Android installato prima dell’acquisto
- Bitdefender crea una VPN per gli agenti AI
- No Hat 2026, a Bergamo l’hacking incontra AI, cyber-spionaggio e droni
Chrysaor: il super-spyware Android usato dai servizi segreti
Il malware è in grado di intercettare comunicazioni e rubare informazioni di ogni tipo. È stato usato contro attivisti e giornalisti.
Sarebbe in circolazione dal 2014 e, secondo i ricercatori di Lookout, si tratterebbe di uno strumento di spionaggio professionale sviluppato da NSO Group (un’azienda israeliana che sviluppa tool di “sorveglianza”) utilizzato presumibilmente da servizi segreti e agenzie governative.
Stiamo parlando di Chrysaor, un malware per Android che secondo le prime analisi non sarebbe altro che la controparte di Pegasus, un software di spionaggio per iOS con caratteristiche quasi identiche individuato nel 2016.
A scovare Chrysaor è stata Google, che ha individuato il malware analizzando una serie di app “sospette” segnalate proprio dai ricercatori di Lookout.
Operazione non facile, visto che il trojan è stato utilizzato in un numero limitatissimo di attacchi mirati, concentrati soprattutto in Israele, che hanno avuto come obiettivo attivisti politici e giornalisti.
A differenza di Pegasus, che sfruttava una vulnerabilità zero-day (ora corretta da Apple) Chrysaor utilizza un sistema di rooting ben conosciuto (Framaroot) ma ha anche un “piano B”: chiedere all’utente i permessi che gli servono per accedere ai dati che gli interessano.
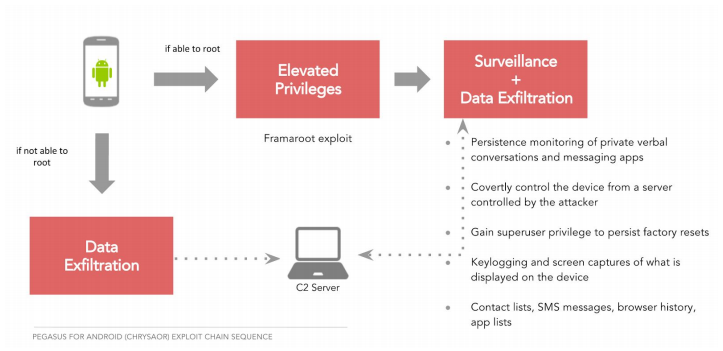
Se l’operazione di rooting non va a buon fine, il malware utilizza i permessi per accedere ai dati e trasferirli al server C&C.
Chrysaor, come spiegano i ricercatori in un report, integra numerose funzioni che lo rendono un formidabile strumento di spionaggio:
-Keylogging
-Cattura schermate
-Cattura dell’audio da microfono
-Controllo remoto del malware via SMS
-Esfiltrazione di messaggi da applicazioni come Whatsapp, Skype, Twitter, Viber e Kakao
-Esfiltrazione della cronologia del browser
-Esfiltrazione dei messaggi di posta elettornica
-Accesso ai contatti e ai messaggi di testo
Il malware, inoltre, ha anche un sistema di “autodistruzione” attivabile in remoto o automaticamente quando si verificano determinate condizioni, come l’impossibilità di collegarsi al server Command and Control per un periodo superiore a 60 giorni.
Condividi l'articolo
BrickerBot, il worm anti-Mirai che mette K.O. i device IoT
Brasile: hacker prendono il controllo dei DNS di una banca
Articoli correlati
Altro in questa categoria
Approfondimenti
-
 PHP2Shell, gli attacchi precedono la patch: cosa cambia per... Il caso analizzato da Sekoia mostra perché aggiornare i...
-
 PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
 Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Hugging Face violata da un agente AI: gli attacchi autonomi... Per anni l’idea di un attacco informatico condotto...
-
 La guerra ucraina cambia la sicurezza delle infrastrutture... La guerra in Ucraina non si combatte solo sul terreno, nel...
Minacce recenti



Off topic
-
 L’IA generativa unifica le interfacce di gestione e... Con l’avvento dell’IA generativa...
-
 Cyberinsurance: misurare il rischio umano può... Negli ultimi anni sempre più aziende stanno sottoscrivendo...
-
 Il machine learning di Kaspersky aumenta la capacità di... Grazie al machine learning, il Global Research and Analysis...
-
 I vertici aziendali non sono del tutto pronti alle nuove... Il 2024 è l’anno delle nuove normative di sicurezza:...
-
 Più della meta delle aziende geo-distribuite ha problemi... Una delle sfide principali delle aziende distribuite sul...
Post recenti
-
PHP2Shell, gli attacchi precedono la patch: cosa cambia per... Il caso analizzato da Sekoia mostra perché aggiornare i...
-
PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Bitdefender crea una VPN per gli agenti AI Forse in pochi ci avevano pensato, ma dal momento che...
-
 No Hat 2026, a Bergamo l’hacking incontra AI,... Il 10 ottobre torna la conferenza internazionale dedicata...
Ransomware: la serie

No posts found.