






Aggiornamenti recenti Ottobre 23rd, 2026 6:17 AM
partner

News Recenti
- Transparency Center Initiative di Kaspersky Lab: cosa significa per l’Italia
- PHP2Shell,milioni di siti Web a rischio e la disclosure diventa un caso
- Midnight Mimosa, ancora malware Android installato prima dell’acquisto
- Bitdefender crea una VPN per gli agenti AI
- No Hat 2026, a Bergamo l’hacking incontra AI, cyber-spionaggio e droni
- Claude evade (di nuovo) e attacca tre aziende reali
WordPress: ora i pirati usano la falla per installare backdoor
L’ondata di attacchi legata alla falla REST-API non si arresta e adesso i cyber-criminali hanno trovato il modo di usarla per compromettere i siti.
La vulnerabilità REST-API nella piattaforma WordPress è grave, anzi gravissima. Mentre il conteggio dei siti vittima di defacement arriva alla cifra record di 2 milioni di siti colpiti, i ricercatori di Sucuri lanciano un nuovo allarme: i pirati informatici avrebbero trovato il modo di utilizzare la falla per avviare l’esecuzione di codice in remoto e ottenere pieno accesso ai server.
Come spiegato in un report della società di sicurezza, il bug corretto con la versione 4.7.2 di WordPress permette sostanzialmente di alterare il contenuto dei siti Web e ha aperto, in una prima fase, al semplice “defacciamento” dei siti Internet che girano su versioni più vecchie del software.
A partire da venerdì, però, i ricercatori hanno registrato i primi tentativi di sfruttare l’exploit per avviare l’esecuzione di codice sui siti vulnerabili.
In pratica, i cyber-criminali sfruttano la presenza di plugin per PHP allo scopo di richiamare l’esecuzione di codice da un sito (acommeamour.fr) per installare delle backdoor sui server.
A differenza dei primi attacchi, che hanno comportato “soltanto” una modifica dei contenuti nelle pagine Web, questa modalità consente ai pirati di ottenere il pieno controllo dei server.
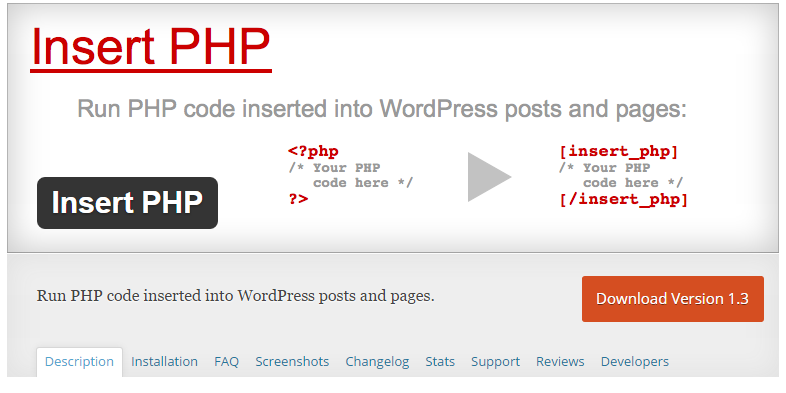
I siti che usano plugin in grado di eseguire codice PHP contenuto nei post possono essere “bucati” per inserirvi una backdoor.
***foto***I siti che usano plugin in grado di eseguire codice PHP contenuto nei post possono essere “bucati” per inserirvi una backdoor.
Gli analisti di Sucuri, in particolare, puntano il dito contro due plugin (Insert PHP ed Exec-PHP) che prevedono la possibilità di eseguire codice PHP direttamente dai contenuti.
I due plugin citati nel report, secondo Sucuri, sarebbero stati installati da più di 200.000 utenti WordPress, che adesso sarebbero quindi a rischio attacco.
Il consiglio, per chi li usa, è di disabilitarli immediatamente ed eseguire l’aggiornamento alla versione 4.7.2 di WordPress che corregge la vulnerabilità utilizzata dai pirati.
Condividi l'articolo
Il ransomware Crysis distribuito nelle aziende tramite RDP
Ora la botnet Mirai sfrutta anche le macchine Windows
Articoli correlati
Altro in questa categoria
Approfondimenti
-
 PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
 Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Hugging Face violata da un agente AI: gli attacchi autonomi... Per anni l’idea di un attacco informatico condotto...
-
 La guerra ucraina cambia la sicurezza delle infrastrutture... La guerra in Ucraina non si combatte solo sul terreno, nel...
-
 AI, il nuovo fronte della sicurezza: il red teaming diventa... L’intelligenza artificiale sta entrando nelle aziende...
Minacce recenti



Off topic
-
 L’IA generativa unifica le interfacce di gestione e... Con l’avvento dell’IA generativa...
-
 Cyberinsurance: misurare il rischio umano può... Negli ultimi anni sempre più aziende stanno sottoscrivendo...
-
 Il machine learning di Kaspersky aumenta la capacità di... Grazie al machine learning, il Global Research and Analysis...
-
 I vertici aziendali non sono del tutto pronti alle nuove... Il 2024 è l’anno delle nuove normative di sicurezza:...
-
 Più della meta delle aziende geo-distribuite ha problemi... Una delle sfide principali delle aziende distribuite sul...
Post recenti
-
PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Bitdefender crea una VPN per gli agenti AI Forse in pochi ci avevano pensato, ma dal momento che...
-
 No Hat 2026, a Bergamo l’hacking incontra AI,... Il 10 ottobre torna la conferenza internazionale dedicata...
-
 Claude evade (di nuovo) e attacca tre aziende reali Sembra proprio che tenere a bada i modelli IA sia...
Ransomware: la serie

No posts found.