






Aggiornamenti recenti Ottobre 23rd, 2026 6:17 AM
partner

News Recenti
- Transparency Center Initiative di Kaspersky Lab: cosa significa per l’Italia
- PHP2Shell,milioni di siti Web a rischio e la disclosure diventa un caso
- Midnight Mimosa, ancora malware Android installato prima dell’acquisto
- Bitdefender crea una VPN per gli agenti AI
- No Hat 2026, a Bergamo l’hacking incontra AI, cyber-spionaggio e droni
- Claude evade (di nuovo) e attacca tre aziende reali
Hacker attacca 150.000 stampanti, ma è un atto dimostrativo
I dispositivi erano esposti su Internet e hanno stampato automaticamente un messaggio: “Per l’amor di Dio, chiudete queste porte”.
Troppi dispositivi collegati a Internet vengono lasciati senza protezione e per i pirati informatici infiltrare una rete diventa fin troppo facile. Se gli esperti di sicurezza cercano di porre rimedio alla situazione proponendo software di protezione e corsi di formazione, c’è chi usa dei metodi decisamente più folkloristici e, forse, più efficaci.
È quanto è successo sabato scorso, quando 150.000 stampanti hanno messo nero su bianco un messaggio ai limiti dell’assurdo che, tradotto, suona più o meno “La tua stampante è parte di una botnet che opera sulla fronte di Putin utilizzando una complessa infrastruttura BTI (Break The Internet)”.
Il messaggio, in alcuni casi intermezzato da un disegno ASCII Art che rappresenta un robot o un computer collegato a una stampante, si chiude con una frase che spiega il senso dell’azione: “Per l’amor di Dio, chiudete queste porte”.
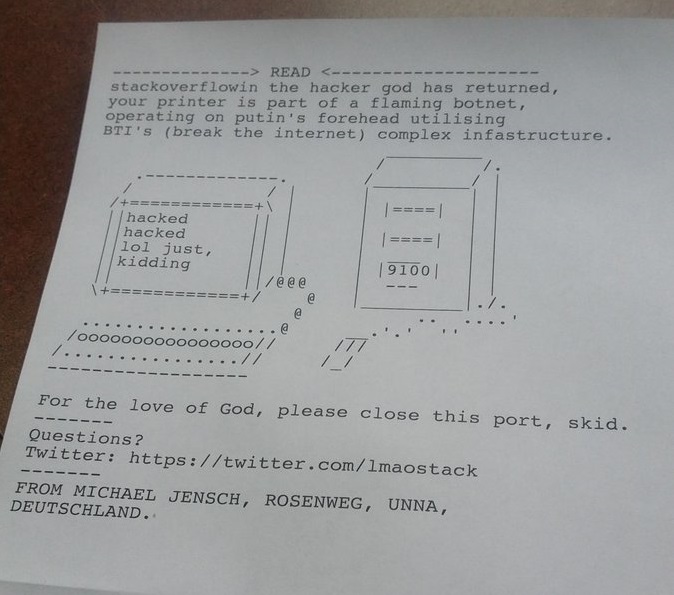
Trovare nel cassetto della stampante un messaggio come questo dovrebbe essere sufficiente ad attirare l’attenzione di qualsiasi amministratore IT sul livello di sicurezza della sua rete…
Naturalmente non esiste alcuna botnet di stampanti, ma il messaggio è stato stampato contemporaneamente da migliaia di dispositivi di diverse marche (tra cui Canon, Epson, HP, Lexmark, Konica Minolta e Samsung) connesse a Internet, che l’hacker è riuscito a compromettere in remoto utilizzando uno script di sua creazione.
I messaggi sono stati fotografati e postati su Twitter da molte “vittime” che, per la verità, sembravano più che altro divertiti dalla trovata.
D’altra parte l’obiettivo dello sconosciuto hacker sembra fosse semplicemente quello di accendere i riflettori su una delle tante “zone grigie” che rischiano di compromettere la sicurezza delle reti domestiche e aziendali, offrendo una dimostrazione pratica di cosa può succedere quando si trascura di proteggere dispositivi che vengono considerati “poco sensibili”.
Chissà quante delle persone che hanno ricevuto il suo “messaggio” si sono poi preoccupate di tappare la falla.
Condividi l'articolo
Torna il ransomware Cerber, ma solo in Italia
Caso Cellebrite: online strumenti per il crack di iOS?
Articoli correlati
Altro in questa categoria
Approfondimenti
-
 PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
 Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Hugging Face violata da un agente AI: gli attacchi autonomi... Per anni l’idea di un attacco informatico condotto...
-
 La guerra ucraina cambia la sicurezza delle infrastrutture... La guerra in Ucraina non si combatte solo sul terreno, nel...
-
 AI, il nuovo fronte della sicurezza: il red teaming diventa... L’intelligenza artificiale sta entrando nelle aziende...
Minacce recenti



Off topic
-
 L’IA generativa unifica le interfacce di gestione e... Con l’avvento dell’IA generativa...
-
 Cyberinsurance: misurare il rischio umano può... Negli ultimi anni sempre più aziende stanno sottoscrivendo...
-
 Il machine learning di Kaspersky aumenta la capacità di... Grazie al machine learning, il Global Research and Analysis...
-
 I vertici aziendali non sono del tutto pronti alle nuove... Il 2024 è l’anno delle nuove normative di sicurezza:...
-
 Più della meta delle aziende geo-distribuite ha problemi... Una delle sfide principali delle aziende distribuite sul...
Post recenti
-
PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Bitdefender crea una VPN per gli agenti AI Forse in pochi ci avevano pensato, ma dal momento che...
-
 No Hat 2026, a Bergamo l’hacking incontra AI,... Il 10 ottobre torna la conferenza internazionale dedicata...
-
 Claude evade (di nuovo) e attacca tre aziende reali Sembra proprio che tenere a bada i modelli IA sia...
Ransomware: la serie

No posts found.