






Aggiornamenti recenti Ottobre 28th, 2026 11:00 AM
partner

News Recenti
- Transparency Center Initiative di Kaspersky Lab: cosa significa per l’Italia
- PHP2Shell, gli attacchi precedono la patch: cosa cambia per i difensori
- PHP2Shell,milioni di siti Web a rischio e la disclosure diventa un caso
- Midnight Mimosa, ancora malware Android installato prima dell’acquisto
- Bitdefender crea una VPN per gli agenti AI
- No Hat 2026, a Bergamo l’hacking incontra AI, cyber-spionaggio e droni
Symantec subisce un attacco a un suo lab australiano
L’ignoto hacker sarebbe riuscito a infiltrarsi nei sistemi della società di sicurezza lo scorso febbraio. Symantec: “i dati rubati non hanno alcuna rilevanza”.
Siamo di fronte a uno scandalo dai contorni paradossali o a un semplice incidente di percorso senza nessuna rilevanza? La notizia, rilanciata con una certa enfasi dall’edizione australiana del Guardian, punta i riflettori su Symantec accusando la società di sicurezza di aver nascosto una violazione dei suoi sistemi avvenuta nel febbraio 2019.
L’accusa, come si legge nel titolo dell’inchiesta, è quella di aver nascosto un attacco che avrebbe portato al furto di informazioni sensibili relative ai suoi clienti e ad alcune organizzazioni governative australiane.
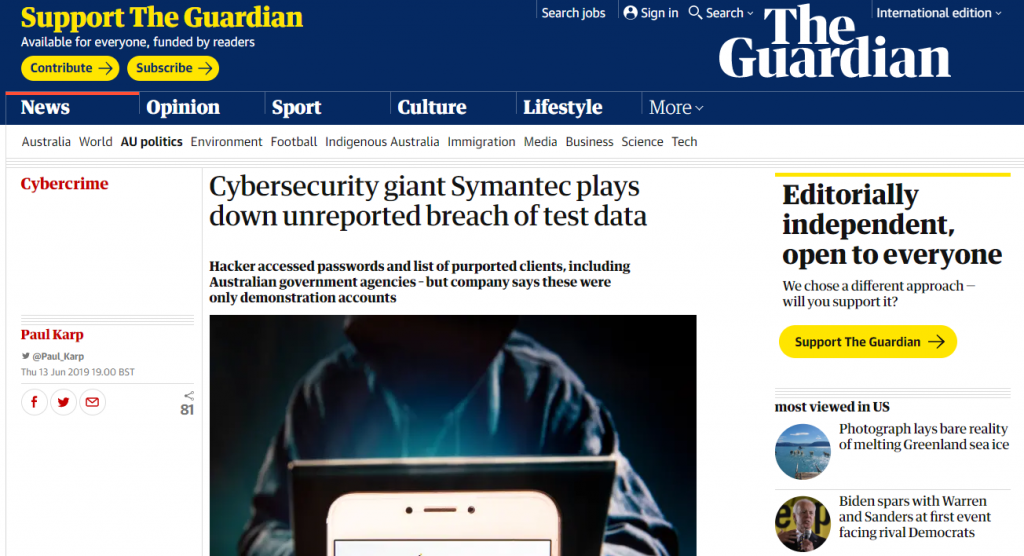
La replica dell’azienda, riportata dallo stesso sito di news online, ridimensiona però la vicenda “sgonfiando” il possibile scandalo. L’oggetto della violazione, infatti, sarebbe stato un singolo laboratorio completamente isolato dal resto delle infrastrutture di Symantec.
Non solo: i dati rubati, spiegano dalla società di sicurezza, erano conservati unicamente allo scopo di eseguire dei test e non contenevano informazioni sensibili. Si sarebbe trattato, in pratica, di dati riguardanti i rapporti commerciali della società (pubblicamente accessibili da chiunque) e vecchi account governativi che non sono più utilizzati.
Le conferme sono fioccate anche da alcuni dei soggetti interessati, come il Dipartimento dei Servizi Sociali e il Dipartimento delle infrastrutture e trasporti. Entrambi hanno confermato che Symantec non è in possesso di alcuna informazione sensibile riguardante i loro sistemi.
Insomma: considerata la tipologia di dati rubati nell’attacco, Symantec ha ritenuto di non essere tenuta a rendere pubblica la notizia. La legislazione australiana in tema, basata sul Privacy Act del 1988, prevede un obbligo di segnalazione degli attacchi subiti solo nel caso in cui vi sia una compromissione di dati qualificati come “sensibili”.
Condividi l'articolo
Articoli correlati
Altro in questa categoria
Approfondimenti
-
 PHP2Shell, gli attacchi precedono la patch: cosa cambia per... Il caso analizzato da Sekoia mostra perché aggiornare i...
-
 PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
 Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Hugging Face violata da un agente AI: gli attacchi autonomi... Per anni l’idea di un attacco informatico condotto...
-
 La guerra ucraina cambia la sicurezza delle infrastrutture... La guerra in Ucraina non si combatte solo sul terreno, nel...
Minacce recenti



Off topic
-
 L’IA generativa unifica le interfacce di gestione e... Con l’avvento dell’IA generativa...
-
 Cyberinsurance: misurare il rischio umano può... Negli ultimi anni sempre più aziende stanno sottoscrivendo...
-
 Il machine learning di Kaspersky aumenta la capacità di... Grazie al machine learning, il Global Research and Analysis...
-
 I vertici aziendali non sono del tutto pronti alle nuove... Il 2024 è l’anno delle nuove normative di sicurezza:...
-
 Più della meta delle aziende geo-distribuite ha problemi... Una delle sfide principali delle aziende distribuite sul...
Post recenti
-
PHP2Shell, gli attacchi precedono la patch: cosa cambia per... Il caso analizzato da Sekoia mostra perché aggiornare i...
-
PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Bitdefender crea una VPN per gli agenti AI Forse in pochi ci avevano pensato, ma dal momento che...
-
 No Hat 2026, a Bergamo l’hacking incontra AI,... Il 10 ottobre torna la conferenza internazionale dedicata...
Ransomware: la serie

No posts found.