






Aggiornamenti recenti Ottobre 28th, 2026 11:00 AM
partner

News Recenti
- Transparency Center Initiative di Kaspersky Lab: cosa significa per l’Italia
- PHP2Shell, gli attacchi precedono la patch: cosa cambia per i difensori
- PHP2Shell,milioni di siti Web a rischio e la disclosure diventa un caso
- Midnight Mimosa, ancora malware Android installato prima dell’acquisto
- Bitdefender crea una VPN per gli agenti AI
- No Hat 2026, a Bergamo l’hacking incontra AI, cyber-spionaggio e droni
Cisco corregge 27 bug, ma due router rimangono vulnerabili
Il colosso statunitense pubblica ancora una volta un round di aggiornamenti incompleto. A rischio i modelli RV320 e RV325 che restano senza patch.
Per Cisco, quella di rilasciare patch incomplete sembra davvero essere diventata una (pessima) abitudine che rischia di esasperare i suoi utenti.
L’ennesimo “aggiornamento a metà” è stato rilasciato mercoledì, quando l’azienda californiana ha pubblicato un avviso relativo a 27 vulnerabilità (19 delle quali considerate “elevate”) dei suoi prodotti.
Buona parte degli aggiornamenti riguardano Cisco IOS XE, il sistema operativo che gestisce router, switch e controller dell’azienda. I bug relativi a IOS XE comprendono iniezione di comandi, escalation dei privilegi e denial of service.
I veri problemi, però, riguardano due falle di sicurezza (CVE-2019-1652 e CVE-2019-1653) relative a due router per aziende di Cisco: RV320 e RV325. Entrambe erano state rese pubbliche e teoricamente corrette con una patch a gennaio.
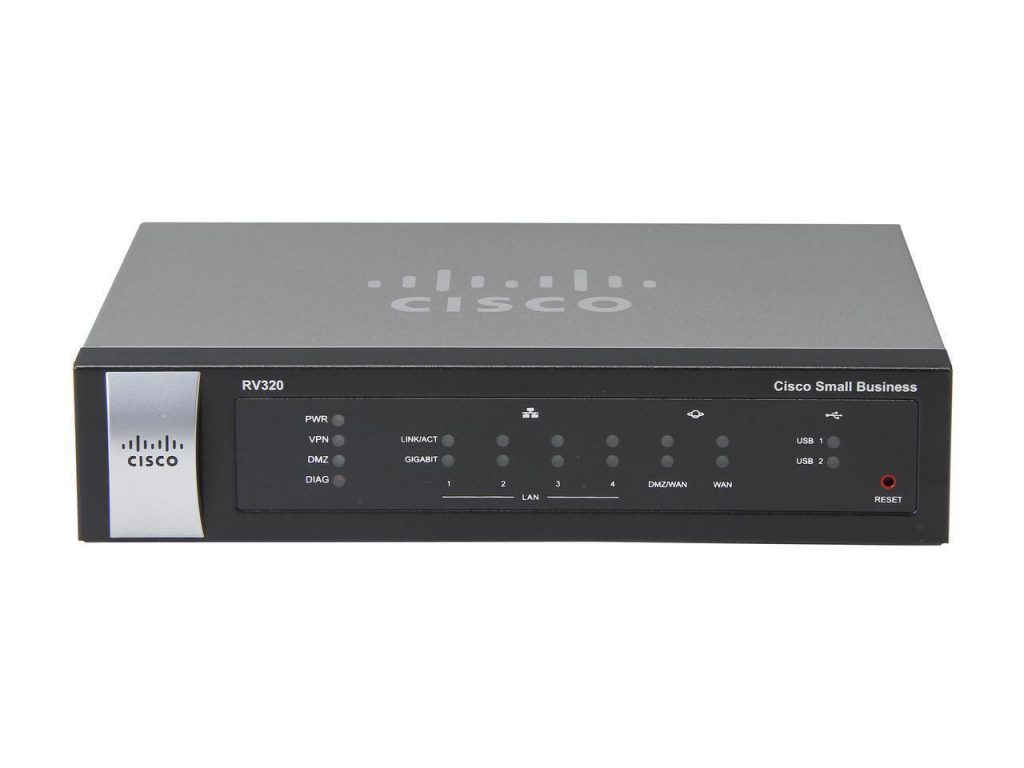
Le cose, però, sembrano non essere andate per il verso giusto. Nell’avviso pubblicato mercoledì, infatti, si legge che “la correzione iniziale per queste vulnerabilità si sono rivelate incomplete”. Cisco starebbe lavorando per risolvere la situazione e comunicherà quando il codice corretto sarà disponibile.
Insomma: gli utenti che utilizzano i due router, dedicati al mondo della piccola impresa, rimangono esposti al rischio che qualcuno riesca a sfruttare le vulnerabilità e comprometterne i sistemi.
Le due vulnerabilità, se sfruttate in un eventuale attacco, consentirebbero di reperire informazioni sensibili dai sistemi e addirittura di inviare comandi in remoto aggirando il sistema di autenticazione. I dispositivi Dual Gigabit WAN VPN affetti dal bug sono quelli con firmware nelle versioni 1.4.2.15 e successive.
L’unica possibilità è quella di incrociare le dita e sperare che gli sviluppatori di Cisco riescano a mettere a punto rapidamente la patch in grado di correggere definitivamente i problemi.
Non è la prima volta che Cisco ha problemi di questo tipo. Lo scorso settembre, per esempio, abbiamo riportato una situazione simile in cui molti utenti sono rimasti “appesi” aspettando il rilascio degli aggiornamenti.
Condividi l'articolo
Google rende pubblica una falla zero-day nei router TP-Link
Microsoft trova una voragine di sicurezza in un driver Huawei
Articoli correlati
Altro in questa categoria
Approfondimenti
-
 PHP2Shell, gli attacchi precedono la patch: cosa cambia per... Il caso analizzato da Sekoia mostra perché aggiornare i...
-
 PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
 Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Hugging Face violata da un agente AI: gli attacchi autonomi... Per anni l’idea di un attacco informatico condotto...
-
 La guerra ucraina cambia la sicurezza delle infrastrutture... La guerra in Ucraina non si combatte solo sul terreno, nel...
Minacce recenti



Off topic
-
 L’IA generativa unifica le interfacce di gestione e... Con l’avvento dell’IA generativa...
-
 Cyberinsurance: misurare il rischio umano può... Negli ultimi anni sempre più aziende stanno sottoscrivendo...
-
 Il machine learning di Kaspersky aumenta la capacità di... Grazie al machine learning, il Global Research and Analysis...
-
 I vertici aziendali non sono del tutto pronti alle nuove... Il 2024 è l’anno delle nuove normative di sicurezza:...
-
 Più della meta delle aziende geo-distribuite ha problemi... Una delle sfide principali delle aziende distribuite sul...
Post recenti
-
PHP2Shell, gli attacchi precedono la patch: cosa cambia per... Il caso analizzato da Sekoia mostra perché aggiornare i...
-
PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Bitdefender crea una VPN per gli agenti AI Forse in pochi ci avevano pensato, ma dal momento che...
-
 No Hat 2026, a Bergamo l’hacking incontra AI,... Il 10 ottobre torna la conferenza internazionale dedicata...
Ransomware: la serie

No posts found.