






Aggiornamenti recenti Ottobre 28th, 2026 11:00 AM
partner

News Recenti
- Transparency Center Initiative di Kaspersky Lab: cosa significa per l’Italia
- PHP2Shell, gli attacchi precedono la patch: cosa cambia per i difensori
- PHP2Shell,milioni di siti Web a rischio e la disclosure diventa un caso
- Midnight Mimosa, ancora malware Android installato prima dell’acquisto
- Bitdefender crea una VPN per gli agenti AI
- No Hat 2026, a Bergamo l’hacking incontra AI, cyber-spionaggio e droni
Security: il 2019 sarà l’anno del phishing e delle truffe online
Lo dicono gli esperti Trend Micro, che per l’anno appena cominciato prevedono anche una crescita degli attacchi agli impianti industriali.
Scordatevi le preoccupazioni per le nuove vulnerabilità dei processori o l’aumento delle falle di sicurezza zero-day in software e sistemi operativi. La minaccia più grave per il 2019 è una vecchia conoscenza di chi si occupa di security e che nessuna patch può correggere.
Secondo gli esperti di Trend Micro, infatti, il cyber-crimine si concentrerà su quello che molti considerano il vero “anello debole” nella sicurezza informatica: il fattore umano.
A confermare la tendenza sono anche i dati riportati nello studio presentato proprio oggi a Milano dalla società di sicurezza, in cui spicca un aumento del 3.800% dei link di phishing tra il 2015 e il 2108. Nello stesso periodo, dalle parti di Trend Micro risulta una diminuzione del 98% degli exploit kit.
“Il proliferare di diverse piattaforme rappresenta una complicazione per i pirati informatici” spiega Gastone Nencini di Trend Micro. “Utilizzare i classici exploit diventa costoso in termini di tempo e impegno. I cyber-criminali, quindi, punteranno su attacchi basati sul social engineering, che per sua natura è cross-platform”.
Per quanto riguarda l’Italia, la tendenza è già in atto. Il nostro paese nel 2018 si è piazzato al quindicesimo posto per tentativi di attacchi BEC (Business Email Compromise) di cui abbiamo parlato anche in alte occasioni e che sfruttano esattamente tecniche di ingegneria sociale per sottrarre denaro alle aziende.

Il tutto in un panorama in cui il numero di attacchi complessivi è comunque in netta crescita. “Dai nostri dati risulta che ogni minuto avvengono 100.000 attacchi, compaiono 150 nuovi malware e vengono compromessi 5.000 file” sottolinea Myla Pilao, Director Technical Marketing di Trend Micro.
Le previsioni comprendono anche altri aspetti legati ai cambiamenti in atto nel mondo IT, come la diffusione dei servizi cloud, che provoca un aumento della superficie d’attacco a disposizione dei cyber-criminali e i cui primi effetti sono già emersi nel corso del 2018.
La differenziazione degli attacchi, secondo gli esperti, andrà anche in altre direzioni. Per esempio cancellando le barriere tra attacchi aziendali e attacchi rivolti a semplici “utenti domestici”. Nello scenario dipinto dagli analisti, infatti, le debolezze dei router casalinghi potrebbero diventare una sorta di “testa di ponte” per puntare a compromettere i sistemi aziendali.
“Sono poche le persone che si preoccupano di configurare adeguatamente la rete locale nella propria abitazione, per esempio cambiando la password predefinita del router Wi-Fi” chiosa Nencini. “In futuro queste debolezze potrebbero essere sfruttate per aprire una falla nei sistemi aziendali”.
La logica, in pratica, è che i cyber-criminali possono portare attacchi mirati colpendo l’impiegato di un’azienda dove è più esposto, cioè nell’ecosistema tecnologico domestico, per poi sfruttare questa posizione di forza per accedere a informazioni che gli consentano di “saltare” all’azienda in cui lavora.
Il settore industriale, poi, è quello più esposto a nuovi attacchi. La transizione verso Industria 4.0, con la progressiva interconnessione tra dispositivi IT e dispositivi IoT e OT, apre alla possibilità di un aumento degli attacchi.
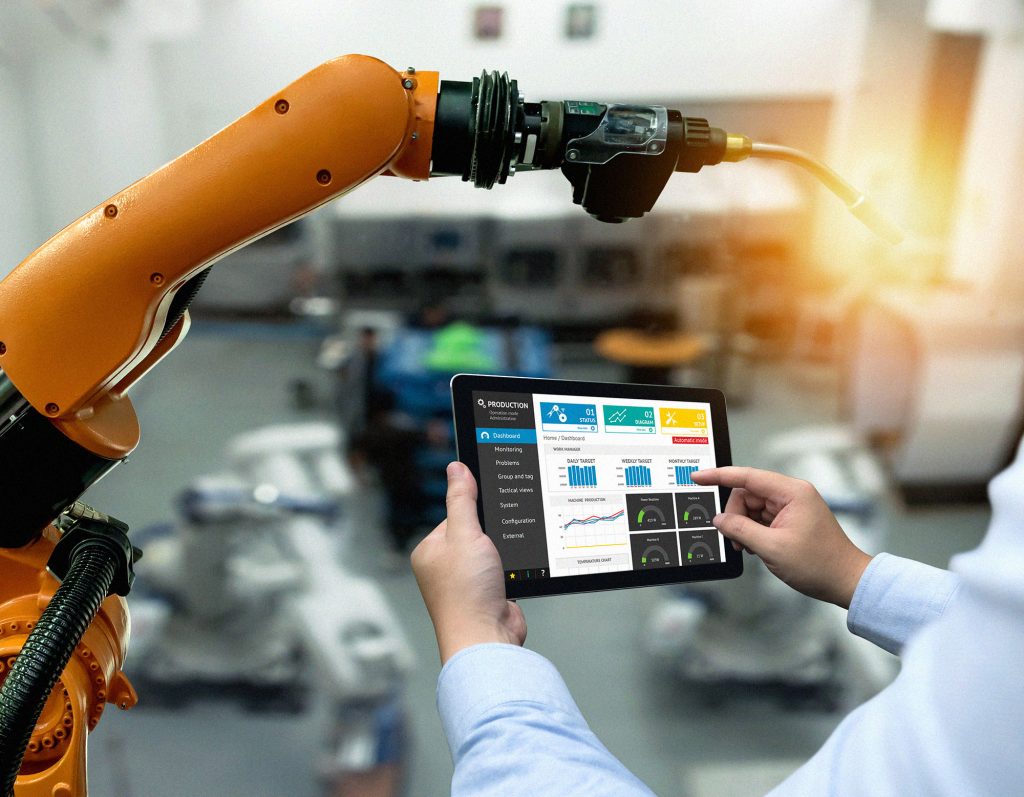
“Spesso i dispositivi che vengono messi in rete all’interno dell’azienda non dispongono di sistemi di protezione, perché sono stati progettati per essere collocati in un ambito che non prevedeva la possibilità di un attacco informatico” prosegue Nencini. “Tutti questi device sono facili bersagli per un attacco”.
Per quanto riguarda il mondo IoT (ma qui la previsione è fin troppo facile) gli esperti prevedono un aumento degli attacchi che mirano a prendere il controllo dei dispositivi “intelligenti” e si spingono anche a ipotizzare che nel corso del prossimo anno potremmo assistere ai primi casi di anziani vittime di malfunzionamenti di presidi medici “smart” dovuti ad attacchi informatici.
Condividi l'articolo
Falla in Sky Go espone i dati degli utenti. La patch (forse) arriverà
Casinò online si “dimenticano” online i dati di 100 milioni di utenti
Articoli correlati
Altro in questa categoria
Approfondimenti
-
 PHP2Shell, gli attacchi precedono la patch: cosa cambia per... Il caso analizzato da Sekoia mostra perché aggiornare i...
-
 PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
 Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Hugging Face violata da un agente AI: gli attacchi autonomi... Per anni l’idea di un attacco informatico condotto...
-
 La guerra ucraina cambia la sicurezza delle infrastrutture... La guerra in Ucraina non si combatte solo sul terreno, nel...
Minacce recenti



Off topic
-
 L’IA generativa unifica le interfacce di gestione e... Con l’avvento dell’IA generativa...
-
 Cyberinsurance: misurare il rischio umano può... Negli ultimi anni sempre più aziende stanno sottoscrivendo...
-
 Il machine learning di Kaspersky aumenta la capacità di... Grazie al machine learning, il Global Research and Analysis...
-
 I vertici aziendali non sono del tutto pronti alle nuove... Il 2024 è l’anno delle nuove normative di sicurezza:...
-
 Più della meta delle aziende geo-distribuite ha problemi... Una delle sfide principali delle aziende distribuite sul...
Post recenti
-
PHP2Shell, gli attacchi precedono la patch: cosa cambia per... Il caso analizzato da Sekoia mostra perché aggiornare i...
-
PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Bitdefender crea una VPN per gli agenti AI Forse in pochi ci avevano pensato, ma dal momento che...
-
 No Hat 2026, a Bergamo l’hacking incontra AI,... Il 10 ottobre torna la conferenza internazionale dedicata...
Ransomware: la serie

No posts found.