






Aggiornamenti recenti Ottobre 28th, 2026 11:00 AM
partner

News Recenti
- Transparency Center Initiative di Kaspersky Lab: cosa significa per l’Italia
- PHP2Shell, gli attacchi precedono la patch: cosa cambia per i difensori
- PHP2Shell,milioni di siti Web a rischio e la disclosure diventa un caso
- Midnight Mimosa, ancora malware Android installato prima dell’acquisto
- Bitdefender crea una VPN per gli agenti AI
- No Hat 2026, a Bergamo l’hacking incontra AI, cyber-spionaggio e droni
Migliaia di vittime in tutto il mondo: è il primo worm per Android
Una vulnerabilità del sistema operativo Google ha aperto la strada ad ADB.miner, che sfrutta una porta lasciata aperta sui dispositivi.
Un attacco in remoto senza che sia necessaria alcuna tecnica di social engineering o installazione di app. Come spiega G Data in un report pubblicato sul Web, il colpevole del nuovo allarme per gli utenti Android si chiama ADB ed è un sistema di debugging (la sigla sta per Android Debug Bridge) per i dispositivi che utilizzano il sistema operativo di Google.
ADB viene utilizzato normalmente per eseguire analisi collegando il dispositivo al computer, ma il sistema prevede anche la possibilità di collegarsi in remoto tramite la porta TCP 5555.
In teoria non si tratterebbe di un grosso problema, visto che ADB è disattivato (o per lo meno dovrebbe essere disattivato) come impostazione predefinita. Sembra che alcuni produttori, però, abbiano avuto la pessima idea di abilitarlo.
L’accesso tramite Android Debug Bridge consente a un pirata informatico di accedere a informazioni sensibili, ma non solo: attraverso ADB è anche possibile installare malware con privilegi di root.
A sfruttare la vulnerabilità, in questi giorni, è un gruppo di pirati informatici che ha preso di mira in particolare l’Asia, che sta usando la tecnica per infettare i dispositivi con un ADB.miner.
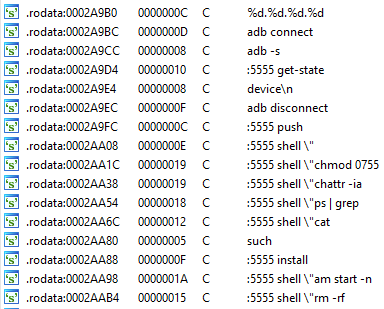
L’azione di ADB.miner punta dritta sulla porta 5555 collegata ad Android Debug Bridge.
A suscitare allarme, soprattutto, è il fatto che ci si trova di fronte a qualcosa di molto simile a un classico worm per PC. Una volta installato sul dispositivo, infatti, ADB.miner avvia una scansione alla ricerca di altri dispositivi accessibili tramite la porta 5555 e cerca di comprometterli con la stessa tecnica.
Il malware è comparso lo scorso giugno, ma fino a oggi nessuno era sicuro di quale impatto potesse avere. A distanza di oltre un mese, i dati della sua diffusione cominciano a preoccupare.
Per verificare se il proprio dispositivo è infetto, i ricercatori G Data suggeriscono di seguire una semplice procedura.
- Scaricare ADB per Windows.
- Estrarre il contenuto dell’archivio sul computer.
- Su Windows 10, aprire la cartella e fare clic con il pulsante destro tenendo premuto il tasto maiuscolo e scegliere la voce Apri Finestra PowerShell Qui dal menu contestuale.
- Aspettare che si apra la finestra.
- Collegare il dispositivo Android al computer tramite USB.
- Nel caso in cui ADB sia attivo sul dispositivo, si aprirà una finestra sullo smartphone. In caso contrario, ADB è disabilitato.
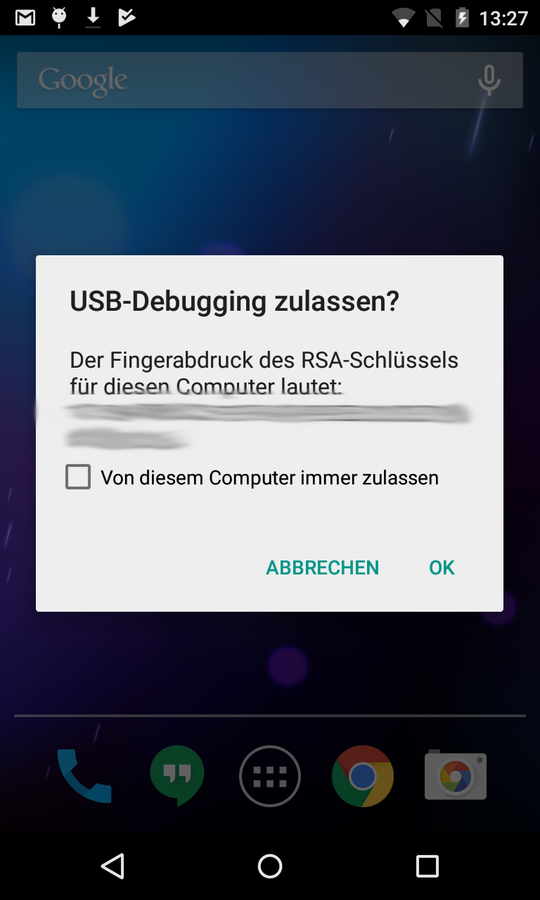
- Se la finestra si apre, digitare .\adb shell pm list packages com.android.good.miner.
- Se il dispositivo non è infetto, sullo schermo non comparirà alcun messaggio. In caso contrario, apparirà la stringa package: com.android.good.miner
Condividi l'articolo
Big Star Labs ha distribuito spyware a 11 milioni di persone
La botnet Death creata usando una vecchia falla dei dispositivi AVTech
Articoli correlati
Altro in questa categoria
Approfondimenti
-
 PHP2Shell, gli attacchi precedono la patch: cosa cambia per... Il caso analizzato da Sekoia mostra perché aggiornare i...
-
 PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
 Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Hugging Face violata da un agente AI: gli attacchi autonomi... Per anni l’idea di un attacco informatico condotto...
-
 La guerra ucraina cambia la sicurezza delle infrastrutture... La guerra in Ucraina non si combatte solo sul terreno, nel...
Minacce recenti



Off topic
-
 L’IA generativa unifica le interfacce di gestione e... Con l’avvento dell’IA generativa...
-
 Cyberinsurance: misurare il rischio umano può... Negli ultimi anni sempre più aziende stanno sottoscrivendo...
-
 Il machine learning di Kaspersky aumenta la capacità di... Grazie al machine learning, il Global Research and Analysis...
-
 I vertici aziendali non sono del tutto pronti alle nuove... Il 2024 è l’anno delle nuove normative di sicurezza:...
-
 Più della meta delle aziende geo-distribuite ha problemi... Una delle sfide principali delle aziende distribuite sul...
Post recenti
-
PHP2Shell, gli attacchi precedono la patch: cosa cambia per... Il caso analizzato da Sekoia mostra perché aggiornare i...
-
PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Bitdefender crea una VPN per gli agenti AI Forse in pochi ci avevano pensato, ma dal momento che...
-
 No Hat 2026, a Bergamo l’hacking incontra AI,... Il 10 ottobre torna la conferenza internazionale dedicata...
Ransomware: la serie

No posts found.