






Aggiornamenti recenti Ottobre 28th, 2026 11:00 AM
partner

News Recenti
- Transparency Center Initiative di Kaspersky Lab: cosa significa per l’Italia
- PHP2Shell, gli attacchi precedono la patch: cosa cambia per i difensori
- PHP2Shell,milioni di siti Web a rischio e la disclosure diventa un caso
- Midnight Mimosa, ancora malware Android installato prima dell’acquisto
- Bitdefender crea una VPN per gli agenti AI
- No Hat 2026, a Bergamo l’hacking incontra AI, cyber-spionaggio e droni
Ora gli autori di SambaCry puntano a Windows con il trojan CowerSnail
Il malware utilizza gli stessi server Command and Control di SambaCry, il trojan per Linux che usa i computer per generare cripto-moneta.
Dopo aver distribuito con successo il loro trojan in grado di generare cripto-valuta usando la potenza di calcolo dei computer con sistemi Linux, il gruppo di pirati informatici che ha creato SambaCry sembra aver deciso di espandere il suo campo di azione a Windows.
Il loro nuovo “prodotto” è un trojan per Windows, che i ricercatori Kaspersky hanno battezzato con il nome di CowerSnail. Nel report che ne descrive le funzionalità, Sergey Yunakovsky non specifica se sia noto un vettore di attacco usato per diffondere il trojan e, di conseguenza, è ipotizzabile che non sia ancora diffuso.
A quanto si capisce, piuttosto, CowerSnail sarebbe ancora in una fase iniziale di sviluppo. Il trojan, infatti, viene descritto come una semplice backdoor con funzionalità basiche, come la possibilità di installarsi come servizio di Windows, recuperare informazioni sul PC compromesso (Sistema operativo, nome del PC, caratteristiche tecniche della macchina) ed eseguire operazioni in batch.
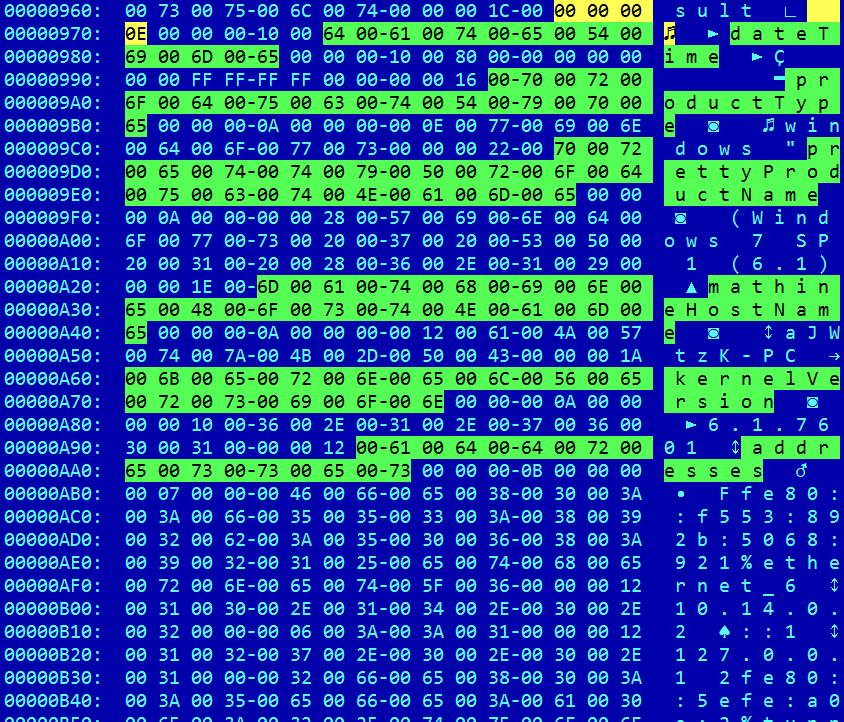
Il trojan invia al server C&C una serie di informazioni riguardanti la macchina infetta, che possiamo vedere nella parte destra della schermata.
Quello che è più importante, però è che il malware può scaricare aggiornamenti e che è scritto in un linguaggio multipiattaforma (Qt) che consentirebbe ai pirati di generare facilmente una versione del trojan per altri sistemi operativi.
Il legame con il gruppo responsabile della diffusione di SambaCry è rappresentato invece dal server Command and Control a cui si collega il malware, che è lo stesso usato per gestire il trojan per Linux identificato qualche settimana fa.
Ora bisognerà capire quali siano i possibili sviluppi della vicenda. La vulnerabilità usata da SambaCry faceva leva su alcuni bug del Server Message Block (SMB) e, stando alle notizie di cronaca più recenti, potrebbe non essere l’unica falla di sicurezza legata al protocollo per la condivisione di file e stampanti.
Il rischio è che gli autori di SambaCry abbiano trovato un nuovo exploit per Windows con caratteristiche simili al famigerato EternalBlue e si preparino a sfruttarlo. Occhi aperti, quindi.
Condividi l'articolo
Arrestato in Grecia il re del riciclaggio in Bitcoin
L’attacco SMBloris sfrutta una falla di Windows vecchia di 20 anni
Articoli correlati
Altro in questa categoria
Approfondimenti
-
 PHP2Shell, gli attacchi precedono la patch: cosa cambia per... Il caso analizzato da Sekoia mostra perché aggiornare i...
-
 PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
 Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Hugging Face violata da un agente AI: gli attacchi autonomi... Per anni l’idea di un attacco informatico condotto...
-
 La guerra ucraina cambia la sicurezza delle infrastrutture... La guerra in Ucraina non si combatte solo sul terreno, nel...
Minacce recenti



Off topic
-
 L’IA generativa unifica le interfacce di gestione e... Con l’avvento dell’IA generativa...
-
 Cyberinsurance: misurare il rischio umano può... Negli ultimi anni sempre più aziende stanno sottoscrivendo...
-
 Il machine learning di Kaspersky aumenta la capacità di... Grazie al machine learning, il Global Research and Analysis...
-
 I vertici aziendali non sono del tutto pronti alle nuove... Il 2024 è l’anno delle nuove normative di sicurezza:...
-
 Più della meta delle aziende geo-distribuite ha problemi... Una delle sfide principali delle aziende distribuite sul...
Post recenti
-
PHP2Shell, gli attacchi precedono la patch: cosa cambia per... Il caso analizzato da Sekoia mostra perché aggiornare i...
-
PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Bitdefender crea una VPN per gli agenti AI Forse in pochi ci avevano pensato, ma dal momento che...
-
 No Hat 2026, a Bergamo l’hacking incontra AI,... Il 10 ottobre torna la conferenza internazionale dedicata...
Ransomware: la serie

No posts found.