






Aggiornamenti recenti Ottobre 23rd, 2026 6:17 AM
partner

News Recenti
- Transparency Center Initiative di Kaspersky Lab: cosa significa per l’Italia
- PHP2Shell,milioni di siti Web a rischio e la disclosure diventa un caso
- Midnight Mimosa, ancora malware Android installato prima dell’acquisto
- Bitdefender crea una VPN per gli agenti AI
- No Hat 2026, a Bergamo l’hacking incontra AI, cyber-spionaggio e droni
- Claude evade (di nuovo) e attacca tre aziende reali
Il trojan Ramnit distribuito tramite un sito per adulti
I pirati hanno usato un circuito pubblicitario per dirottare i visitatori verso l’Exploit Kit GIG, che avviava l’installazione del malware.
Si pensava che fosse destinato a scomparire nel 2015, ma a quanto pare Ramnit è uno di quei malware decisamente duri a morire.
Stando a quanto riportato da Malwarebytes, il trojan (comparso nel 2010) starebbe piuttosto vivendo una seconda giovinezza, spinto da un gruppo di pirati informatici che ne stanno “spingendo” la distribuzione attraverso l’Exploit Kit GIG.
La campagna individuata dai ricercatori di Malwarebytes sfruttava un complesso sistema di reindirizzamento del traffico, che era studiato per attirare le potenziali vittime su siti Web controllati dai cyber-criminali.
Per mettere in atto la loro strategia, i pirati hanno sfruttato un circuito pubblicitario legittimo (ExoClick) attraverso il quale inserivano annunci pubblicitari all’interno di siti Internet per adulti. Le finestre pubblicitarie erano del tipo pop-under, cioè finestre che compaiono sotto la pagina visualizzata.
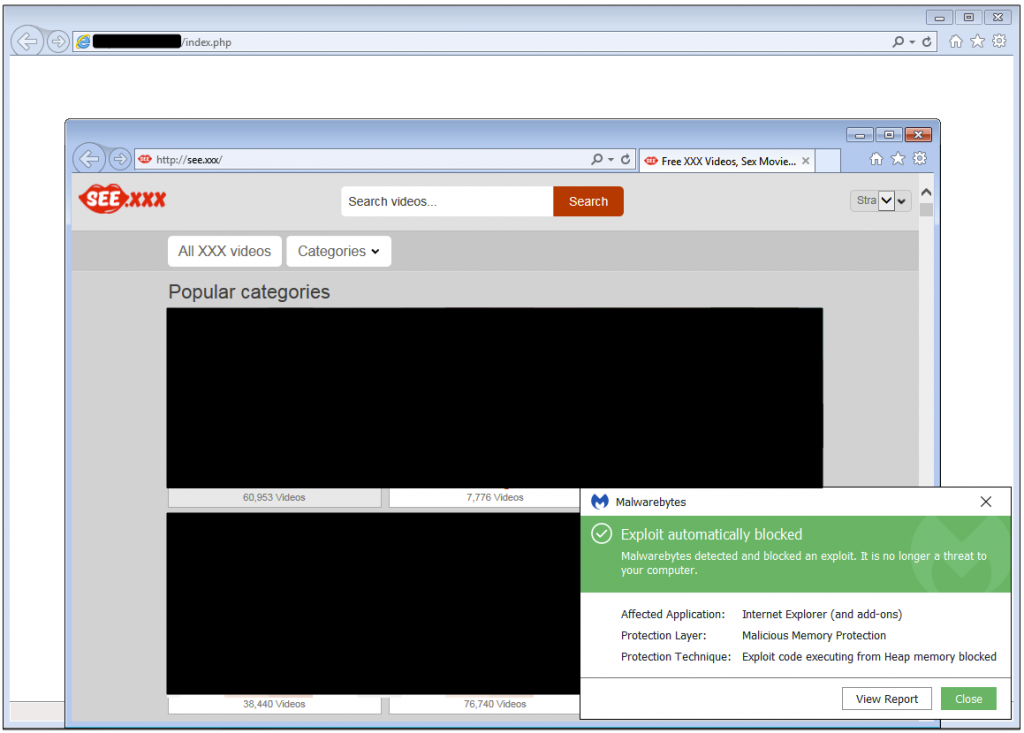
L’attacco avviene automaticamente attraverso l’Exploit Kit caricato attraverso la finestra pop-under. Se l’attacco non viene rilevato dall’antivirus, il computer viene compromesso senza che il proprietario possa accorgersi di nulla.
Per selezionare le vittime (la campagna prendeva di mira utenti del Regno Unito e del Canada) i pirati hanno utilizzato un Javascript con funzione di Traffic Distribution System (TDS) che selezionava i visitatori sulla base dei dati riguardanti la loro posizione geografica.
Una funzione utilizzata anche dai servizi ExoClick per visualizzare offerte e pubblicità, ma che in questo caso aveva un altro scopo: dirottare le potenziali vittime su una pagina Web all’interno della quale era presente l’Exploit Kit GIG, attraverso il quale i cyber-criminali potevano individuare le vulnerabilità presenti sui computer dei visitatori e sfruttarle per installare il trojan.
Ramnit è un classico trojan bancario, programmato per rubare le credenziali di accesso a specifici servizi di Home Banking e che, nelle prime versioni, si concentrava su istituti finanziari canadesi. In seguito, i cyber-criminali ne hanno allargato il campo d’azione, mettendo nel mirino anche alcune banche del Regno Unito.
La botnet era stata smantellata quasi del tutto in seguito a un’operazione dell’Europol nel 2015, ma i pirati informatici sono riusciti a “resuscitarla” e alla luce di quanto si sta vedendo oggi non sembrano affatto intenzionati a ritirarsi dalle scene.
Condividi l'articolo
Mod di Minecraft su Android con malware: 1 milione di download
CIA Leaks: ecco i software per spiare Mac e iPhone
Articoli correlati
Altro in questa categoria
Approfondimenti
-
 PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
 Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Hugging Face violata da un agente AI: gli attacchi autonomi... Per anni l’idea di un attacco informatico condotto...
-
 La guerra ucraina cambia la sicurezza delle infrastrutture... La guerra in Ucraina non si combatte solo sul terreno, nel...
-
 AI, il nuovo fronte della sicurezza: il red teaming diventa... L’intelligenza artificiale sta entrando nelle aziende...
Minacce recenti



Off topic
-
 L’IA generativa unifica le interfacce di gestione e... Con l’avvento dell’IA generativa...
-
 Cyberinsurance: misurare il rischio umano può... Negli ultimi anni sempre più aziende stanno sottoscrivendo...
-
 Il machine learning di Kaspersky aumenta la capacità di... Grazie al machine learning, il Global Research and Analysis...
-
 I vertici aziendali non sono del tutto pronti alle nuove... Il 2024 è l’anno delle nuove normative di sicurezza:...
-
 Più della meta delle aziende geo-distribuite ha problemi... Una delle sfide principali delle aziende distribuite sul...
Post recenti
-
PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Bitdefender crea una VPN per gli agenti AI Forse in pochi ci avevano pensato, ma dal momento che...
-
 No Hat 2026, a Bergamo l’hacking incontra AI,... Il 10 ottobre torna la conferenza internazionale dedicata...
-
 Claude evade (di nuovo) e attacca tre aziende reali Sembra proprio che tenere a bada i modelli IA sia...
Ransomware: la serie

No posts found.