


Aggiornamenti recenti Ottobre 9th, 2026 11:19 AM
partner
News Recenti
- Transparency Center Initiative di Kaspersky Lab: cosa significa per l’Italia
- Midnight Mimosa, ancora malware Android installato prima dell’acquisto
- Bitdefender crea una VPN per gli agenti AI
- No Hat 2026, a Bergamo l’hacking incontra AI, cyber-spionaggio e droni
- Claude evade (di nuovo) e attacca tre aziende reali
- Hugging Face violata da un agente AI: gli attacchi autonomi sono arrivati
Midnight Mimosa, ancora malware Android installato prima dell’acquisto
La campagna scoperta da Bitdefender colpisce dispositivi Android economici attraverso applicazioni inserite direttamente nel firmware. Il componente malevolo opera con privilegi di sistema, installa altri software senza consenso e può trasformare il telefono in un nodo proxy controllato da remoto. L’Italia è fra i Paesi con più rilevazioni.
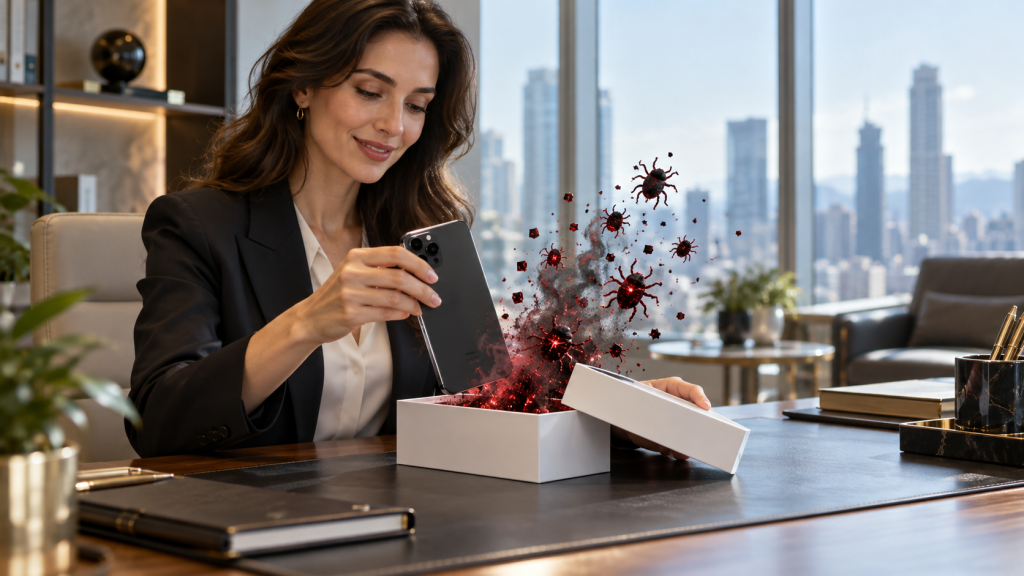
Uno smartphone nuovo, appena estratto dalla confezione, dovrebbe rappresentare un ambiente affidabile, ma sappiamo che non è così in tutti i casi. Casi di smartphone compromessi in fabbrica o poco dopo sono noti già da almeno un decennio, ma la campagna Midnight Mimosa rappresenta l’industrializzazione di questa procedura.
I ricercatori di Bitdefender hanno individuato un insieme di applicazioni malevole preinstallate nel firmware di smartphone Android economici basati su piattaforme MediaTek. Il componente principale viene presentato come parte del sistema operativo, dispone della firma della piattaforma e non può essere rimosso attraverso le normali funzioni disponibili all’utente. Midnight Mimosa non indica quindi un singolo APK facilmente riconoscibile, ma un’infrastruttura modulare capace di cambiare nome, certificato e componenti operativi. La funzione centrale rimane la stessa: mantenere sul dispositivo un punto di controllo privilegiato dal quale scaricare codice, installare applicazioni e assegnare loro autorizzazioni normalmente inaccessibili.
Un’applicazione con i privilegi del sistema operativo
La prima variante analizzata utilizzava il nome di pacchetto com.android.system.lite, ma Bitdefender ha successivamente individuato lo stesso nucleo sotto denominazioni come com.android.sys.prot, com.android.sys.gmsprot e com.android.sys.bcprot.
Il malware viene eseguito come utente di sistema ed è dichiarato come componente persistente. Dispone così dei permessi necessari per installare e cancellare pacchetti, modificare impostazioni protette e concedere autorizzazioni ad altre applicazioni senza mostrare richieste di conferma.
La parte più pericolosa del codice non si trova direttamente nell’APK visibile. È nascosta nella libreria nativa libeasy.so, che durante l’esecuzione decifra e deposita un framework Java offuscato. Quest’ultimo contatta il server di comando e controllo e carica ulteriori moduli DEX o JAR, permettendo agli operatori di modificare il comportamento dell’infezione a distanza.
Questa architettura riduce l’efficacia dell’analisi statica. Un campione esaminato fuori dal dispositivo può apparire relativamente vuoto perché le funzioni operative vengono scaricate o attivate successivamente, in base alla configurazione ricevuta dal server remoto.
Permessi pronti per operazioni più invasive
Il componente di sistema può abilitare autonomamente Accessibility Service, accesso alle notifiche e permessi per leggere o inviare SMS. Bitdefender precisa di non aver osservato l’impiego effettivo di queste capacità durante l’analisi, ma la loro presenza amplia notevolmente ciò che gli operatori potrebbero fare attraverso un aggiornamento remoto.
Un servizio di accessibilità può osservare quanto appare sullo schermo, interagire con l’interfaccia e simulare le azioni dell’utente. L’accesso alle notifiche può esporre messaggi e codici temporanei, mentre i permessi SMS possono essere sfruttati per intercettare OTP o attivare servizi a pagamento.
In Midnight Mimosa queste facoltà sono associate a un componente non disinstallabile e dotato di un canale per il caricamento di codice remoto. Il comportamento futuro dipende quindi dai comandi impartiti dall’infrastruttura C2, non soltanto dalle funzioni viste nei campioni esaminati.
Pubblicità invisibile e clic simulati
La finalità osservata dai ricercatori appare principalmente economica. Il componente preinstallato distribuisce una famiglia di almeno 32 applicazioni camuffate da strumenti per il meteo, blocco delle app, gestione dei file, OCR, note e modifica audio.
Queste applicazioni fungono da copertura per attività di ad fraud e click fraud. Integrano normali SDK pubblicitari, ma possono mostrare inserzioni all’interno di finestre invisibili o sovrapposte alle altre applicazioni. Il malware genera quindi impression, clic e conversioni senza un’azione reale dell’utente.
La configurazione remota stabilisce la percentuale di clic sintetici, gli intervalli fra un’interazione e l’altra, la posizione simulata del tocco e il numero massimo di eventi giornalieri. L’obiettivo è produrre traffico artificiale che possa apparire plausibile ai sistemi pubblicitari.
Alcune finestre vengono inoltre contrassegnate come contenuti protetti, impedendo che compaiano negli screenshot e nelle registrazioni dello schermo. Una funzione pensata per tutelare schermate sensibili, come quelle bancarie, viene così utilizzata per rendere più difficile documentare l’attività fraudolenta.
Il telefono diventa un proxy residenziale
Una seconda forma di monetizzazione trasforma il dispositivo in un nodo proxy controllato da remoto. L’applicazione com.mobile.applock.en, distribuita dal componente di sistema con il nome “Locket”, non offre in realtà alcuna funzione di blocco delle app: registra il telefono presso l’infrastruttura degli operatori e apre un canale TCP attraverso il quale può inoltrare traffico per conto di terzi.
Il valore di una rete di questo tipo deriva dagli indirizzi IP residenziali. Il traffico proveniente dagli smartphone compromessi può sembrare generato da normali utenti e risultare quindi più difficile da bloccare rispetto a quello originato da server o data center già conosciuti.
I dispositivi possono essere impiegati per mascherare attività fraudolente, aggirare limitazioni geografiche o alimentare botnet. Secondo Bitdefender, la disponibilità di migliaia di nodi potrebbe inoltre essere sfruttata per attività come gli attacchi DDoS.
Play Protect viene spento durante l’installazione
Midnight Mimosa cerca anche di neutralizzare i controlli del sistema. Prima di installare un’applicazione secondaria, il malware disabilita temporaneamente com.android.vending, il pacchetto del Google Play Store che ospita anche le funzioni di scansione locale di Play Protect. Terminata l’installazione, il componente viene riattivato.
Il malware elimina così sia la richiesta di conferma all’utente, grazie ai privilegi di sistema, sia il controllo automatico che potrebbe riconoscere il nuovo APK. Un ulteriore meccanismo riattiva il Play Store quando il telefono viene utilizzato, riducendo la possibilità che il proprietario noti l’anomalia.
Alcune varianti falsificano anche la provenienza dell’applicazione, registrando com.android.vending come installer. I ricercatori hanno scoperto l’inganno verificando l’assenza della firma “frosting” applicata da Google agli APK effettivamente distribuiti attraverso Play.
Tredici applicazioni sono passate anche da Google Play
La distribuzione attraverso il firmware non è l’unico canale utilizzato. Bitdefender ha identificato tredici applicazioni pubblicate su Google Play che contenevano parti dello stesso codice per la frode pubblicitaria e comunicavano con la medesima infrastruttura.
In questo caso le applicazioni erano state realmente scaricate dallo store e disponevano della relativa firma. Offrivano anche alcune delle funzioni dichiarate, ma caricavano pubblicità al di fuori della propria interfaccia, talvolta quando il telefono non era in uso.
I pacchetti utilizzavano tredici certificati differenti e almeno due account sviluppatore. La rotazione delle identità rende meno efficace una difesa basata unicamente su nomi, hash o certificati: il collegamento fra le applicazioni emerge soprattutto dal codice condiviso e dall’infrastruttura di rete comune.
Migliaia di dispositivi e una presenza rilevante in Italia
La telemetria raccolta nell’arco di circa due anni mostra migliaia di dispositivi coinvolti in più di 150 Paesi. Le rilevazioni sono concentrate soprattutto in Messico, Francia e Italia, seguiti da Stati Uniti, Germania, Brasile e Spagna.
La distribuzione fra Europa occidentale e continente americano, accompagnata da una lunga coda di rilevazioni in Africa, Sud-est asiatico e Medio Oriente, fa pensare a dispositivi commercializzati attraverso marketplace internazionali anziché alla compromissione di un unico operatore telefonico o distributore nazionale.
Molti terminali utilizzano nomi che imitano smartphone di fascia alta, mentre altri sono associati a marchi reali del segmento rugged economico. Bitdefender sottolinea però che i nomi dei dispositivi e i certificati osservati costituiscono elementi tecnici della catena di distribuzione, non prove che i produttori o i titolari dei certificati abbiano sviluppato o inserito consapevolmente il malware.
Rimane infatti sconosciuto il punto preciso nel quale Midnight Mimosa entra nel firmware. Potrebbe trattarsi di un produttore ODM, di un integratore, di un fornitore software o di un altro intermediario della supply chain.
Un problema per la sicurezza aziendale e il BYOD
Per le imprese, Midnight Mimosa dimostra che un dispositivo nuovo non è necessariamente un dispositivo affidabile. Uno smartphone compromesso nel firmware può connettersi alla rete aziendale, accedere alla posta elettronica, ricevere notifiche contenenti informazioni riservate e utilizzare applicazioni protette da autenticazione multifattore.
Le organizzazioni che permettono il BYOD dovrebbero evitare di considerare automaticamente sicuro un terminale soltanto perché aggiornato o privo di applicazioni sospette installate dall’utente. Diventano importanti il controllo dell’integrità del dispositivo, il monitoraggio comportamentale, la segmentazione degli accessi e l’analisi del traffico verso infrastrutture C2 conosciute.
Anche le politiche di acquisto hanno un ruolo. Telefoni estremamente economici, dispositivi contraffatti o prodotti con una catena di aggiornamento poco trasparente possono introdurre un rischio che nessuna campagna di sensibilizzazione dell’utente è in grado di eliminare.
La formattazione non basta per rimuovere Midnight Mimosa
Il componente principale risiede nella partizione di sistema. Un ripristino alle impostazioni di fabbrica può quindi cancellare i dati e le applicazioni dell’utente senza eliminare il malware dal firmware.
La bonifica richiede un firmware affidabile e privo del componente oppure, per utenti tecnicamente esperti, la disabilitazione del pacchetto tramite ADB. Quest’ultima soluzione non è però realistica per la maggior parte dei proprietari e potrebbe non essere definitiva se il firmware dispone di meccanismi capaci di ripristinare o rinominare il componente.
La risposta duratura deve arrivare dai produttori, dagli integratori e dai marketplace che distribuiscono questi dispositivi. Midnight Mimosa mostra infatti un limite fondamentale della sicurezza mobile: quando il sistema operativo nasce già compromesso, installazione sicura, controllo dello store e possibilità di disinstallazione smettono di essere difese disponibili.
Condividi l'articolo
- ad fraud, Bitdefender, botnet, BYOD, click fraud, firmware compromesso, malware Android, MediaTek, Midnight Mimosa, Play Protect, Proxyware, sicurezza mobile, smartphone contraffatti, supply chain
Articoli correlati
Altro in questa categoria
Approfondimenti
-
 Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Hugging Face violata da un agente AI: gli attacchi autonomi... Per anni l’idea di un attacco informatico condotto...
-
 La guerra ucraina cambia la sicurezza delle infrastrutture... La guerra in Ucraina non si combatte solo sul terreno, nel...
-
 AI, il nuovo fronte della sicurezza: il red teaming diventa... L’intelligenza artificiale sta entrando nelle aziende...
-
 Infrastrutture Critiche e Geopolitica: è l’Era... Il nuovo assetto geopolitico mondiale ha messo a nudo una...
Minacce recenti
Off topic
-
 L’IA generativa unifica le interfacce di gestione e... Con l’avvento dell’IA generativa...
-
 Cyberinsurance: misurare il rischio umano può... Negli ultimi anni sempre più aziende stanno sottoscrivendo...
-
 Il machine learning di Kaspersky aumenta la capacità di... Grazie al machine learning, il Global Research and Analysis...
-
 I vertici aziendali non sono del tutto pronti alle nuove... Il 2024 è l’anno delle nuove normative di sicurezza:...
-
 Più della meta delle aziende geo-distribuite ha problemi... Una delle sfide principali delle aziende distribuite sul...
Post recenti
-
Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Bitdefender crea una VPN per gli agenti AI Forse in pochi ci avevano pensato, ma dal momento che...
-
 No Hat 2026, a Bergamo l’hacking incontra AI,... Il 10 ottobre torna la conferenza internazionale dedicata...
-
 Claude evade (di nuovo) e attacca tre aziende reali Sembra proprio che tenere a bada i modelli IA sia...
-
Hugging Face violata da un agente AI: gli attacchi autonomi... Per anni l’idea di un attacco informatico condotto...
Ransomware: la serie
No posts found.