







Aggiornamenti recenti Ottobre 28th, 2026 11:00 AM
partner

News Recenti
- Transparency Center Initiative di Kaspersky Lab: cosa significa per l’Italia
- PHP2Shell, gli attacchi precedono la patch: cosa cambia per i difensori
- PHP2Shell,milioni di siti Web a rischio e la disclosure diventa un caso
- Midnight Mimosa, ancora malware Android installato prima dell’acquisto
- Bitdefender crea una VPN per gli agenti AI
- No Hat 2026, a Bergamo l’hacking incontra AI, cyber-spionaggio e droni
6,6 milioni di password (in chiaro) rubate a ClixSense.com
Hacker violano i sistemi del sito e si appropriano del database degli utenti. Niente hash o salt: i dati erano conservati in chiaro.
Come se non bastassero gli attacchi sempre più sofisticati, i software in grado di scardinare i sistemi crittografici e le sempre più raffinate tecniche di ingegneria sociale usate negli attacchi di phishing, a complicare la vita degli utenti ci si mette anche la sciatteria degli amministratori IT.
Il caso è quello di ClixSense.com, un sito che promette denaro in cambio della visualizzazione di pubblicità e la compilazione di questionari online. ClixSense ha più di 6,6 milioni di iscritti i cui dati, secondo quanto riportato da Ars Technica, erano conservati in chiaro.
La scoperta è arrivata in seguito alla violazione dei sistemi da parte di un gruppo di pirati informatici che hanno poi messo in vendita il “bottino” con un annuncio su Pastebin. Stando all’annuncio (rimosso dopo un giorno o due) i cyber-criminali avrebbero messo in vendita il codice sorgente dell’intero sito, più di 70.000 email e il database degli utenti registrati.
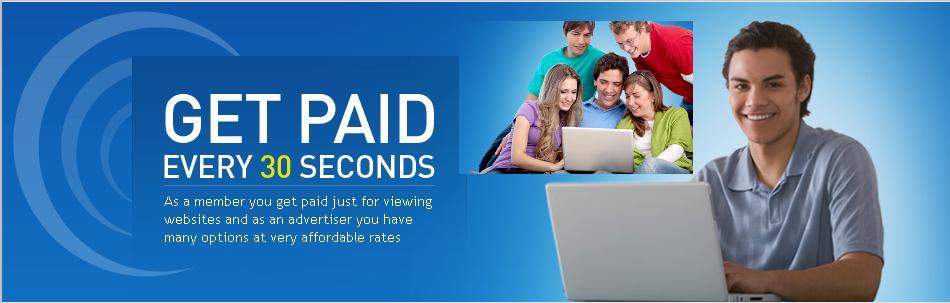
Difficile sapere quanto guadagnino gli iscritti, ma i pirati che hanno rubato il database incasseranno probabilmente molto di più.
Proprio una parte di quest’ultimo (con 2,2 milioni di record) sarebbe stato messo a disposizione come “campione” per garantire la bontà della merce in vendita. Gli altri 4,4 milioni sono, appunto, in vendita. L’archivio comprende nominativi, data di nascita, indirizzo di residenza, email, password e domande di sicurezza.
Stando al comunicato pubblicato da ClixSense, l’hacking sarebbe avvenuto attraverso un vecchio server, collegato comunque al resto del sistema. Da lì pirati hanno potuto impossessarsi di tutte le informazioni e dedicarsi a un po’ di sano vandalismo, cambiando i nomi degli account in “hacked account” e azzerando il bilancio di tutti gli utenti.
Il comunicato specifica che ClixSense è riuscita a ripristinare gli account (e i bilanci) e ha avviato una procedura di cambio di password obbligatoria per tutti gli iscritti. Non dice nulla, però, riguardo l’implementazione di eventuali sistemi di sicurezza per la conservazione delle password.
Condividi l'articolo
DualToy: il trojan per Windows che attacca Android e iOS
Malware nascosto in un file di Microsoft Publisher. Ma chi lo usa?
Articoli correlati
Altro in questa categoria
Approfondimenti
-
 PHP2Shell, gli attacchi precedono la patch: cosa cambia per... Il caso analizzato da Sekoia mostra perché aggiornare i...
-
 PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
 Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Hugging Face violata da un agente AI: gli attacchi autonomi... Per anni l’idea di un attacco informatico condotto...
-
 La guerra ucraina cambia la sicurezza delle infrastrutture... La guerra in Ucraina non si combatte solo sul terreno, nel...
Minacce recenti



Off topic
-
 L’IA generativa unifica le interfacce di gestione e... Con l’avvento dell’IA generativa...
-
 Cyberinsurance: misurare il rischio umano può... Negli ultimi anni sempre più aziende stanno sottoscrivendo...
-
 Il machine learning di Kaspersky aumenta la capacità di... Grazie al machine learning, il Global Research and Analysis...
-
 I vertici aziendali non sono del tutto pronti alle nuove... Il 2024 è l’anno delle nuove normative di sicurezza:...
-
 Più della meta delle aziende geo-distribuite ha problemi... Una delle sfide principali delle aziende distribuite sul...
Post recenti
-
PHP2Shell, gli attacchi precedono la patch: cosa cambia per... Il caso analizzato da Sekoia mostra perché aggiornare i...
-
PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Bitdefender crea una VPN per gli agenti AI Forse in pochi ci avevano pensato, ma dal momento che...
-
 No Hat 2026, a Bergamo l’hacking incontra AI,... Il 10 ottobre torna la conferenza internazionale dedicata...
Ransomware: la serie

No posts found.