






Aggiornamenti recenti Ottobre 23rd, 2026 6:17 AM
partner

News Recenti
- Transparency Center Initiative di Kaspersky Lab: cosa significa per l’Italia
- PHP2Shell,milioni di siti Web a rischio e la disclosure diventa un caso
- Midnight Mimosa, ancora malware Android installato prima dell’acquisto
- Bitdefender crea una VPN per gli agenti AI
- No Hat 2026, a Bergamo l’hacking incontra AI, cyber-spionaggio e droni
- Claude evade (di nuovo) e attacca tre aziende reali
Violazione per Slack: accesso non autorizzato al repository GitHub
Lo scorso 31 dicembre, Slack ha pubblicato un avviso per segnalare un incidente di sicurezza: attaccanti hanno ottenuto l’accesso ai repository GitHub di Slack tramite un numero “limitato” di token dei dipendenti Slack, che sono stati rubati.
Secondo la società, alcuni repository di codice privati di Slack sono stati violati, ma le istanze primarie del servizio e i dati dei clienti non sono stati alterati.
Questa la descrizione dei fatti, secondo il racconto riportato dalla stessa azienda: “Il 29 dicembre 2022 siamo stati informati di attività sospette sul nostro account GitHub. Dopo un’indagine, abbiamo scoperto che un numero limitato di token dei dipendenti Slack è stato rubato e utilizzato in modo improprio per ottenere l’accesso al nostro repository GitHub ospitato esternamente”.
“La nostra indagine ha anche rivelato che l’attore della minaccia ha scaricato repository di codice privato il 27 dicembre. Nessun repository scaricato conteneva dati dei clienti, mezzi per accedere ai dati dei clienti o la base di codice principale di Slack”, ha concluso l’azienda.
Slack ha invalidato i token rubati e sta indagando sul potenziale impatto della violazione per i suoi clienti. Al momento, nulla suggerisce che siano state violate aree sensibili dell’ambiente di Slack, compresa la produzione. Per prudenza, tuttavia, l’azienda ha preso opportune contromisure.
Pubblicare senza farsi notare
Questo report ha però qualche caratteristica non troppo convincente, che pare stia prendendo piede nella “comunicazione di crisi” da parte di diverse aziende oggetto di violazioni, come ha scoperto e sottolineato BleepingComputer.
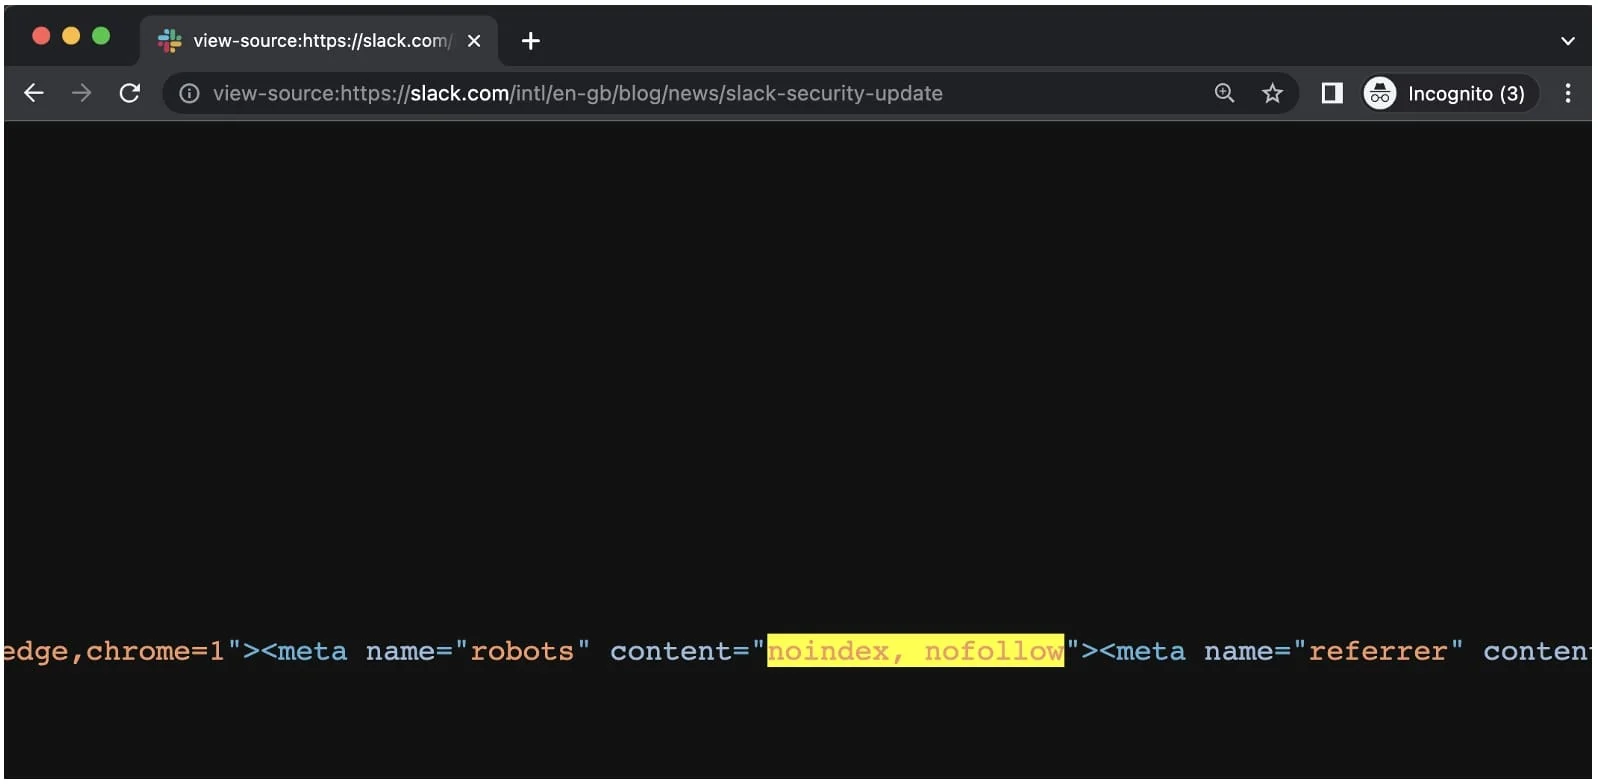
Fonte: BleepingComputer
Mentre sottolinea fin dal sottotitolo dell’articolo l’importanza di “sicurezza, privacy e trasparenza”, Slack non ha pubblicato l’articolo sul blog di notizie internazionali dell’azienda. Inoltre, al contrario dei post precedenti, questa pagina utilizza il tag noindex (almeno in alcune regioni) una funzione Html utilizzata per escludere una pagina Web dai risultati dei motori di ricerca.
Nonostante gli indizi riportati sollevino effettivamente qualche domanda, non sono necessariamente indicativi di malafede da parte dell’azienda; ci sono diverse ragioni tecniche per attivare il tag noindex, magari per avere il tempo di verificare i contenuti di un testo e fornire eventuali aggiornamenti prima che la news venga diffusa e ripresa da tutti i media.
La scelta di pubblicare in silenzio non è comunque una novità assoluta; in passato LastPass e GoTo avevano impiegato tattiche analoghe per limitare la risonanza delle gravi violazioni di sicurezza subite proprio da LastPass.
Condividi l'articolo
Articoli correlati
Altro in questa categoria
Approfondimenti
-
 PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
 Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Hugging Face violata da un agente AI: gli attacchi autonomi... Per anni l’idea di un attacco informatico condotto...
-
 La guerra ucraina cambia la sicurezza delle infrastrutture... La guerra in Ucraina non si combatte solo sul terreno, nel...
-
 AI, il nuovo fronte della sicurezza: il red teaming diventa... L’intelligenza artificiale sta entrando nelle aziende...
Minacce recenti



Off topic
-
 L’IA generativa unifica le interfacce di gestione e... Con l’avvento dell’IA generativa...
-
 Cyberinsurance: misurare il rischio umano può... Negli ultimi anni sempre più aziende stanno sottoscrivendo...
-
 Il machine learning di Kaspersky aumenta la capacità di... Grazie al machine learning, il Global Research and Analysis...
-
 I vertici aziendali non sono del tutto pronti alle nuove... Il 2024 è l’anno delle nuove normative di sicurezza:...
-
 Più della meta delle aziende geo-distribuite ha problemi... Una delle sfide principali delle aziende distribuite sul...
Post recenti
-
PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Bitdefender crea una VPN per gli agenti AI Forse in pochi ci avevano pensato, ma dal momento che...
-
 No Hat 2026, a Bergamo l’hacking incontra AI,... Il 10 ottobre torna la conferenza internazionale dedicata...
-
 Claude evade (di nuovo) e attacca tre aziende reali Sembra proprio che tenere a bada i modelli IA sia...
Ransomware: la serie

No posts found.