






Aggiornamenti recenti Ottobre 28th, 2026 11:00 AM
partner

News Recenti
- Transparency Center Initiative di Kaspersky Lab: cosa significa per l’Italia
- PHP2Shell, gli attacchi precedono la patch: cosa cambia per i difensori
- PHP2Shell,milioni di siti Web a rischio e la disclosure diventa un caso
- Midnight Mimosa, ancora malware Android installato prima dell’acquisto
- Bitdefender crea una VPN per gli agenti AI
- No Hat 2026, a Bergamo l’hacking incontra AI, cyber-spionaggio e droni
Google ha rilasciato regole Yara per individuare Cobalt Strike
Attraverso il suo Cloud Threat Intelligence team, ha portato un contributo significativo alla protezione contro gli attacchi basati su Cobalt Strike.
I ricercatori hanno infatti distribuito con la formula open source un set di 165 regole Yara e la relativa collezione VirusTotal per individuare i componenti e le versioni di Cobalt Strike eventualmente presenti e attivi nella rete.
Greg Sinclair, Security Engineer del team Google Cloud Threat Intelligence, ha dichiarato: “Abbiamo deciso che rilevare la versione esatta di Cobalt Strike era un elemento importante per determinare la legittimità del suo uso da parte di attori non malintenzionati”.
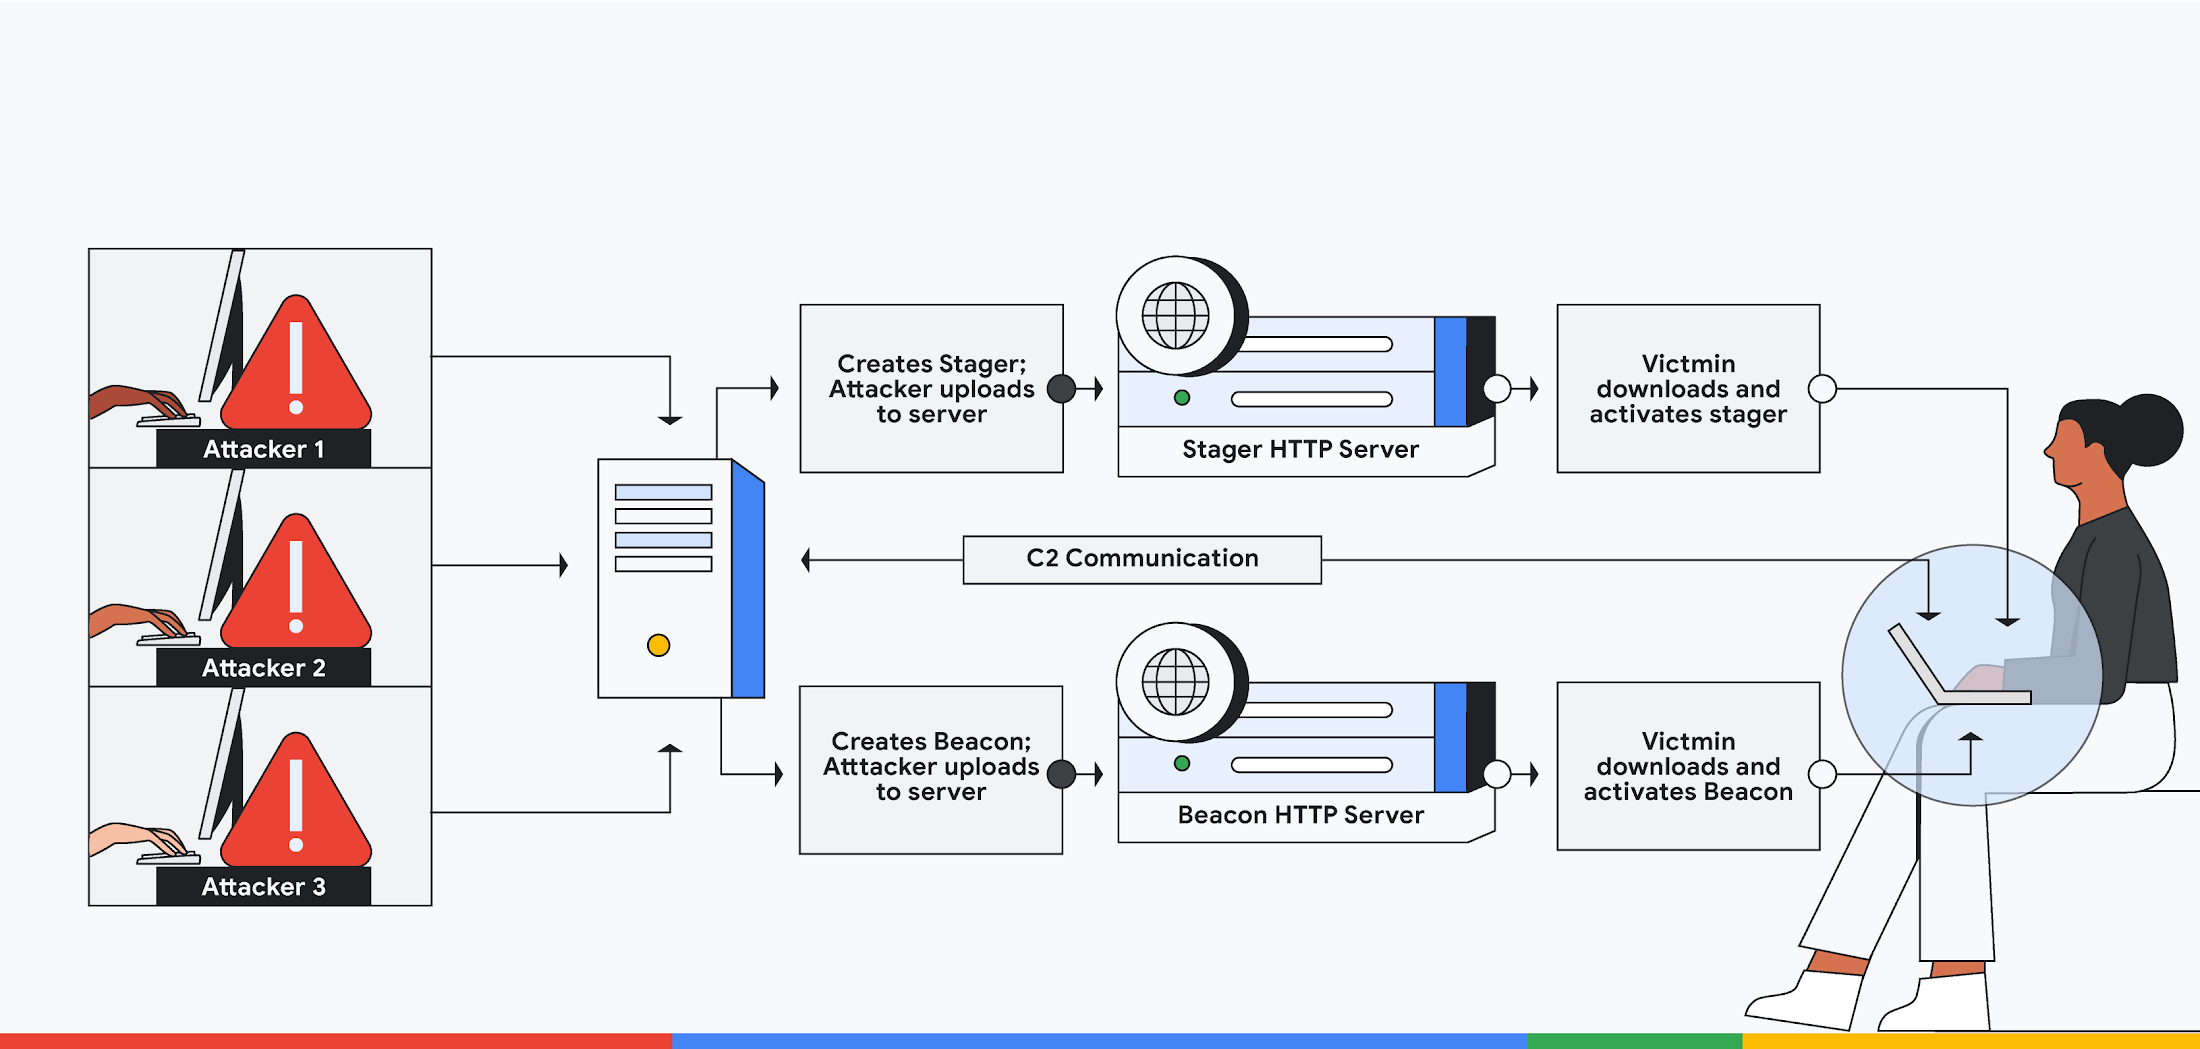
Il modello dell’infrastruttura di Cobalt Strike (Fonte: Google)
L’importanza della versione
Le nuove regole, infatti, rendono molto più semplice l’individuazione di eventuali attività pericolose: riconoscere le versioni non aggiornate di Cobalt Strike (spesso ottenute per canali non ufficiali) è molto utile per distinguere tra le operazioni legittime e gli attacchi.
Come ha sottolineato Google, nella maggior parte dei casi le versioni non ufficiali di Cobalt Strike rimangono indietro di almeno una release rispetto a quelle legittime, e questo ha consentito di raccogliere moltissime informazioni utili alla costruzione di regole di rilevamento estremamente accurate.
Sinclair ha aggiunto: “Il nostro obiettivo era quello di effettuare rilevamenti molto precisi per consentire di individuare la versione esatta di particolari componenti Cobalt Strike. Quando possibile, abbiamo creato firme per rilevare versioni specifiche di ciascun componente”.
Google ha anche reso disponibile anche un set di firme di rilevamento per Sliver, un framework di emulazione legittimo e open source progettato per i test di sicurezza, che è stato utilizzato anche da attori malintenzionati come alternativa a Cobalt Strike.
Condividi l'articolo
Acronis: le novità a Cyberfit e le previsioni per il 2023
Firewall Sophos sfrutta Xstream per l'Edge Computing
Articoli correlati
Altro in questa categoria
Approfondimenti
-
 PHP2Shell, gli attacchi precedono la patch: cosa cambia per... Il caso analizzato da Sekoia mostra perché aggiornare i...
-
 PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
 Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Hugging Face violata da un agente AI: gli attacchi autonomi... Per anni l’idea di un attacco informatico condotto...
-
 La guerra ucraina cambia la sicurezza delle infrastrutture... La guerra in Ucraina non si combatte solo sul terreno, nel...
Minacce recenti



Off topic
-
 L’IA generativa unifica le interfacce di gestione e... Con l’avvento dell’IA generativa...
-
 Cyberinsurance: misurare il rischio umano può... Negli ultimi anni sempre più aziende stanno sottoscrivendo...
-
 Il machine learning di Kaspersky aumenta la capacità di... Grazie al machine learning, il Global Research and Analysis...
-
 I vertici aziendali non sono del tutto pronti alle nuove... Il 2024 è l’anno delle nuove normative di sicurezza:...
-
 Più della meta delle aziende geo-distribuite ha problemi... Una delle sfide principali delle aziende distribuite sul...
Post recenti
-
PHP2Shell, gli attacchi precedono la patch: cosa cambia per... Il caso analizzato da Sekoia mostra perché aggiornare i...
-
PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Bitdefender crea una VPN per gli agenti AI Forse in pochi ci avevano pensato, ma dal momento che...
-
 No Hat 2026, a Bergamo l’hacking incontra AI,... Il 10 ottobre torna la conferenza internazionale dedicata...
Ransomware: la serie

No posts found.