






Aggiornamenti recenti Ottobre 23rd, 2026 6:17 AM
partner

News Recenti
- Transparency Center Initiative di Kaspersky Lab: cosa significa per l’Italia
- PHP2Shell,milioni di siti Web a rischio e la disclosure diventa un caso
- Midnight Mimosa, ancora malware Android installato prima dell’acquisto
- Bitdefender crea una VPN per gli agenti AI
- No Hat 2026, a Bergamo l’hacking incontra AI, cyber-spionaggio e droni
- Claude evade (di nuovo) e attacca tre aziende reali
Falla nella piattaforma Uber: chiunque può scrivere da Uber.com
La vulnerabilità consente di creare e inviare email dal sistema di posta elettronica della piattaforma. Rischio truffe e attacchi per gli utenti.
Una platea di potenziali vittime di milioni di individui, cioè tutti gli utenti Uber che potrebbero essere raggiunti da email apparentemente provenienti dalla piattaforma per il trasporto tramite veicoli con conducente.
È questo, in sintesi, il risultato di una vulnerabilità che affligge il sistema di posta elettronica del colosso di San Francisco. La falla, infatti, permetterebbe a chiunque di inviare email per conto di un account Uber.com, aprendo la strada ad attacchi di phishing e truffe.
A individuare il problema è stato il ricercatore Seif Elsallamy, che ha immediatamente contattato l’azienda per segnalare il problema.
I responsabili del programma HackerOne di Uber, però, non sono propriamente delle “aquile” e sembrano non aver capito assolutamente quali rischi stiano correndo.
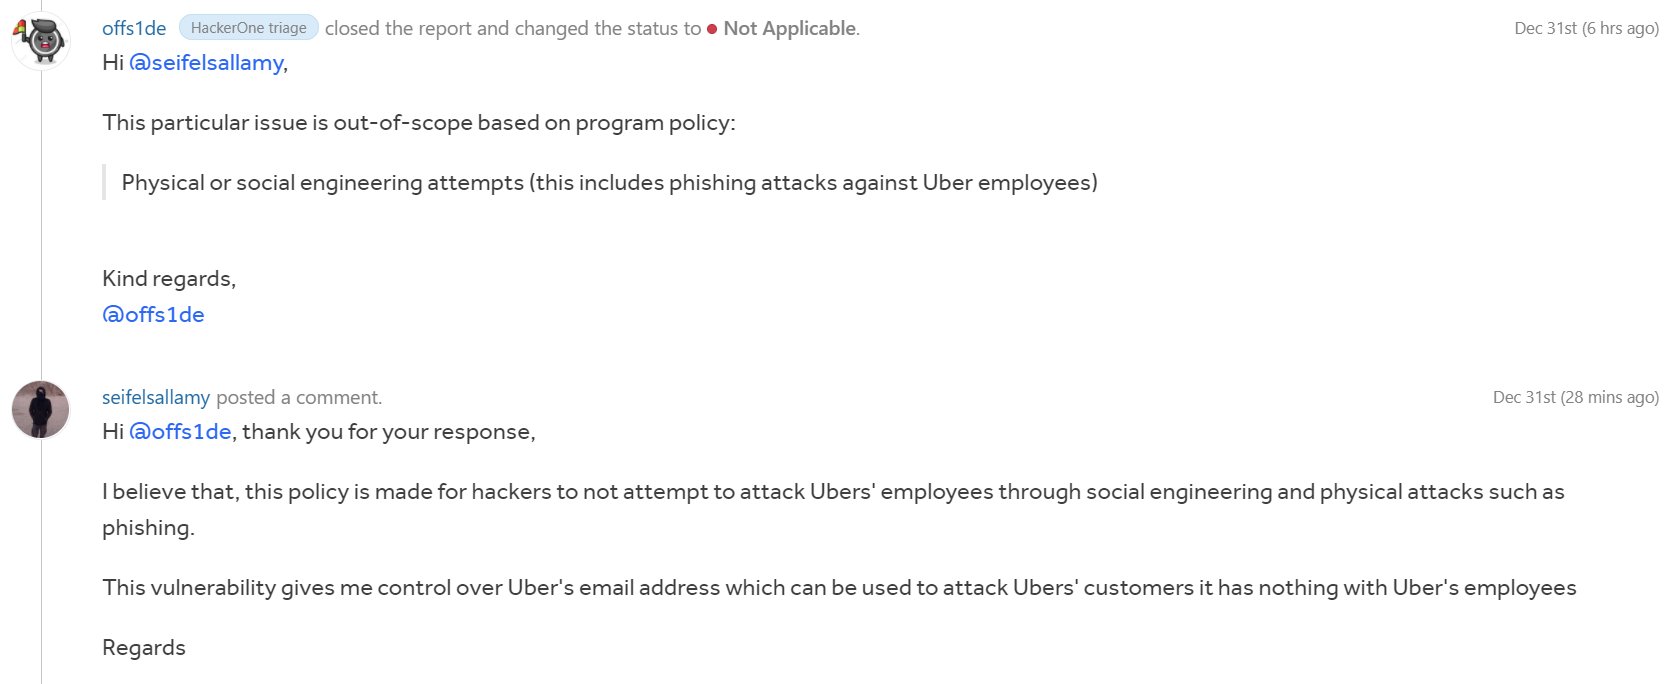
Come si legge in questo scambio postato su Twitter dallo stesso Elsallamy, chi gli ha risposto ha deciso che la vulnerabilità non rientrerebbe tra quelle previste come “problematiche”, perché riguarderebbe tentativi di phishing o attacchi basati su ingegneria sociale agli impiegati di Uber. Risultato: dalle parti di Uber non si sarebbe ancora fatto nulla per mettere mano al sistema.
Se qualcuno dovesse scoprire come sfruttare il bug, di conseguenza, potrebbe tuttora inviare email provenienti da account apparentemente (ed effettivamente) appartenenti a Uber a qualsiasi utente, inducendolo per esempio a fornire le sue credenziali di accesso al servizio o informazioni sensibili come i dati della carta di credito.
Il ricercatore, nei suoi post, fa notare anche come i pirati informatici potrebbero facilmente procurarsi un elenco piuttosto “nutrito” di potenziali vittime. L’ultimo data breach subito dall’azienda ha portato infatti a un leak dei dati (compresa la posta elettronica) di 57 milioni di utenti.
Speriamo che nelle prossime ore la sua comunicazione venga letta da qualcuno che ne capisca qualcosa di sicurezza informatica.
Condividi l'articolo
Vulnerabilità “scoperte” nei router Nighthawk di Netgear
Quando il malware è nascosto dal firmware del disco SSD
Articoli correlati
Altro in questa categoria
Approfondimenti
-
 PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
 Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Hugging Face violata da un agente AI: gli attacchi autonomi... Per anni l’idea di un attacco informatico condotto...
-
 La guerra ucraina cambia la sicurezza delle infrastrutture... La guerra in Ucraina non si combatte solo sul terreno, nel...
-
 AI, il nuovo fronte della sicurezza: il red teaming diventa... L’intelligenza artificiale sta entrando nelle aziende...
Minacce recenti



Off topic
-
 L’IA generativa unifica le interfacce di gestione e... Con l’avvento dell’IA generativa...
-
 Cyberinsurance: misurare il rischio umano può... Negli ultimi anni sempre più aziende stanno sottoscrivendo...
-
 Il machine learning di Kaspersky aumenta la capacità di... Grazie al machine learning, il Global Research and Analysis...
-
 I vertici aziendali non sono del tutto pronti alle nuove... Il 2024 è l’anno delle nuove normative di sicurezza:...
-
 Più della meta delle aziende geo-distribuite ha problemi... Una delle sfide principali delle aziende distribuite sul...
Post recenti
-
PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Bitdefender crea una VPN per gli agenti AI Forse in pochi ci avevano pensato, ma dal momento che...
-
 No Hat 2026, a Bergamo l’hacking incontra AI,... Il 10 ottobre torna la conferenza internazionale dedicata...
-
 Claude evade (di nuovo) e attacca tre aziende reali Sembra proprio che tenere a bada i modelli IA sia...
Ransomware: la serie

No posts found.