







Aggiornamenti recenti Ottobre 23rd, 2026 6:17 AM
partner

News Recenti
- Transparency Center Initiative di Kaspersky Lab: cosa significa per l’Italia
- PHP2Shell,milioni di siti Web a rischio e la disclosure diventa un caso
- Midnight Mimosa, ancora malware Android installato prima dell’acquisto
- Bitdefender crea una VPN per gli agenti AI
- No Hat 2026, a Bergamo l’hacking incontra AI, cyber-spionaggio e droni
- Claude evade (di nuovo) e attacca tre aziende reali
Il leak delle chiavi private di Intel avrà conseguenze a lungo termine
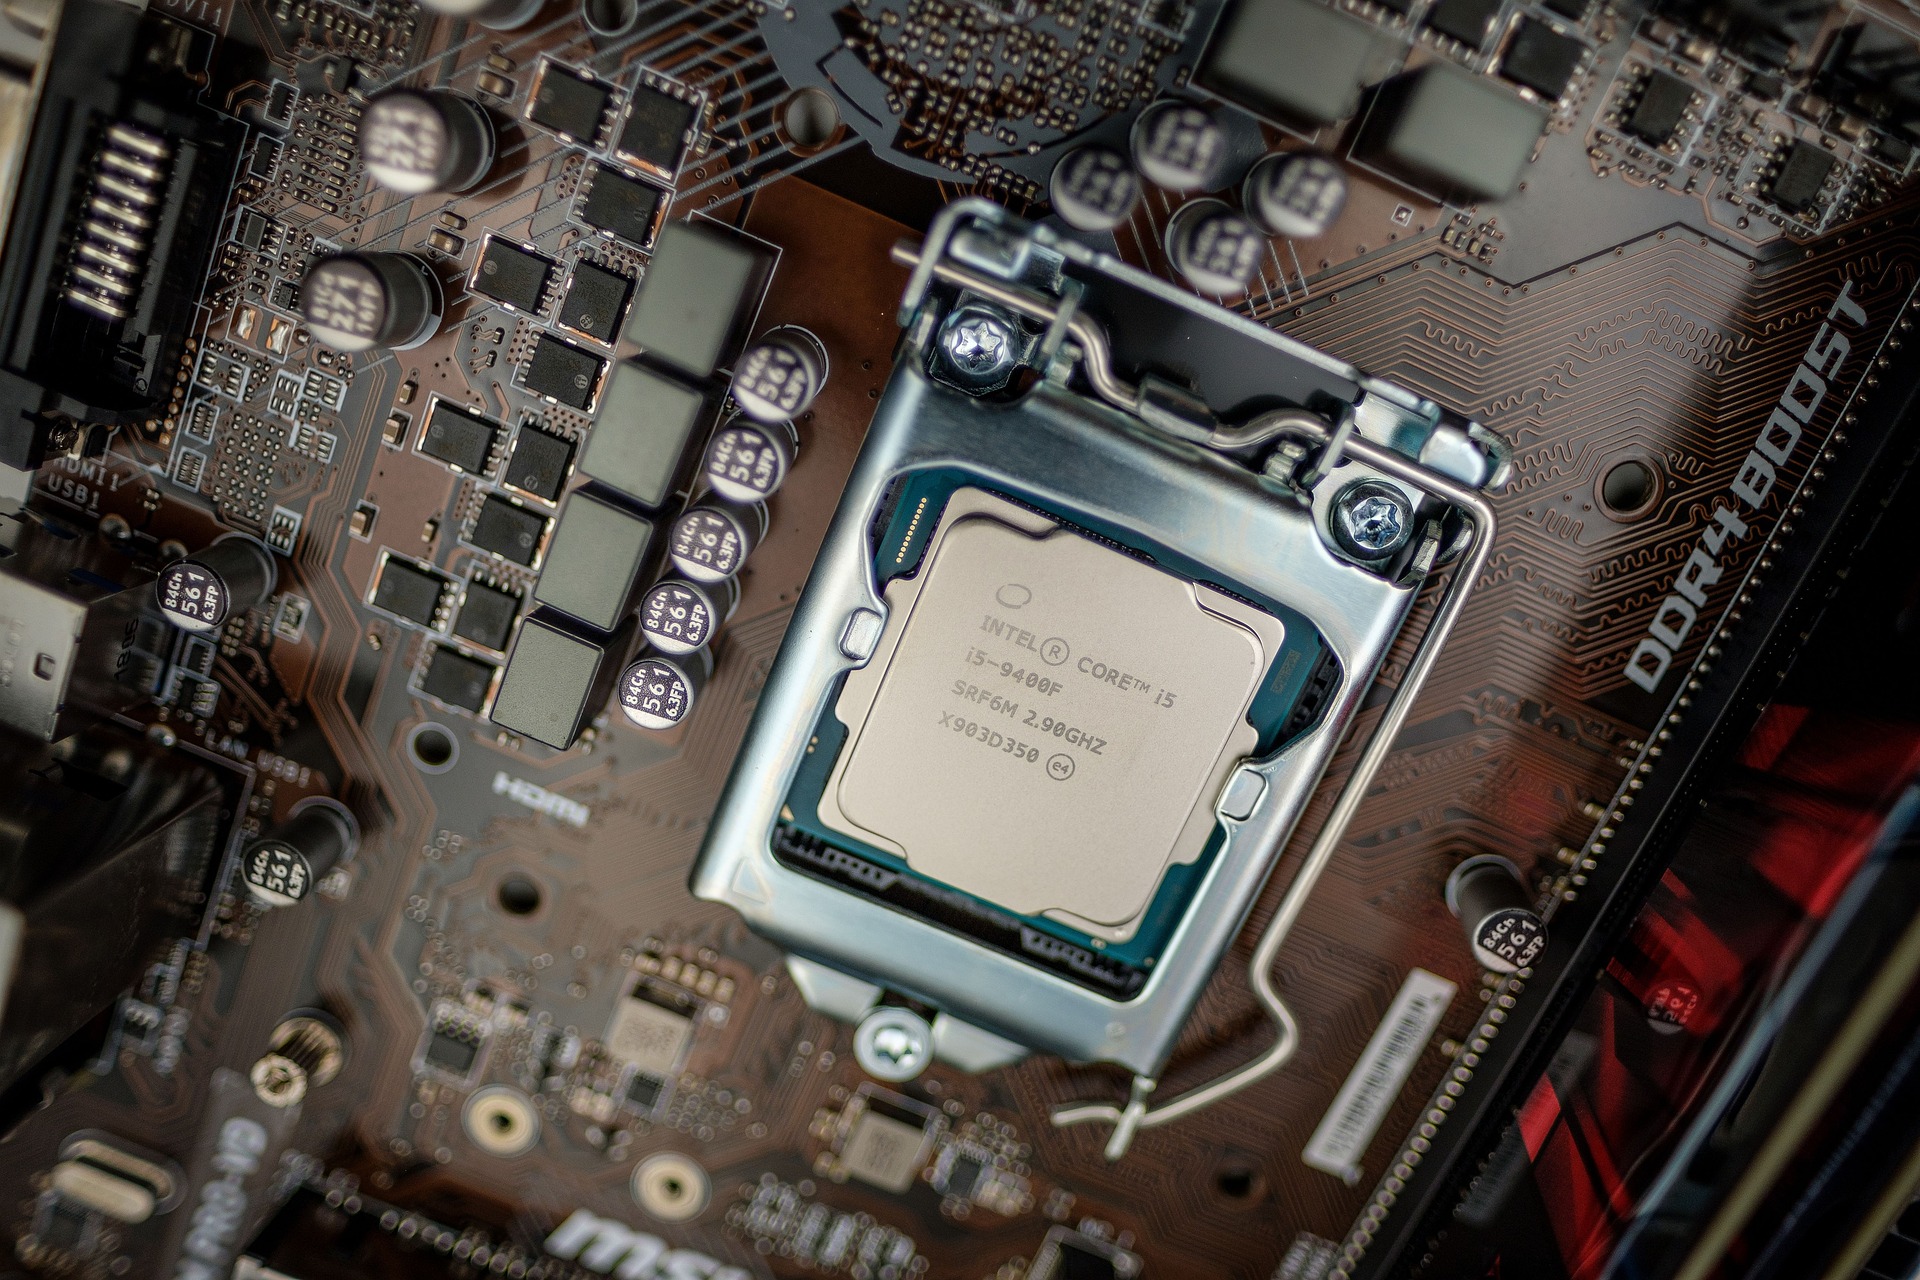
L’attacco contro MSI e il leak di dati potrebbe avere conseguenze molto serie per Intel: a dirlo è Alex Matrosov, CEO di Binarly, che la scorsa settimana ha pubblicato un tweet dove confermava il leak delle chiavi private Intel Boot Guard per 116 prodotti MSI. Come riporta Matrosov, il problema riguarda tutti i dispositivi basati su Tiger Lake, Adler Lake e Raptor Lake, cioè rispettivamente l’undicesima, dodicesima e tredicesima generazione di processori.
Come si legge su DarkReading, Intel sta investigando sull’accaduto dopo l’avvertimento di Matrosov. L’annuncio arriva quasi un mese dopo l’attacco del gruppo ransomware Money Message che ha sottratto 1.5TB di dati, inclusi firmware, codice sorgente e database. MSI ha deciso di non pagare il riscatto di 4 milioni, così il gruppo ha pubblicato i dati rubati sul proprio sito.
Possedendo le chiavi private di Boot Guard gli attaccanti possono caricare ed eseguire sul firmware codice vulnerabile come se fosse un aggiornamento legittimo del vendor. Poiché il BIOS viene eseguito prima del sistema operativo, il codice malevolo è difficile da individuare e contrastare.
Pixabay
“Visto il modo col quale queste chiavi sono integrate e utilizzate, il classico consiglio di installare patch di sicurezza non è più valido” ha commentato Darren Guccione, CEO e co-fondatore di Keeper Security. La soluzione, secondo Guccione, è implementare controlli aggiuntivi, “non-standard”, nel caso in cui i cybercriminali cominciassero a usare queste chiavi.
Per gli esperti di sicurezza si tratta di un problema con serie conseguenze e a lungo termine. Il rischio, come sottolinea BleepingComputer, è che le chiavi pubbliche usate per verificare il firmware siano built-in nell’hardware Intel e quindi non modificabili con un semplice aggiornamento.
Se è vero che al momento la maggior parte degli attaccanti non è in grado di sfruttare le chiavi del firmare per sferrare un attacco, il massiccio leak potrebbe riportare l’attenzione del cybercriminali più esperti su questo tipo di attacchi, come già accaduto in passato con ComicStrand e BlackLotus.
Al momento non c’è molto che si possa fare per proteggersi da questo attacco. Senza dubbio si rinnova il consiglio generale di installare gli aggiornamenti firmware non appena sono disponibili e scaricarli soltanto dal sito ufficiale del produttore. Non può mancare inoltre un adeguato controllo degli accessi nelle reti aziendali.
Condividi l'articolo
Chi si fa seguire da un MSSP limita i danni in caso di violazione, ma serve collaborazione
Cyber Risk Index: l'Italia è tra i paesi a rischio di attacchi
Articoli correlati
Altro in questa categoria
Approfondimenti
-
 PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
 Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Hugging Face violata da un agente AI: gli attacchi autonomi... Per anni l’idea di un attacco informatico condotto...
-
 La guerra ucraina cambia la sicurezza delle infrastrutture... La guerra in Ucraina non si combatte solo sul terreno, nel...
-
 AI, il nuovo fronte della sicurezza: il red teaming diventa... L’intelligenza artificiale sta entrando nelle aziende...
Minacce recenti



Off topic
-
 L’IA generativa unifica le interfacce di gestione e... Con l’avvento dell’IA generativa...
-
 Cyberinsurance: misurare il rischio umano può... Negli ultimi anni sempre più aziende stanno sottoscrivendo...
-
 Il machine learning di Kaspersky aumenta la capacità di... Grazie al machine learning, il Global Research and Analysis...
-
 I vertici aziendali non sono del tutto pronti alle nuove... Il 2024 è l’anno delle nuove normative di sicurezza:...
-
 Più della meta delle aziende geo-distribuite ha problemi... Una delle sfide principali delle aziende distribuite sul...
Post recenti
-
PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Bitdefender crea una VPN per gli agenti AI Forse in pochi ci avevano pensato, ma dal momento che...
-
 No Hat 2026, a Bergamo l’hacking incontra AI,... Il 10 ottobre torna la conferenza internazionale dedicata...
-
 Claude evade (di nuovo) e attacca tre aziende reali Sembra proprio che tenere a bada i modelli IA sia...
Ransomware: la serie

No posts found.