






Aggiornamenti recenti Ottobre 23rd, 2026 6:17 AM
partner

News Recenti
- Transparency Center Initiative di Kaspersky Lab: cosa significa per l’Italia
- PHP2Shell,milioni di siti Web a rischio e la disclosure diventa un caso
- Midnight Mimosa, ancora malware Android installato prima dell’acquisto
- Bitdefender crea una VPN per gli agenti AI
- No Hat 2026, a Bergamo l’hacking incontra AI, cyber-spionaggio e droni
- Claude evade (di nuovo) e attacca tre aziende reali
Pubblicate patch per gravi vulnerabilità in prodotti Fortinet
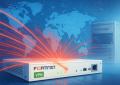
Fortinet ha pubblicato le patch per una serie di vulnerabilità in diversi suoi prodotti. Quattro dei bug sono stati classificati come di gravità elevata
Fortinet ha affrontato una serie di vulnerabilità in alcuni suoi prodotti. Quattro dei problemi risolti, in FortiNAC, FortiAnalyzer, FortiManager, FortiOS, FortiProxy, FortiDeceptor e FortiClient per Windows, sono di gravità elevata. Sono classificati come CVE-2022-26117, CVE-2021-43072, CVE-2022-30302 e CVE-2021-41031.
Il primo (CVE-2022-26117) è una vulnerabilità di password vuota nel file di configurazione. Come sottolinea il Common Weakness Enumeration (CWE), un elenco dei tipi di debolezze comuni che hanno ramificazioni sulla sicurezza sviluppato dalla community, l’utilizzo di una stringa vuota come password (CWE-258) nel codice non è sicuro.
In FortiNAC può consentire a un utente autenticato di accedere ai database MySQL tramite l’interfaccia a riga di comando. Sono vulnerabili diverse versioni a partire dalla 8.3.7. e per risolvere il bug bisogna aggiornare a FortiNAC 9.1.6 o successivo o 9.2.4 o successivo.
Il bug identificato come CVE-2021-43072 è invece una vulnerabilità di copia del buffer senza controllo della dimensione dell’input (“Classic Buffer Overflow”) [CWE-120] in FortiAnalyzer, FortiManager, FortiOS e FortiProxy.
Può consentire a un malintenzionato con privilegi di eseguire codice o comandi arbitrari tramite le operazioni da riga di comando “execute restore image” ed “execute certificate remote” con il protocollo TFTP. Trovate un elenco delle versioni patchate nella pagina relativa del produttore.
CVE-2022-30302 è legato a numerose vulnerabilità path traversal [CWE-23] nell’interfaccia di gestione di FortiDeceptor. Il path traversal è una limitazione impropria di un percorso a una cartella protetta. Il software utilizza input esterni per costruire un nome di percorso che dovrebbe trovarsi all’interno di una directory con restrizioni, ma non neutralizza correttamente sequenze come “..” che possono risolvere un percorso al di fuori della cartella.
In varie versioni di FortiDeceptor queste vulnerabilità possono consentire a un utente malintenzionato remoto e autenticato di recuperare ed eliminare file arbitrari dal filesystem sottostante tramite richieste Web appositamente elaborate. Le versioni patchate sono 4.1.0 o successiva, 4.0.2 o successiva e 3.3.3 o successiva.
Anche la CVE-2021-41031 è una vulnerabilità path traversal. Presente in FortiClient per Windows, può consentire a un utente locale non privilegiato di elevare i propri privilegi in SYSTEM. Per correggerla bisogna passare a FortiClientWindows versione 7.0.3 o successiva o 6.4.7 o successiva.
Condividi l'articolo
Articoli correlati
Altro in questa categoria
Approfondimenti
-
 PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
 Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Hugging Face violata da un agente AI: gli attacchi autonomi... Per anni l’idea di un attacco informatico condotto...
-
 La guerra ucraina cambia la sicurezza delle infrastrutture... La guerra in Ucraina non si combatte solo sul terreno, nel...
-
 AI, il nuovo fronte della sicurezza: il red teaming diventa... L’intelligenza artificiale sta entrando nelle aziende...
Minacce recenti



Off topic
-
 L’IA generativa unifica le interfacce di gestione e... Con l’avvento dell’IA generativa...
-
 Cyberinsurance: misurare il rischio umano può... Negli ultimi anni sempre più aziende stanno sottoscrivendo...
-
 Il machine learning di Kaspersky aumenta la capacità di... Grazie al machine learning, il Global Research and Analysis...
-
 I vertici aziendali non sono del tutto pronti alle nuove... Il 2024 è l’anno delle nuove normative di sicurezza:...
-
 Più della meta delle aziende geo-distribuite ha problemi... Una delle sfide principali delle aziende distribuite sul...
Post recenti
-
PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Bitdefender crea una VPN per gli agenti AI Forse in pochi ci avevano pensato, ma dal momento che...
-
 No Hat 2026, a Bergamo l’hacking incontra AI,... Il 10 ottobre torna la conferenza internazionale dedicata...
-
 Claude evade (di nuovo) e attacca tre aziende reali Sembra proprio che tenere a bada i modelli IA sia...
Ransomware: la serie

No posts found.