






Aggiornamenti recenti Ottobre 23rd, 2026 6:17 AM
partner

News Recenti
- Transparency Center Initiative di Kaspersky Lab: cosa significa per l’Italia
- PHP2Shell,milioni di siti Web a rischio e la disclosure diventa un caso
- Midnight Mimosa, ancora malware Android installato prima dell’acquisto
- Bitdefender crea una VPN per gli agenti AI
- No Hat 2026, a Bergamo l’hacking incontra AI, cyber-spionaggio e droni
- Claude evade (di nuovo) e attacca tre aziende reali
Attacchi supply chain all’ambiente JavaScript
Nel mirino due librerie che hanno subito un’iniezione di codice malevolo che si è diffuso con estrema rapidità. Obiettivo diffondere trojan e ransomware
Ancora un attacco supply chain, che questa volta interessa due librerie utilizzate in ambiente JavaScript. Gli obiettivi sono COA e RC, che avrebbero subito modifiche “sospette”. In altre parole: l’iniezione di codice malevolo al loro interno.
Come riporta Bleeping Computer in un articolo pubblicato nella giornata di ieri, l’allarme si è diffuso a opera degli stessi sviluppatori che utilizzano il pacchetto npm per la gestione dell’ambiente JavaScript.
Stiamo parlando, in sostanza, della compromissione di qualcosa che viene utilizzato abbondantemente “a monte” rispetto alla creazione di migliaia di applicazioni e che, di conseguenza, potrebbe avere effetti devastanti.
L’ultima versione “affidabile” di COA è datata 2018, ma nelle ultime ore sarebbero spuntate fuori delle nuove versioni (2.0.3, 2.0.4, 2.1.1, 2.1.3 e 3.1.3) che gli stessi sviluppatori definiscono “sospette”.
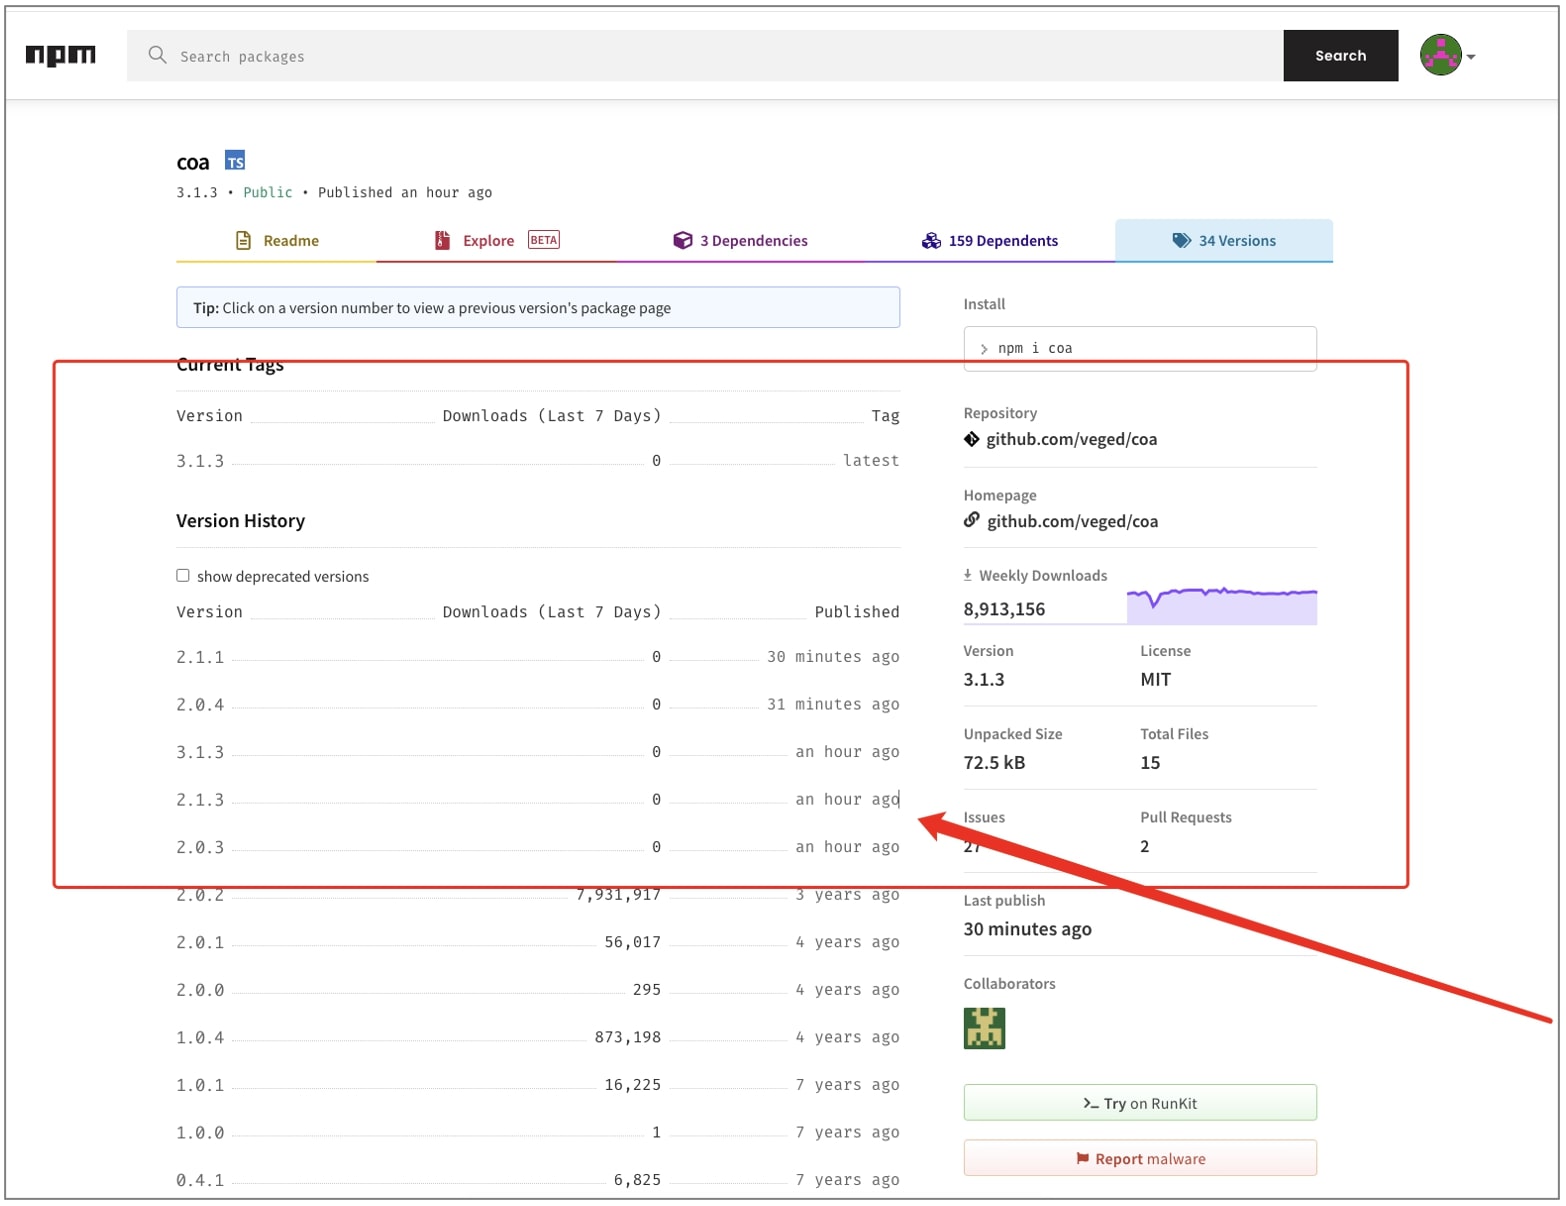
Come riportano i colleghi idi Bleeping Computer, a poche ore di distanza avrebbero cominciato a comparire anche nuove versioni di RC (1.2.9, 1.3.9 e 2.3.9) che, al pari delle nuove versioni di COA, avrebbero provocato problemi agli sviluppatori.
Stando all’analisi delle versioni “farlocche” caricate su npm, le librerie conterrebbero codice offuscato che avvierebbe lil download e l’installazione di ransomware e di Danabot, un trojan progettato per rubare credenziali dai computer infetti.
Insomma: ci si troverebbe di fronte a un classico “attacco di filiera” che punta molto in alto, cercando di diffondere i malware sfruttando il package npm.
L’appello per gli sviluppatori che avessero scaricato le versioni “modificate” di COA e RC è di eliminare il prima possibile i file sospetti (compile.js, compile.bat, sdd.dll) e, a scanso di equivoci, modificare le credenziali che potrebbero essere state sottratte.
Condividi l'articolo
BrakTooth: rischio attacchi sui chip Bluetooth vulnerabili
Microsoft Defender for Business: strumenti avanzati per i “piccoli”
Articoli correlati
Altro in questa categoria
Approfondimenti
-
 PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
 Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Hugging Face violata da un agente AI: gli attacchi autonomi... Per anni l’idea di un attacco informatico condotto...
-
 La guerra ucraina cambia la sicurezza delle infrastrutture... La guerra in Ucraina non si combatte solo sul terreno, nel...
-
 AI, il nuovo fronte della sicurezza: il red teaming diventa... L’intelligenza artificiale sta entrando nelle aziende...
Minacce recenti



Off topic
-
 L’IA generativa unifica le interfacce di gestione e... Con l’avvento dell’IA generativa...
-
 Cyberinsurance: misurare il rischio umano può... Negli ultimi anni sempre più aziende stanno sottoscrivendo...
-
 Il machine learning di Kaspersky aumenta la capacità di... Grazie al machine learning, il Global Research and Analysis...
-
 I vertici aziendali non sono del tutto pronti alle nuove... Il 2024 è l’anno delle nuove normative di sicurezza:...
-
 Più della meta delle aziende geo-distribuite ha problemi... Una delle sfide principali delle aziende distribuite sul...
Post recenti
-
PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Bitdefender crea una VPN per gli agenti AI Forse in pochi ci avevano pensato, ma dal momento che...
-
 No Hat 2026, a Bergamo l’hacking incontra AI,... Il 10 ottobre torna la conferenza internazionale dedicata...
-
 Claude evade (di nuovo) e attacca tre aziende reali Sembra proprio che tenere a bada i modelli IA sia...
Ransomware: la serie

No posts found.