






Aggiornamenti recenti Ottobre 28th, 2026 11:00 AM
partner

News Recenti
- Transparency Center Initiative di Kaspersky Lab: cosa significa per l’Italia
- PHP2Shell, gli attacchi precedono la patch: cosa cambia per i difensori
- PHP2Shell,milioni di siti Web a rischio e la disclosure diventa un caso
- Midnight Mimosa, ancora malware Android installato prima dell’acquisto
- Bitdefender crea una VPN per gli agenti AI
- No Hat 2026, a Bergamo l’hacking incontra AI, cyber-spionaggio e droni
Attacco a Campari: il riscatto chiesto da un account Facebook
I pirati informatici hanno usato il social network per pubblicizzare la richiesta di riscatto e aumentare la pressione sulla vittima.
Le strategie dei pirati informatici specializzati in attacchi ransomware continuano la loro deriva verso tecniche estorsive che superano la semplice “presa in ostaggio” di file e documenti attraverso la crittografia.
La nuova linea, inaugurata dal gruppo Maze attraverso l’uso della minaccia di pubblicare i dati in caso di rifiuto di pagamento da parte delle vittime, è stata adottata da molti altri gruppi di cyber criminali per “spolpare” le loro vittime.
Il gruppo legato al ransomware Ragnar Locker, però, è andato oltre. IL caso è quello relativo all’attacco a Campari, la società italiana che produce liquori e che ha subito recentemente un clamoroso attacco da parte dei pirati informatici.
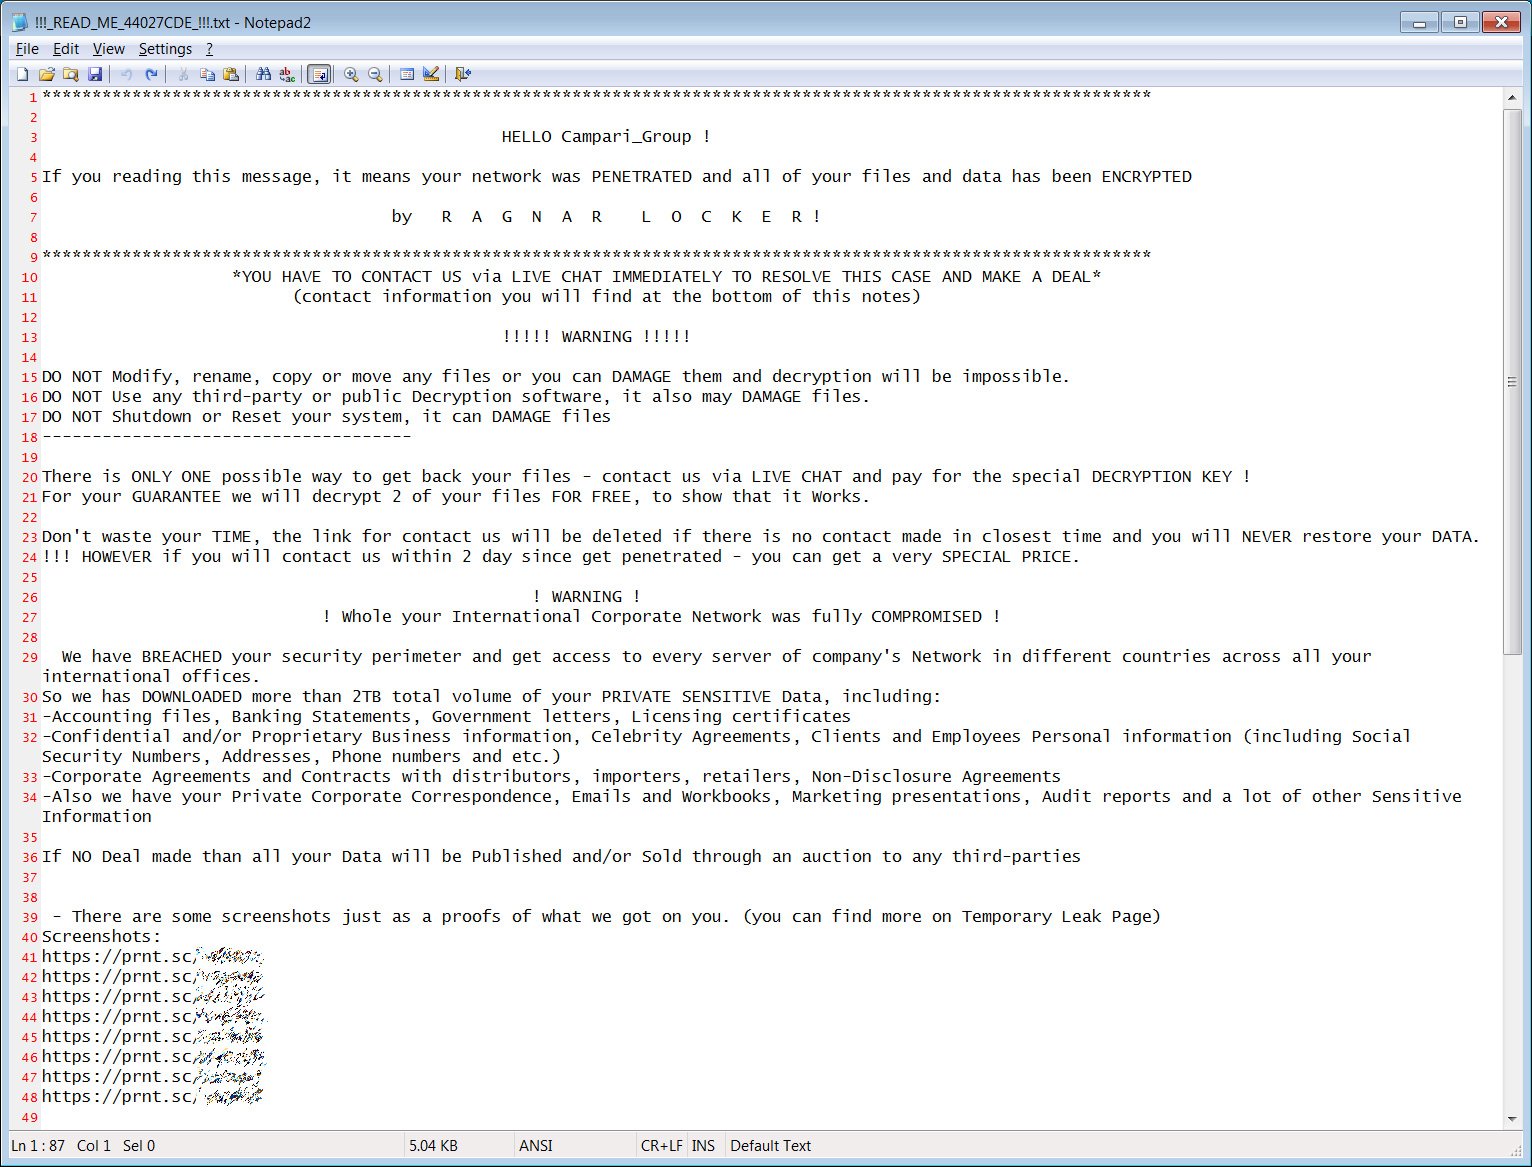
In una prima fase, i Ragnar Locker hanno utilizzato una classica tecnica adottata da tutti i loro colleghi, lasciando la richiesta di riscatto (15 milioni di dollari) in un file memorizzato su uno dei server compromessi.
Per aumentare la pressione su Campari, però, hanno deciso di dare maggiore pubblicità all’attacco e lo hanno fatto in maniera davvero particolare.
Come ha riportato il giornalista Brian Krebs in un post sul suo blog (da cui è tratta ò’immagine qui sotto) i pirati hanno hackerato l’account Facebook di un professionista dell’intrattenimento e lo hanno usato per pubblicare un messaggio pubblicitario il cui contenuto ribadisce la minaccia: tutti i file sottratti saranno pubblicati se Campari non cede al ricatto.
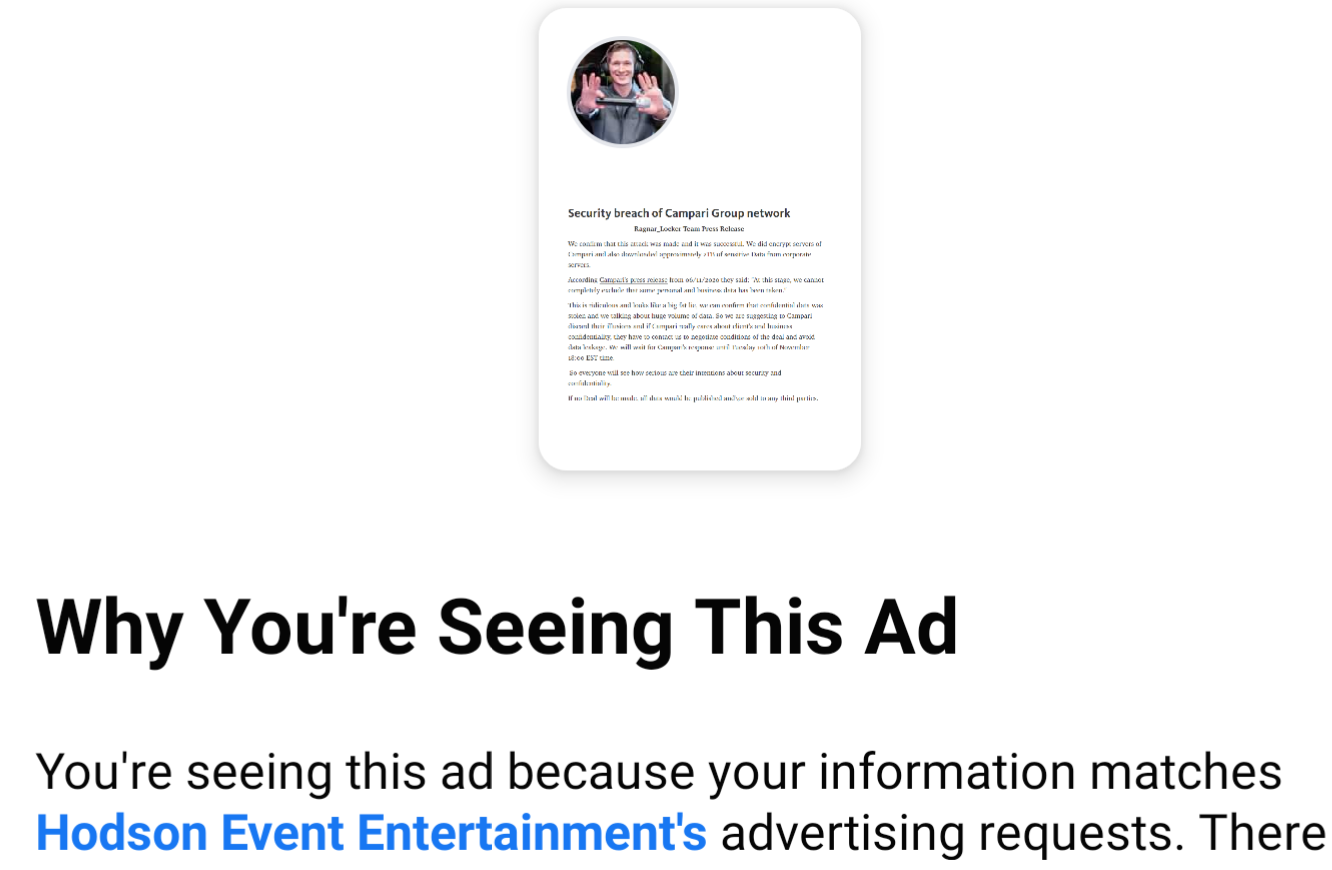
Prima che Facebook notasse qualcosa di strano, l’insolito messaggio pubblicitario era stato visualizzato già da 7.000 utenti del social network.
La trovata conferma, se ancora ce ne fosse bisogno, il fatto che tra le conseguenze più gravi di un data breach figura, ancor prima che il possibile blocco dei sistemi, la diffusione di notizie riservate e segreti industriali.
C’è bisogno di altro per spiegare alle aziende l’importanza dell’adozione di sistemi di crittografia e protezione dei documenti sensibili? Speriamo di no.
Condividi l'articolo
Proteggere i cloud pubblici dalle vulnerabilità comuni
Deepfake: come possono difendersi le aziende?
Articoli correlati
Altro in questa categoria
Approfondimenti
-
 PHP2Shell, gli attacchi precedono la patch: cosa cambia per... Il caso analizzato da Sekoia mostra perché aggiornare i...
-
 PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
 Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Hugging Face violata da un agente AI: gli attacchi autonomi... Per anni l’idea di un attacco informatico condotto...
-
 La guerra ucraina cambia la sicurezza delle infrastrutture... La guerra in Ucraina non si combatte solo sul terreno, nel...
Minacce recenti



Off topic
-
 L’IA generativa unifica le interfacce di gestione e... Con l’avvento dell’IA generativa...
-
 Cyberinsurance: misurare il rischio umano può... Negli ultimi anni sempre più aziende stanno sottoscrivendo...
-
 Il machine learning di Kaspersky aumenta la capacità di... Grazie al machine learning, il Global Research and Analysis...
-
 I vertici aziendali non sono del tutto pronti alle nuove... Il 2024 è l’anno delle nuove normative di sicurezza:...
-
 Più della meta delle aziende geo-distribuite ha problemi... Una delle sfide principali delle aziende distribuite sul...
Post recenti
-
PHP2Shell, gli attacchi precedono la patch: cosa cambia per... Il caso analizzato da Sekoia mostra perché aggiornare i...
-
PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Bitdefender crea una VPN per gli agenti AI Forse in pochi ci avevano pensato, ma dal momento che...
-
 No Hat 2026, a Bergamo l’hacking incontra AI,... Il 10 ottobre torna la conferenza internazionale dedicata...
Ransomware: la serie

No posts found.