






Aggiornamenti recenti Ottobre 28th, 2026 11:00 AM
partner

News Recenti
- Transparency Center Initiative di Kaspersky Lab: cosa significa per l’Italia
- PHP2Shell, gli attacchi precedono la patch: cosa cambia per i difensori
- PHP2Shell,milioni di siti Web a rischio e la disclosure diventa un caso
- Midnight Mimosa, ancora malware Android installato prima dell’acquisto
- Bitdefender crea una VPN per gli agenti AI
- No Hat 2026, a Bergamo l’hacking incontra AI, cyber-spionaggio e droni
Ti presento Modlishka, l’arma definitiva per il phishing
Il tool consente di rubare le credenziali della vittima sfruttando una tecnica di reverse-proxy che supera anche i sistemi di autenticazione a due fattori.
Per usare un paragone calcistico, potremmo dire “1-1 e palla al centro”. Se gli esperti di sicurezza pensavano di aver arginato gli attacchi di phishing attraverso l’introduzione di sistemi di autenticazione a due fattori (2FA), ora è tutto da rifare.
A sparigliare le carte ci ha pensato Piotr Duszyński, un “ricercatore” polacco che in questi giorni ha reso pubblica la sua nuova creazione. Si chiama Modlishka ed è lo strumento definitivo per portare attacchi di phishing.
Il tool, come spiega lo stesso Duszyński, è un reverse proxy che il programmatore ha modificato per gestire operazioni di phishing.
Il concetto è il seguente: al posto di creare una copia del sito che vuole imitare, il pirata informatico usa Modlishka come server per ospitare un sito che funge da tramite tra la vittima e il sito originale, replicandone i contenuti in tempo reale.
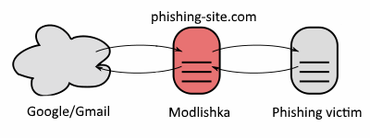
Lo strumento mette a disposizione un’interfaccia grafica facilissima da usare ed è in grado di raccogliere le credenziali di accesso inserite dalla vittima consentendo al cyber-criminale di utilizzarle per accedere all’account.
Di più: è predisposto anche per catturare in tempo reale i codici usati dai sistemi di autenticazione a due fattori, rendendo inutile quello che fino a oggi si considerava come uno degli strumenti più efficaci per proteggere gli utenti dagli attacchi di phishing.
In uno scambio di messaggi che i colleghi di ZDNet hanno riportato in un articolo, Duszyński dà anche una spiegazione della sua curiosa decisione di pubblicare su GitHub il codice del suo tool di phishing.
Secondo il programmatore, rendere disponibile a tutti Modlishka forzerà l’ambiente ad affrontare la questione della sicurezza degli account Internet. E a ben vedere, l’hacker polacco non ha tutti i torti.
Anche prima che comparisse il suo tool, infatti, la cronaca ha registrato diversi episodi in cui i pirati informatici hanno trovato il modo di aggirare i sistemi di autenticazione a due fattori.
Insomma: il ragionamento è semplicemente quello secondo cui le tecniche di 2FA non sono la soluzione per debellare il phishing ed è necessario trovare qualcos’altro. Che cosa? Duszyński non lo dice e probabilmente non ne ha la minima idea. Ma sarà bene che qualcuno ci si dedichi. E in fretta.
Condividi l'articolo
Vulnerabilità per Linux. Gli aggiornamenti in arrivo, ma per il momento…
Violare il sistema di accesso di Android? Ci pensa Skype
Articoli correlati
Altro in questa categoria
Approfondimenti
-
 PHP2Shell, gli attacchi precedono la patch: cosa cambia per... Il caso analizzato da Sekoia mostra perché aggiornare i...
-
 PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
 Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Hugging Face violata da un agente AI: gli attacchi autonomi... Per anni l’idea di un attacco informatico condotto...
-
 La guerra ucraina cambia la sicurezza delle infrastrutture... La guerra in Ucraina non si combatte solo sul terreno, nel...
Minacce recenti



Off topic
-
 L’IA generativa unifica le interfacce di gestione e... Con l’avvento dell’IA generativa...
-
 Cyberinsurance: misurare il rischio umano può... Negli ultimi anni sempre più aziende stanno sottoscrivendo...
-
 Il machine learning di Kaspersky aumenta la capacità di... Grazie al machine learning, il Global Research and Analysis...
-
 I vertici aziendali non sono del tutto pronti alle nuove... Il 2024 è l’anno delle nuove normative di sicurezza:...
-
 Più della meta delle aziende geo-distribuite ha problemi... Una delle sfide principali delle aziende distribuite sul...
Post recenti
-
PHP2Shell, gli attacchi precedono la patch: cosa cambia per... Il caso analizzato da Sekoia mostra perché aggiornare i...
-
PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Bitdefender crea una VPN per gli agenti AI Forse in pochi ci avevano pensato, ma dal momento che...
-
 No Hat 2026, a Bergamo l’hacking incontra AI,... Il 10 ottobre torna la conferenza internazionale dedicata...
Ransomware: la serie

No posts found.
One thought on “Ti presento Modlishka, l’arma definitiva per il phishing”