






Aggiornamenti recenti Ottobre 28th, 2026 11:00 AM
partner

News Recenti
- Transparency Center Initiative di Kaspersky Lab: cosa significa per l’Italia
- PHP2Shell, gli attacchi precedono la patch: cosa cambia per i difensori
- PHP2Shell,milioni di siti Web a rischio e la disclosure diventa un caso
- Midnight Mimosa, ancora malware Android installato prima dell’acquisto
- Bitdefender crea una VPN per gli agenti AI
- No Hat 2026, a Bergamo l’hacking incontra AI, cyber-spionaggio e droni
Tempi lunghissimi per le patch. Ecco perché le aziende rischiano
Gli amministratori impiegano settimane e a volte mesi per correggere le falle di sicurezza. Una ricerca spiega perché molte aziende finiscono vittima degli attacchi.
Un esercito di esperti di sicurezza che analizza i software a caccia di vulnerabilità e bug, sviluppatori che lottano contro il tempo per realizzare le patch e poi… quando si arriva all’ultimo anello della catena della sicurezza, l’impegno crolla.
È questa la sintesi del rapporto State of Software Security (disponibile per il download a questo link tramite registrazione) pubblicato da Veracode, che analizza il comportamento delle grandi aziende nella gestione delle problematiche di sicurezza.
I risultati della ricerca tratteggiano un quadro sconsolante, soprattutto per quanto riguarda la tempestività nell’applicazione degli aggiornamenti di programmi utilizzati.
Nel rapporto, infatti, si evidenzia come il 70% di bug non vengano corretti per almeno quattro settimane e il 55% rimanga un problema per almeno tre mesi.
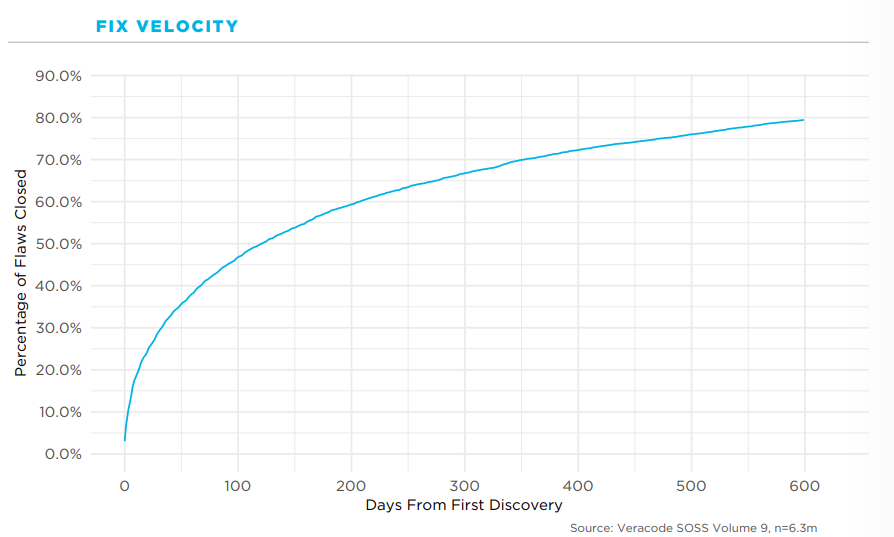
Certo, sappiamo tutti che in ambito enterprise la questione degli aggiornamenti di sicurezza e piuttosto spinosa e investe la business continuity. In molti casi, quindi, gli aggiornamenti che mettono mano ai bug considerati “minori” vengono spesso rinviati per ottimizzare i flussi di lavoro.
Anche nel caso di falle di sicurezza considerate ad alto rischio, però, le aziende dimostrano di non avere una particolare attenzione. Il 25%& delle vulnerabilità classificate come “elevate” richiedono infatti 290 giorni per essere corrette.
Andando a guardare i dati per tipologia di industria, le sorprese non sono poche. Il settore educativo e degli enti pubblici, per esempio, sembra fare meglio dell’industria privata in quanto a reattività. Lo stesso vale (con uno scarto ancora maggiore) per le aziende che operano nel settore della salute.
Per quanto riguarda l’attitudine a “spicciarsi” in base alla distribuzione geografia, l’Europa è fanalino di coda, mentre le aziende con sede in Asia si dimostrano più veloci ed efficienti rispetto a quelle negli Stati Uniti.
Condividi l'articolo
Ora il gruppo Magecart sfrutta zero-day nei plugin di Magento
Università sotto attacco. Uno tsunami di phishing contro 131 istituti
Articoli correlati
Altro in questa categoria
Approfondimenti
-
 PHP2Shell, gli attacchi precedono la patch: cosa cambia per... Il caso analizzato da Sekoia mostra perché aggiornare i...
-
 PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
 Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Hugging Face violata da un agente AI: gli attacchi autonomi... Per anni l’idea di un attacco informatico condotto...
-
 La guerra ucraina cambia la sicurezza delle infrastrutture... La guerra in Ucraina non si combatte solo sul terreno, nel...
Minacce recenti



Off topic
-
 L’IA generativa unifica le interfacce di gestione e... Con l’avvento dell’IA generativa...
-
 Cyberinsurance: misurare il rischio umano può... Negli ultimi anni sempre più aziende stanno sottoscrivendo...
-
 Il machine learning di Kaspersky aumenta la capacità di... Grazie al machine learning, il Global Research and Analysis...
-
 I vertici aziendali non sono del tutto pronti alle nuove... Il 2024 è l’anno delle nuove normative di sicurezza:...
-
 Più della meta delle aziende geo-distribuite ha problemi... Una delle sfide principali delle aziende distribuite sul...
Post recenti
-
PHP2Shell, gli attacchi precedono la patch: cosa cambia per... Il caso analizzato da Sekoia mostra perché aggiornare i...
-
PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Bitdefender crea una VPN per gli agenti AI Forse in pochi ci avevano pensato, ma dal momento che...
-
 No Hat 2026, a Bergamo l’hacking incontra AI,... Il 10 ottobre torna la conferenza internazionale dedicata...
Ransomware: la serie

No posts found.