







Aggiornamenti recenti Ottobre 28th, 2026 11:00 AM
partner

News Recenti
- Transparency Center Initiative di Kaspersky Lab: cosa significa per l’Italia
- PHP2Shell, gli attacchi precedono la patch: cosa cambia per i difensori
- PHP2Shell,milioni di siti Web a rischio e la disclosure diventa un caso
- Midnight Mimosa, ancora malware Android installato prima dell’acquisto
- Bitdefender crea una VPN per gli agenti AI
- No Hat 2026, a Bergamo l’hacking incontra AI, cyber-spionaggio e droni
Nuova falla nei processori Intel
Si tratta sempre di una vulnerabilità legata alle tecniche di esecuzione speculativa, simile a Meltdown. Ma gli aggiornamenti sono in arrivo.
Non c’è pace per i tecnici di Intel. Mentre sono ancora alle prese con le (infinite) varianti di attacchi Spectre, salta fuori una nuova vulnerabilità che consentirebbe l’accesso a dati sensibili da parte di applicazioni che non dovrebbero poterli leggere.
Battezzata Lazy FP State Restore, la vulnerabilità riguarderebbe tutte le CPU Intel Core e uno dei sistemi utilizzati per ottimizzare le prestazioni, chiamato Lazy FPU context switching.
La tecnica di attacco consentirebbe a un processo di accedere ai registri FPU (Floating Point Unit) e “rubare” i valori relativi ai calcoli legati a un altro processo. Il problema è che i dati in questione possono riguardare chiavi crittografiche o altri elementi “sensibili”.
Per il momento, però, non è chiaro quale sia il reale impatto della vulnerabilità. Quello che è certo è che non richiederebbe un aggiornamento del microcode del processore, ma può essere risolta attraverso un aggiornamento del sistema operativo.
Ma quali sono i sistemi operativi a rischio? Qui le cose si complicano. In un primo momento, infatti, sembrava che tutti i più diffusi sistemi (Linux e Windows) per lo meno nelle versioni più recenti fossero immuni all’attacco.
Col passare delle ore, però, le certezze sono venute meno. Red Hat, per esempio, ha pubblicato un avviso che segnala la vulnerabilità di Red Hat Enterprise Linux nelle versioni 5, 6 e 7.
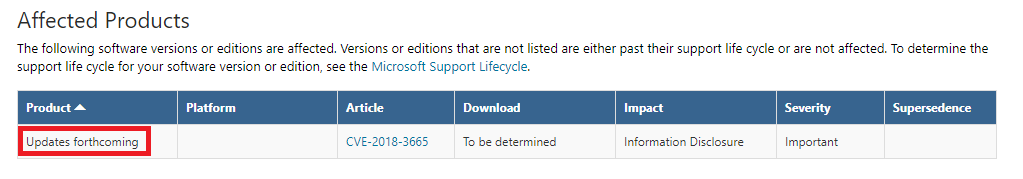
Anche l’avviso pubblicato da Microsot (nella foto qui sopra) lascia qualche dubbio. La tabella che dovrebbe elencare i prodotti Microsoft vulnerabili contiene infatti un poco rassicurante “aggiornamenti in arrivo”, il che significa che dalle parti di Redmond stanno ancora cercando di capire quale possa essere l’impatto.
È opinione comune tra i ricercatori, comunque, che i sistemi eventualmente vulnerabili siano quelli meno recenti e che gli aggiornamenti per la correzione della falla di sicurezza non dovrebbero porre particolari problemi o avere conseguenze a livello di prestazioni.
Condividi l'articolo
- Intel, Lazy FP State Restore, Linux, Marco Schiaffino, Meltdown, Microsoft, Red Hat, Spectre, Windows
Backdoor e cripto-miner nei pacchetti sul repository di Docker
Ti presento InvisiMole, il software spia in circolazione dal 2013
Articoli correlati
Altro in questa categoria
Approfondimenti
-
 PHP2Shell, gli attacchi precedono la patch: cosa cambia per... Il caso analizzato da Sekoia mostra perché aggiornare i...
-
 PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
 Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Hugging Face violata da un agente AI: gli attacchi autonomi... Per anni l’idea di un attacco informatico condotto...
-
 La guerra ucraina cambia la sicurezza delle infrastrutture... La guerra in Ucraina non si combatte solo sul terreno, nel...
Minacce recenti



Off topic
-
 L’IA generativa unifica le interfacce di gestione e... Con l’avvento dell’IA generativa...
-
 Cyberinsurance: misurare il rischio umano può... Negli ultimi anni sempre più aziende stanno sottoscrivendo...
-
 Il machine learning di Kaspersky aumenta la capacità di... Grazie al machine learning, il Global Research and Analysis...
-
 I vertici aziendali non sono del tutto pronti alle nuove... Il 2024 è l’anno delle nuove normative di sicurezza:...
-
 Più della meta delle aziende geo-distribuite ha problemi... Una delle sfide principali delle aziende distribuite sul...
Post recenti
-
PHP2Shell, gli attacchi precedono la patch: cosa cambia per... Il caso analizzato da Sekoia mostra perché aggiornare i...
-
PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Bitdefender crea una VPN per gli agenti AI Forse in pochi ci avevano pensato, ma dal momento che...
-
 No Hat 2026, a Bergamo l’hacking incontra AI,... Il 10 ottobre torna la conferenza internazionale dedicata...
Ransomware: la serie

No posts found.