






Aggiornamenti recenti Ottobre 28th, 2026 11:00 AM
partner

News Recenti
- Transparency Center Initiative di Kaspersky Lab: cosa significa per l’Italia
- PHP2Shell, gli attacchi precedono la patch: cosa cambia per i difensori
- PHP2Shell,milioni di siti Web a rischio e la disclosure diventa un caso
- Midnight Mimosa, ancora malware Android installato prima dell’acquisto
- Bitdefender crea una VPN per gli agenti AI
- No Hat 2026, a Bergamo l’hacking incontra AI, cyber-spionaggio e droni
Trojan capolavoro per Mac: ecco OSX/Dok
Un certificato digitale valido per superare i controlli di Mac OSX. Obiettivo: rubare le credenziali di accesso ai servizi di home banking.
Fate parte di quella fetta di utenti Mac che pensano ancora di non aver bisogno di un antivirus per proteggere il vostro computer? Dopo aver conosciuto OSX/Dok probabilmente cambierete (finalmente) idea.
Il trojan, come spiega Graham Cluley, in origine è stato sviluppato per Windows (con il nome di Retefe) e solo successivamente è stato “adattato” per colpire i Mac.
Gli autori, però, ci hanno messo un certo impegno. Prima di tutto perché si sono preoccupati di spendere la “folle” cifra di 99 dollari per procurarsi un certificato Apple che gli permettesse di aggirare i controlli del sistema Gatekeeper.
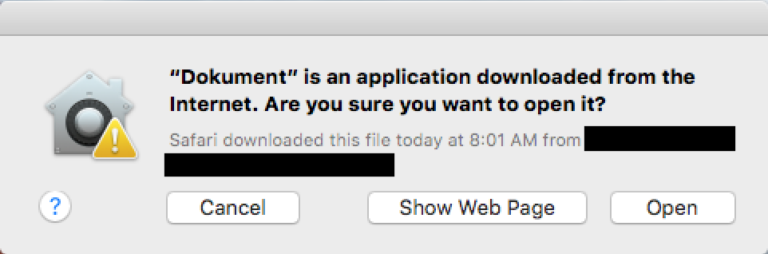
Vuoi installare l’app? Certo, ha un certificato valido…
In secondo luogo perché hanno “istruito” il loro trojan per adottare una serie di accorgimenti che gli permettono di scardinare i sistemi di sicurezza dei computer Apple e agire indisturbato.
Una volta installato, OSX/Dok si preoccupa per prima cosa di eseguire una serie di comandi Shell che gli permettono di disabilitare gli aggiornamenti di sicurezza del Mac e modificare il Local Host in modo da bloccare, di fatto, tutte le comunicazioni con i siti Apple e Virus Total.
A questo punto OSX/Dok prepara il terreno per il suo attacco. A questo scopo installa una versione del Tor Browser e predispone un server Proxy che reindirizza il traffico della vittima sui domini controllati dai pirati.
L’obiettivo è quello di dirottare il collegamento a qualsiasi servizio di home banking in modo da poter rubare le credenziali di accesso della vittima visualizzando una copia del sito originale e inducendoli a inserire username e password. Tutto qui? No.
Quando lo sventurato utente Mac si collega a quello che pensa essere il suo sito di home banking, si vede visualizzare sullo schermo un messaggio che, adducendo non meglio precisati “motivi di sicurezza”, gli propone di installare Signal, un’app di messaggistica per dispositivi mobili.
Sul motivo per cui gli autori di OSX/Dok inducano le loro vittime a installare Signal restano dei dubbi. Secondo alcuni ricercatori, si tratterebbe di un sistema per avere un canale di comunicazione “sicuro” per raggiungerle. Una delle ipotesi è che l’app possa essere utilizzata per estorcere i dati utili per superare i sistemi di autenticazione a due fattori.
Condividi l'articolo
Devil's Ivy è la nuova falla per l’IoT. “Milioni di dispositivi a rischio”
Reyptson: il ransomware che si diffonde sfruttando Thunderbird
Articoli correlati
Altro in questa categoria
Approfondimenti
-
 PHP2Shell, gli attacchi precedono la patch: cosa cambia per... Il caso analizzato da Sekoia mostra perché aggiornare i...
-
 PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
 Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Hugging Face violata da un agente AI: gli attacchi autonomi... Per anni l’idea di un attacco informatico condotto...
-
 La guerra ucraina cambia la sicurezza delle infrastrutture... La guerra in Ucraina non si combatte solo sul terreno, nel...
Minacce recenti



Off topic
-
 L’IA generativa unifica le interfacce di gestione e... Con l’avvento dell’IA generativa...
-
 Cyberinsurance: misurare il rischio umano può... Negli ultimi anni sempre più aziende stanno sottoscrivendo...
-
 Il machine learning di Kaspersky aumenta la capacità di... Grazie al machine learning, il Global Research and Analysis...
-
 I vertici aziendali non sono del tutto pronti alle nuove... Il 2024 è l’anno delle nuove normative di sicurezza:...
-
 Più della meta delle aziende geo-distribuite ha problemi... Una delle sfide principali delle aziende distribuite sul...
Post recenti
-
PHP2Shell, gli attacchi precedono la patch: cosa cambia per... Il caso analizzato da Sekoia mostra perché aggiornare i...
-
PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Bitdefender crea una VPN per gli agenti AI Forse in pochi ci avevano pensato, ma dal momento che...
-
 No Hat 2026, a Bergamo l’hacking incontra AI,... Il 10 ottobre torna la conferenza internazionale dedicata...
Ransomware: la serie

No posts found.