






Aggiornamenti recenti Ottobre 28th, 2026 11:00 AM
partner

News Recenti
- Transparency Center Initiative di Kaspersky Lab: cosa significa per l’Italia
- PHP2Shell, gli attacchi precedono la patch: cosa cambia per i difensori
- PHP2Shell,milioni di siti Web a rischio e la disclosure diventa un caso
- Midnight Mimosa, ancora malware Android installato prima dell’acquisto
- Bitdefender crea una VPN per gli agenti AI
- No Hat 2026, a Bergamo l’hacking incontra AI, cyber-spionaggio e droni
Violata RSA 1024 bit su Linux. Colpa di un bug (corretto)
Una vulnerabilità in libgcrypt20 consente di ricostruire la chiave crittografica grazie a un problema legato alle procedure di calcolo.
Quando si parla di crittografia, è difficile dormire sonni tranquilli. Nemmeno quando si parla di protocolli “robusti” come RSA 1024 bit. L’ultima mazzata per chi si affida al sistema di codifica considerato tra i più sicuri al mondo arriva da un gruppo di ricercatori che hanno trovato il modo di violarlo attraverso una tecnica che sfrutta le vulnerabilità delle procedure utilizzate da Linux per implementare il sistema.
Gli autori della ricerca sono David Bernstein, Joachim Breitner, Daniel Genkin, Leon Groot Bruinderink, Nadia Heninger, Tanja Lange, Christine van Vredendaal e Yuval Yarom, che lavorano presso la Technical University of Eindhoven, la University of Illinois, la University of Pennsylvania, la University of Maryland e laUniversity of Adelaide).
Nel loro report spiegano nel dettaglio come sono riusciti a sfruttare alcune vulnerabilità di libgcrypt20 per ricostruire una chiave.
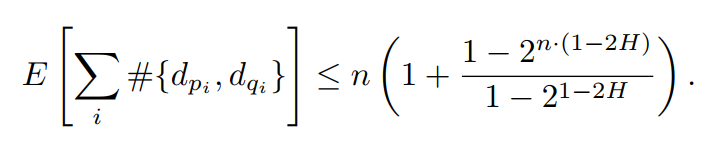
Chi volesse approfondire la questione consultando il documento originale pubblicato dai ricercatori si prepari ad avere a che fare con “semplici” nozioni come questa.
Tutto è dovuto alla tecnica di calcolo usata, chiamata Sliding Window (Finestra Scorrevole) e che, come spiegano i ricercatori, rilascia una percentuale di dati a ogni passaggio di calcolo.
Comunemente, il leak di dati è considerato insufficiente per mettere a rischio la sicurezza del sistema crittografico, ma con il loro metodo basato su un attacco “laterale” che sfrutta la tecnica flush+reload a livello di cache è possibile scardinare completamente il sistema crittografico.
In seguito alla pubblicazione della ricerca, gli sviluppatori hanno messo a punto un aggiornamento che corregge la vulnerabilità e restituisce l’inviolabilità al sistema crittografico.
L’aggiornamento per Debian può essere scaricato da questo collegamento mentre quello per Ubuntu da questo.
Condividi l'articolo
Arriva Horcrux, il password manager per “paranoici”
Hackerato wallet di Ethereum Classic. Cripto-valuta nelle tasche del pirata
Articoli correlati
Altro in questa categoria
Approfondimenti
-
 PHP2Shell, gli attacchi precedono la patch: cosa cambia per... Il caso analizzato da Sekoia mostra perché aggiornare i...
-
 PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
 Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Hugging Face violata da un agente AI: gli attacchi autonomi... Per anni l’idea di un attacco informatico condotto...
-
 La guerra ucraina cambia la sicurezza delle infrastrutture... La guerra in Ucraina non si combatte solo sul terreno, nel...
Minacce recenti



Off topic
-
 L’IA generativa unifica le interfacce di gestione e... Con l’avvento dell’IA generativa...
-
 Cyberinsurance: misurare il rischio umano può... Negli ultimi anni sempre più aziende stanno sottoscrivendo...
-
 Il machine learning di Kaspersky aumenta la capacità di... Grazie al machine learning, il Global Research and Analysis...
-
 I vertici aziendali non sono del tutto pronti alle nuove... Il 2024 è l’anno delle nuove normative di sicurezza:...
-
 Più della meta delle aziende geo-distribuite ha problemi... Una delle sfide principali delle aziende distribuite sul...
Post recenti
-
PHP2Shell, gli attacchi precedono la patch: cosa cambia per... Il caso analizzato da Sekoia mostra perché aggiornare i...
-
PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Bitdefender crea una VPN per gli agenti AI Forse in pochi ci avevano pensato, ma dal momento che...
-
 No Hat 2026, a Bergamo l’hacking incontra AI,... Il 10 ottobre torna la conferenza internazionale dedicata...
Ransomware: la serie

No posts found.