






Aggiornamenti recenti Ottobre 28th, 2026 11:00 AM
partner

News Recenti
- Transparency Center Initiative di Kaspersky Lab: cosa significa per l’Italia
- PHP2Shell, gli attacchi precedono la patch: cosa cambia per i difensori
- PHP2Shell,milioni di siti Web a rischio e la disclosure diventa un caso
- Midnight Mimosa, ancora malware Android installato prima dell’acquisto
- Bitdefender crea una VPN per gli agenti AI
- No Hat 2026, a Bergamo l’hacking incontra AI, cyber-spionaggio e droni
Grave falla nel Kernel Linux: controllare gli aggiornamenti
La vulnerabilità è stata corretta senza troppi clamori e consentirebbe l’esecuzione di codice in remoto tramite comunicazioni su protocollo UDP.
Una vulnerabilità di quelle “toste”, che se sfruttata potrebbe consentire di avviare un’esecuzione di codice in remoto attraverso comunicazioni su protocollo UDP.
A scoprirla è stato Eric Dumazet di Google, che ha puntato l’indice contro la funzione recv(). Stando a quanto riportato nella descrizione della vulnerabilità (classificata come CVE-2016-10229) sarebbe possibile provocare un secondo checksum durante la sua esecuzione.
La buona notizia è che, almeno per il momento, non si ha notizia di alcun exploit che sfrutti il bug, il cui funzionamento, tra l’altro, non sarebbe nemmeno particolarmente intuitivo.
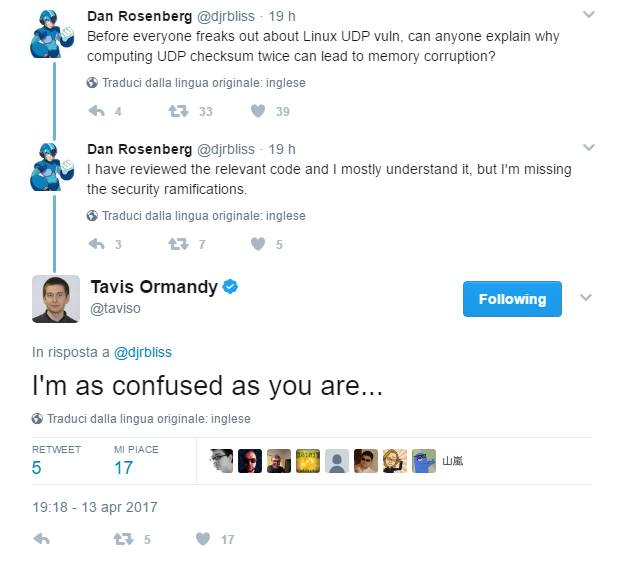
Se le conseguenze sulla sicurezza sfuggono a un “mostro sacro” del settore della sicurezza come Tavis Ormandy, possiamo essere relativamente sicuri del fatto che per i pirati non sarà facile sfruttare la falla.
La vulnerabilità, in ogni caso, affligge (quasi) tutti i sistemi Linux basati su Kernel precedente alla versione 4.4, con l’esclusione a quanto pare di quelli sviluppati da Red Hat. Per quanto riguarda Ubuntu e Debian, invece, occorre tenere presente che le distro integrano la versione corretta del Kernel (la 4.5) a partire dalle versioni rilasciate a febbraio.
Quando si parla di Kernel di Linux, però, il discorso non si esaurisce con server e PC: il “cuore” del sistema open source è infatti utilizzato in molti sistemi per dispositivi mobili (per esempio Android) e device di vario genere.
Per quanto riguarda il sistema operativo mobile a marchio Google, i feedback dai produttori sono rassicuranti: gli ultimi aggiornamenti rilasciati comprendono la correzione della falla e, di conseguenza, sono certamente applicati sui Nexus, così come sui dispositivi Samsung e LG.
Il vero problema, però, è rappresentato da quella miriade di dispositivi della “Internet of Things” (IoT) che normalmente sfruttano distribuzioni Linux e che sono molto più facilmente oggetto di attacchi in remoto di questo tipo.
Anche perché l’esperienza insegna che i produttori e gli stessi proprietari dei dispositivi non sono particolarmente sensibili (per usare un eufemismo) al tema della sicurezza e degli aggiornamenti.
Condividi l'articolo
Stop agli aggiornamenti per Windows 7 e 8.1 sui nuovi PC
Il tuo modem sta hackerando un sito Internet?
Articoli correlati
Altro in questa categoria
Approfondimenti
-
 PHP2Shell, gli attacchi precedono la patch: cosa cambia per... Il caso analizzato da Sekoia mostra perché aggiornare i...
-
 PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
 Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Hugging Face violata da un agente AI: gli attacchi autonomi... Per anni l’idea di un attacco informatico condotto...
-
 La guerra ucraina cambia la sicurezza delle infrastrutture... La guerra in Ucraina non si combatte solo sul terreno, nel...
Minacce recenti



Off topic
-
 L’IA generativa unifica le interfacce di gestione e... Con l’avvento dell’IA generativa...
-
 Cyberinsurance: misurare il rischio umano può... Negli ultimi anni sempre più aziende stanno sottoscrivendo...
-
 Il machine learning di Kaspersky aumenta la capacità di... Grazie al machine learning, il Global Research and Analysis...
-
 I vertici aziendali non sono del tutto pronti alle nuove... Il 2024 è l’anno delle nuove normative di sicurezza:...
-
 Più della meta delle aziende geo-distribuite ha problemi... Una delle sfide principali delle aziende distribuite sul...
Post recenti
-
PHP2Shell, gli attacchi precedono la patch: cosa cambia per... Il caso analizzato da Sekoia mostra perché aggiornare i...
-
PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Bitdefender crea una VPN per gli agenti AI Forse in pochi ci avevano pensato, ma dal momento che...
-
 No Hat 2026, a Bergamo l’hacking incontra AI,... Il 10 ottobre torna la conferenza internazionale dedicata...
Ransomware: la serie

No posts found.