






Aggiornamenti recenti Ottobre 28th, 2026 11:00 AM
partner

News Recenti
- Transparency Center Initiative di Kaspersky Lab: cosa significa per l’Italia
- PHP2Shell, gli attacchi precedono la patch: cosa cambia per i difensori
- PHP2Shell,milioni di siti Web a rischio e la disclosure diventa un caso
- Midnight Mimosa, ancora malware Android installato prima dell’acquisto
- Bitdefender crea una VPN per gli agenti AI
- No Hat 2026, a Bergamo l’hacking incontra AI, cyber-spionaggio e droni
Due versioni per il ransomware DetoxCrypto. È un franchising?
Stesso codice ma stili diversi. Il ransomware potrebbe essere offerto nella formula “malware as a service” a chiunque voglia lanciarsi nel settore della cyber-estorsione.
Non sarebbe la prima volta. Già in passato, infatti, gli esperti di sicurezza hanno messo in guardia nei confronti del fenomeno del “malware as a service”, il fenomeno che trasforma la criminalità informatica in un modello di affiliazione e noleggio.
Il caso di DetoxCrypto è esemplare: il ransomware è comparso in numerose versioni diverse, caratterizzate da temi che le distinguono l’una dall’altra.
Il ransomware viene diffuso su Internet sotto forma di un eseguibile che contiene al suo interno altri file che vengono installati sul sistema colpito. Per il momento, i ricercatori del MalwareHunter Team non hanno individuato una vera e propria campagna di distribuzione di DetoxCrypto, ma il malware è stato individuato in due versioni diverse.
Il modus operandi, in ogni caso, è lo stesso. Una volta avviato l’eseguibile principale, il malware estrae un file chiamato MicrosoftHost.exe. Oltre a questo, il “pacchetto” contiene uno sfondo per il desktop, un file audio e un altro eseguibile, i cui nomi (e contenuto) dipendono dalla versione di DetoxCrypto.
La prima versione individuata dagli analisti (Calipso) non utilizza particolari tecniche di ingegneria sociale, ma ha la particolarità di catturare una schermata del desktop della vittima al momento dell’installazione.
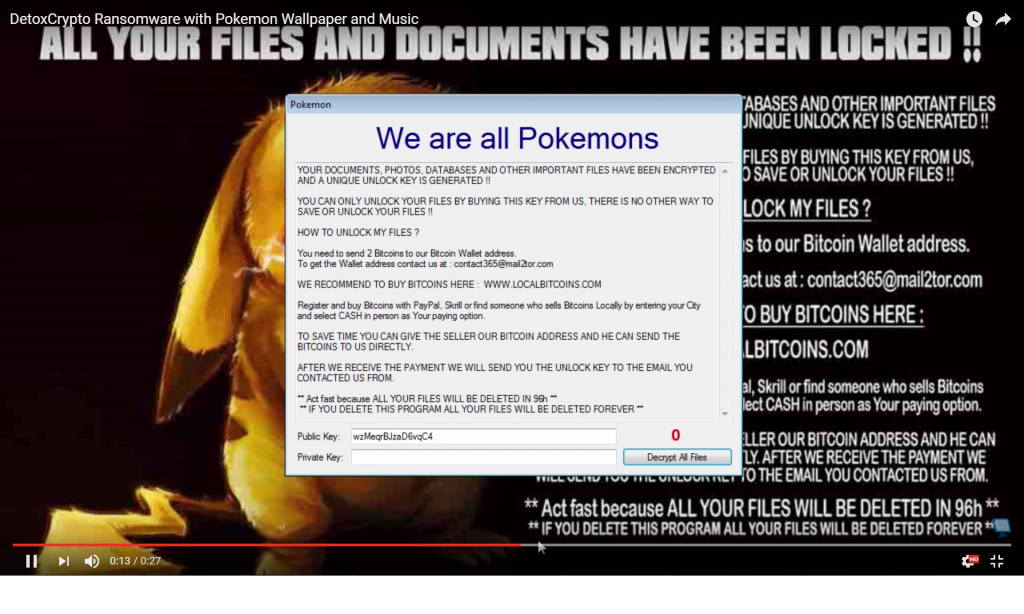
Siamo tutti Pokemon! Questi, però, hanno la brutta abitudine di cifrare i file del nostro computer…
La seconda, invece, sfrutta la popolarità di PokemonGo. Sia l’eseguibile (pokemongo.exe) che i file audio e lo sfondo richiamano il popolare videogioco. La versione “pokemon” riproduce una musichetta e mostra sullo schermo l’immagine di un pokemon in lacrime.
Calipso, invece, si mantiene sul classico: una schermata sobria e un messaggio vocale che ribadisce la richiesta di riscatto.
Alla sua attivazione, in ogni caso, DetoxCrypt agisce come un classico ransomware: avvia la cifratura dei file presenti sul disco fisso utilizzando una chiave AES e chiede il pagamento di un riscatto (2 Bitcoin) per “liberare” i file.
A far pensare a un sistema di affiliazione, però, è soprattutto il fatto che le diverse versioni hanno un codice pressoché identico, ma fanno riferimento ad account diversi (e diversi indirizzi email a cui comunicare l’avvenuto versamento) per il pagamento del riscatto.
Condividi l'articolo
Ora il trojan Hancitor usa delle nuove tecniche di attacco
Falla nei firewall Cisco sfruttata dall’NSA per più di 10 anni
Articoli correlati
Altro in questa categoria
Approfondimenti
-
 PHP2Shell, gli attacchi precedono la patch: cosa cambia per... Il caso analizzato da Sekoia mostra perché aggiornare i...
-
 PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
 Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Hugging Face violata da un agente AI: gli attacchi autonomi... Per anni l’idea di un attacco informatico condotto...
-
 La guerra ucraina cambia la sicurezza delle infrastrutture... La guerra in Ucraina non si combatte solo sul terreno, nel...
Minacce recenti



Off topic
-
 L’IA generativa unifica le interfacce di gestione e... Con l’avvento dell’IA generativa...
-
 Cyberinsurance: misurare il rischio umano può... Negli ultimi anni sempre più aziende stanno sottoscrivendo...
-
 Il machine learning di Kaspersky aumenta la capacità di... Grazie al machine learning, il Global Research and Analysis...
-
 I vertici aziendali non sono del tutto pronti alle nuove... Il 2024 è l’anno delle nuove normative di sicurezza:...
-
 Più della meta delle aziende geo-distribuite ha problemi... Una delle sfide principali delle aziende distribuite sul...
Post recenti
-
PHP2Shell, gli attacchi precedono la patch: cosa cambia per... Il caso analizzato da Sekoia mostra perché aggiornare i...
-
PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Bitdefender crea una VPN per gli agenti AI Forse in pochi ci avevano pensato, ma dal momento che...
-
 No Hat 2026, a Bergamo l’hacking incontra AI,... Il 10 ottobre torna la conferenza internazionale dedicata...
Ransomware: la serie

No posts found.