






Aggiornamenti recenti Ottobre 28th, 2026 11:00 AM
partner

News Recenti
- Transparency Center Initiative di Kaspersky Lab: cosa significa per l’Italia
- PHP2Shell, gli attacchi precedono la patch: cosa cambia per i difensori
- PHP2Shell,milioni di siti Web a rischio e la disclosure diventa un caso
- Midnight Mimosa, ancora malware Android installato prima dell’acquisto
- Bitdefender crea una VPN per gli agenti AI
- No Hat 2026, a Bergamo l’hacking incontra AI, cyber-spionaggio e droni
Iran: lo strano caso degli attacchi dai proxy per Telegram
I server sono proliferati per aggirare i blocchi governativi, ma qualcuno li sta usando per portare attacchi DDoS ai siti Internet.
La potremmo definire una nuova tecnica di DDoS, ma ha una particolarità: per le sue caratteristiche interessa soltanto l’Iran. Il caso è stato reso pubblico da Arvan Cloud, azienda specializzata in servizi cloud e hosting che opera nella repubblica mediorientale.
La società ha infatti denunciato di aver subito un attacco DDoS estremamente particolare, portato da ignoti pirati informatici attraverso una rete di server MTProxy. Si tratta di un particolare tipo di proxy dedicati alla gestione del protocollo MTProto utilizzato da Telegram.
Utilizzati solo nelle nazioni che limitano l’uso del servizio di messaggistica, i proxy di questo tipo permettono agli utenti di Telegram di “offuscare” il traffico e utilizzare la piattaforma aggirando le restrizioni imposte dal governo di Teheran.
A quanto pare, però, qualcuno li sta usando anche per un altro obiettivo: portare attacchi DDoS a siti Internet iraniani. Gli esperti di Arvan Cloud sono giunti a questa conclusione dopo aver subito i primi attacchi. Dal momento che erano basati su traffico con caratteristiche anomale, gli analisti dell’azienda hanno cominciato a indagare e, dopo una serie di simulazioni, sono giunti alla conclusione che l’attacco provenisse proprio dagli MTProxy presenti in Iran.
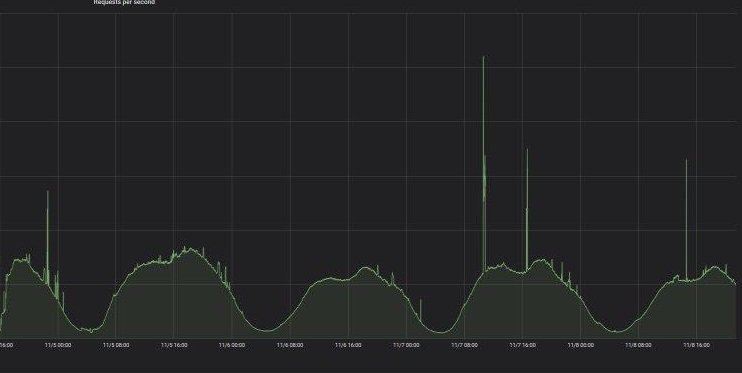
Lo stratagemma sarebbe semplice: basterebbe sostituire l’indirizzo IP di un server con quello del bersaglio all’interno della rete di proxy. In questo modo la vittima viene bersagliata dal traffico, mentre la rete Telegram, che distribuisce i collegamenti su più server, non subisce alcun rallentamento.
L’attacco non ha effetti devastanti, ma nei 4 giorni di attacchi è stato sufficiente ad “abbattere” un discreto numero di siti Internet gestiti da Arvan Cloud. Nel suo comunicato, la società tecnologica denuncia il fatto che un attacco simile è stato possibile solo a causa del fatto che in Iran esiste un sistema di censura che ha “stimolato” la crescita del circuito degli MTProxy.
Condividi l'articolo
Articoli correlati
Altro in questa categoria
Approfondimenti
-
 PHP2Shell, gli attacchi precedono la patch: cosa cambia per... Il caso analizzato da Sekoia mostra perché aggiornare i...
-
 PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
 Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Hugging Face violata da un agente AI: gli attacchi autonomi... Per anni l’idea di un attacco informatico condotto...
-
 La guerra ucraina cambia la sicurezza delle infrastrutture... La guerra in Ucraina non si combatte solo sul terreno, nel...
Minacce recenti



Off topic
-
 L’IA generativa unifica le interfacce di gestione e... Con l’avvento dell’IA generativa...
-
 Cyberinsurance: misurare il rischio umano può... Negli ultimi anni sempre più aziende stanno sottoscrivendo...
-
 Il machine learning di Kaspersky aumenta la capacità di... Grazie al machine learning, il Global Research and Analysis...
-
 I vertici aziendali non sono del tutto pronti alle nuove... Il 2024 è l’anno delle nuove normative di sicurezza:...
-
 Più della meta delle aziende geo-distribuite ha problemi... Una delle sfide principali delle aziende distribuite sul...
Post recenti
-
PHP2Shell, gli attacchi precedono la patch: cosa cambia per... Il caso analizzato da Sekoia mostra perché aggiornare i...
-
PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Bitdefender crea una VPN per gli agenti AI Forse in pochi ci avevano pensato, ma dal momento che...
-
 No Hat 2026, a Bergamo l’hacking incontra AI,... Il 10 ottobre torna la conferenza internazionale dedicata...
Ransomware: la serie

No posts found.