







Aggiornamenti recenti Ottobre 28th, 2026 11:00 AM
partner

News Recenti
- Transparency Center Initiative di Kaspersky Lab: cosa significa per l’Italia
- PHP2Shell, gli attacchi precedono la patch: cosa cambia per i difensori
- PHP2Shell,milioni di siti Web a rischio e la disclosure diventa un caso
- Midnight Mimosa, ancora malware Android installato prima dell’acquisto
- Bitdefender crea una VPN per gli agenti AI
- No Hat 2026, a Bergamo l’hacking incontra AI, cyber-spionaggio e droni
Gli USA accusano la Corea del Nord: “Ci sono loro dietro WannaCry”
Secondo la Casa Bianca il regime di Kim Jong Un avrebbe creato il malware per danneggiare gli Stati Uniti. Ma nessuno cita nuove prove…
Un’accusa diretta che arriva tramite un articolo inviato al Wall Street Journal direttamente da Tom Bossert, il consulente per la sicurezza nazionale dell’amministrazione Trump. Nel mirino il regime nordcoreano, che secondo Bossert sarebbe “direttamente responsabile” dell’attacco.
WannaCry è un ransomware comparso il 12 maggio scorso che ha colpito milioni di computer in almeno 150 paesi, diffondendosi automaticamente da un computer all’altro attraverso una vulnerabilità del componente Server Message Block 1.0 (SMBv1) di Windows.
L’attribuzione alla Corea del Nord non è una novità e l’ipotesi che il regime di Kim Jong Un avesse qualcosa a che afre con l’attacco era emersa già all’indomani dell’attacco, quando alcune società di sicurezza informatica avevano notato alcune similitudini tra il codice di WannaCry e un trojan usato dal Lazarus Group, un gruppo hacker che molti ritengono vicino al governo coreano.
Anche allora, però, la teoria era inquinata da un bel numero di “forse”, “se” e “ma” che consigliavano alla prudenza. Anche perché l’uso di porzioni di codice provenienti da altri malware è cosa piuttosto comune ed è considerata dagli esperti di sicurezza insufficiente per attribuire un attacco a un soggetto specifico.
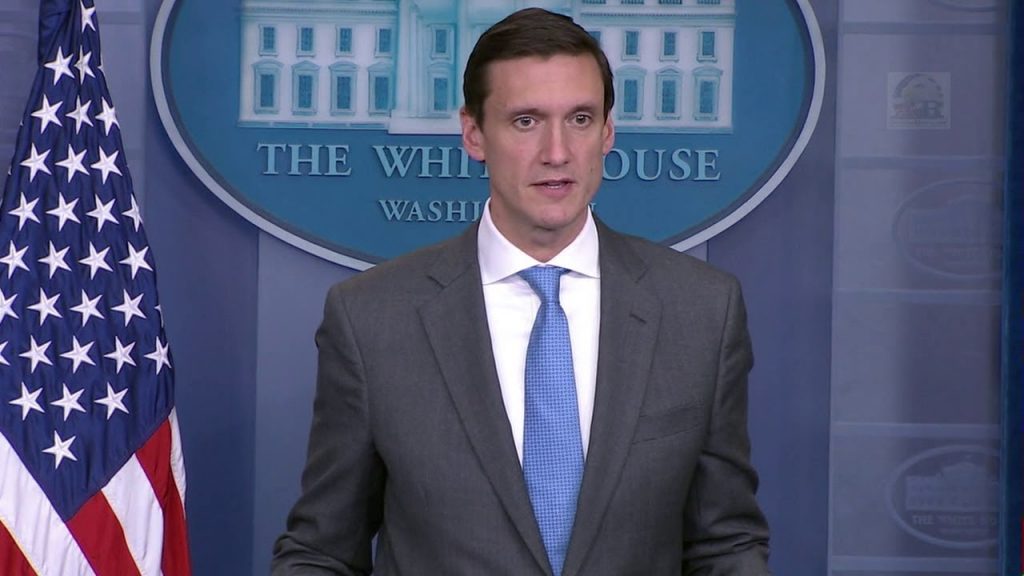
La sparata di Tom Bossert sembra dettata più da esigenze di politica estera che da una reale analisi dell’attacco. Nell’epoca delle fake news, però, c’è poco da stupirsi…
Ma cosa dice di nuovo Tom Bossert? In buona sostanza nulla. Il riferimento a una “conferma dal Regno Unito” e all’opinione di “società di sicurezza del settore privato” lasciano infatti il tempo che trovano. Il governo britannico ha infatti ufficializzato la sua convinzione riguardo le responsabilità del governo nordcoreano su WannaCry nell’ottobre scorso.
L’opinione di qualche società di sicurezza, poi, non è certo una garanzia. I casi in cui i ricercatori hanno preso granchi clamorosi non si contano e per capire di cosa stiamo parlando basta considerare le dichiarazioni riguardanti il ruolo di servizi segreti nella creazione della botnet Mirai (anche in quel caso si parlò della Corea del Nord) che si sono sgretolate dopo la condanna di tre cittadini statunitensi tra i 20 e i 21 anni che hanno confessato di aver creato e diffuso il worm.
A creare perplessità riguardo la ricostruzione del governo USA è anche qualche considerazione spicciola sulla vicenda. L’attacco di WannaCry, infatti, ha colpito principalmente la Russia e l’Europa, risparmiando in buona sostanza gli Stati Uniti.
È pensabile che la Corea del Nord porti un attacco che colpisce come primo obiettivo un alleato storico del regime?
Insomma: l’uscita di Bossert sembra più che altro inserirsi nel braccio di ferro diplomatico tra USA e Corea del Nord che negli ultimi mesi ha raggiunto i livelli di guardia e non accenna a placarsi.
Tanto più che il responsabile per la cyber-security della Casa Bianca non affronta uno degli argomenti più spinosi, cioè il fatto che WannaCry si è diffuso sfruttando un exploit (EthernalBlue) messo a punto dai servizi segreti statunitensi e diventato di pubblico dominio a opera del gruppo hacker Shadow Brokers.
Condividi l'articolo
- Corea del Nord, Donald Trump, EthernalBlue, Lazarus, Marco Schiaffino, Mirai, NSA, Tom Bossert, wannacry
Ecco il malware che ti fonde la batteria dello smartphone
Hacker rubano le email a una società di sicurezza
Articoli correlati
Altro in questa categoria
Approfondimenti
-
 PHP2Shell, gli attacchi precedono la patch: cosa cambia per... Il caso analizzato da Sekoia mostra perché aggiornare i...
-
 PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
 Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Hugging Face violata da un agente AI: gli attacchi autonomi... Per anni l’idea di un attacco informatico condotto...
-
 La guerra ucraina cambia la sicurezza delle infrastrutture... La guerra in Ucraina non si combatte solo sul terreno, nel...
Minacce recenti



Off topic
-
 L’IA generativa unifica le interfacce di gestione e... Con l’avvento dell’IA generativa...
-
 Cyberinsurance: misurare il rischio umano può... Negli ultimi anni sempre più aziende stanno sottoscrivendo...
-
 Il machine learning di Kaspersky aumenta la capacità di... Grazie al machine learning, il Global Research and Analysis...
-
 I vertici aziendali non sono del tutto pronti alle nuove... Il 2024 è l’anno delle nuove normative di sicurezza:...
-
 Più della meta delle aziende geo-distribuite ha problemi... Una delle sfide principali delle aziende distribuite sul...
Post recenti
-
PHP2Shell, gli attacchi precedono la patch: cosa cambia per... Il caso analizzato da Sekoia mostra perché aggiornare i...
-
PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Bitdefender crea una VPN per gli agenti AI Forse in pochi ci avevano pensato, ma dal momento che...
-
 No Hat 2026, a Bergamo l’hacking incontra AI,... Il 10 ottobre torna la conferenza internazionale dedicata...
Ransomware: la serie

No posts found.