






Aggiornamenti recenti Ottobre 28th, 2026 11:00 AM
partner

News Recenti
- Transparency Center Initiative di Kaspersky Lab: cosa significa per l’Italia
- PHP2Shell, gli attacchi precedono la patch: cosa cambia per i difensori
- PHP2Shell,milioni di siti Web a rischio e la disclosure diventa un caso
- Midnight Mimosa, ancora malware Android installato prima dell’acquisto
- Bitdefender crea una VPN per gli agenti AI
- No Hat 2026, a Bergamo l’hacking incontra AI, cyber-spionaggio e droni
Piano nazionale cyber-security: cosa dicono gli esperti
Con la pubblicazione sulla Gazzetta ufficiale (n. 125 del 31 maggio 2017) è stato adottato il nuovo “piano nazionale per la protezione cibernetica e la sicurezza informatica”.
Un provvedimento (scaricabile qui) che fissa una serie di strategie e strumenti che dovrebbero permettere al nostro paese di mettere a punto le infrastrutture necessarie per creare un sistema di difesa nei confronti di attacchi che prendono di mira in particolar modo le “infrastrutture critiche” in Italia.
Come descritto nel portale sicurezzanazionale.gov.it, il documento mira a sviluppare i seguenti indirizzi strategici:
- il potenziamento delle capacità di difesa delle infrastrutture critiche nazionali e degli attori di rilevanza strategica per il sistema Paese;
- il miglioramento delle capacità tecnologiche, operative e di analisi degli attori istituzionali interessati
- l’incentivazione della cooperazione tra istituzioni ed imprese nazionali
- la promozione e diffusione della cultura della sicurezza cibernetica
- il rafforzamento della cooperazione internazionale in materia di sicurezza cibernetica
- il rafforzamento delle capacità di contrasto alle attività e contenuti illegali on-line
Tutti obiettivi interessanti e senza dubbio utili. Ma qual è il giudizio su questo piano di chi nella sicurezza informatica lavora ogni giorno? Lo abbiamo chiesto ad alcuni esperti del settore che hanno accettato di commentare per Security Info le linee guida del nuovo piano di sicurezza.
Il risultato è un giudizio in chiaro-scuro, caratterizzato da un cauto ottimismo ma anche da una certa diffidenza nei confronti di un apparato burocratico che troppo spesso ha dimostrato di fermarsi alle parole senza far seguire i fatti.
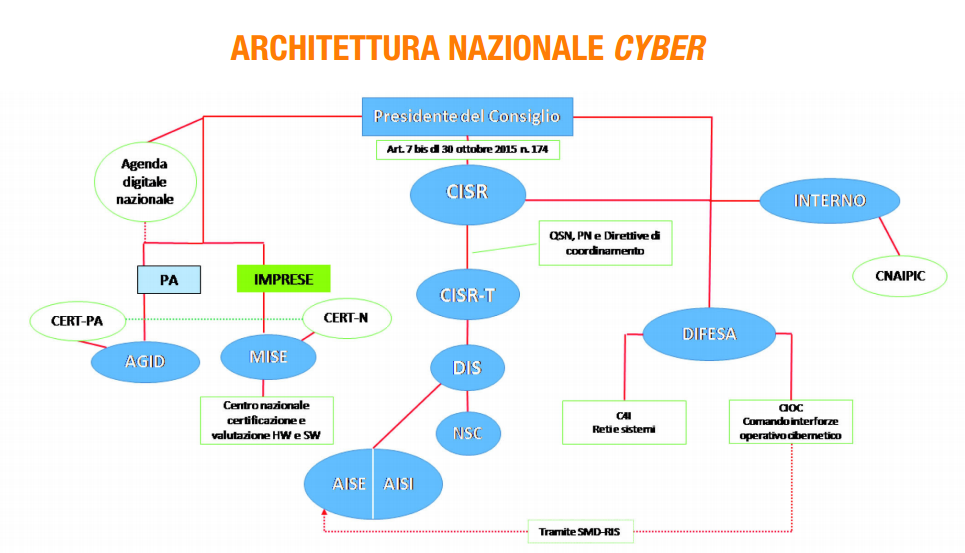
La nuova organizzazione dovrebbe consentire migliori tempi di risposta e procedure semplificate per rispondere alle emergenze.
Marco Rottigni, Consulting SE di FireEye ne traccia tutto sommato un bilancio positivo. “Il piano nazionale per la protezione cibernetica e la sicurezza informatica segue un’iniziativa simile rilasciata per il periodo 2014-2015, forte dell’esperienza di quell’iniziativa e di quella maturata da paesi tecnologicamente più avanzati” spiega Rottigni.
In questo senso, quindi, rappresenterebbe un passo strategico importante soprattutto in chiave programmatica ed evolutiva del sistema Paese, ratificando molte delle moderne Best Practice suggerite da framework internazionali.
Rottigni sottolinea anche il cambio di prospettiva che il provvedimento introduce. “È un passo che sollecita caldamente alle infrastrutture sia pubbliche che private l’adozione di strategie di difesa basate su analisi e risposta; il potenziamento di capacità quali Intelligence per l’attribuzione dell’attaccante; comprensione delle tattiche e tecniche di attacco; azioni di cooperazione e condivisione di informazioni, diffusione della cultura di sicurezza”.
Insomma: secondo Rottigni la filosofia del Quadro Strategico Nazionale pone temi importanti come quelli di organizzazione, di analisi, di potenziamento delle tecnologie per un miglior rilevamento e di aumento della capacità di contrasto.
Tutti aspetti che sono indispensabili in un contesto moderno. “Gli attacchi cyber sono evoluti recentemente verso tattiche e strategie ideate da attaccanti molto ben strutturati e organizzati” conclude Rottigni.
“Per quanto sofisticata, nessuna tecnologia può bastare da sola a garantire il rilevamento di segnali di attacco che spesso non utilizzano neppure strumenti di malware; bensì metodologie, compromissione del fattore umano, furto di credenziali e ingegneria sociale. Il contrasto di questo tipo di attaccante deve necessariamente far leva sulla conoscenza della minaccia e della tipologia di attaccante; sulla capacità di gestire le Security Operations in modo snello, rapido e collaborativo; sulla capacità di contenere le infezioni, di utilizzare sistemi di triaging per investigare in modo preciso ed approfondito le evidenze; di isolare l’attaccante, prevenendo così il trafugamento dei dati e delle informazioni obiettivo della missione di attacco”.
(continua a pagina 2)
Condividi l'articolo
Attacco globale del ransomware Petya. Migliaia di PC colpiti
Nuovo bug in Windows Defender provoca crash del PC
Articoli correlati
Altro in questa categoria
Approfondimenti
-
 PHP2Shell, gli attacchi precedono la patch: cosa cambia per... Il caso analizzato da Sekoia mostra perché aggiornare i...
-
 PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
 Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Hugging Face violata da un agente AI: gli attacchi autonomi... Per anni l’idea di un attacco informatico condotto...
-
 La guerra ucraina cambia la sicurezza delle infrastrutture... La guerra in Ucraina non si combatte solo sul terreno, nel...
Minacce recenti



Off topic
-
 L’IA generativa unifica le interfacce di gestione e... Con l’avvento dell’IA generativa...
-
 Cyberinsurance: misurare il rischio umano può... Negli ultimi anni sempre più aziende stanno sottoscrivendo...
-
 Il machine learning di Kaspersky aumenta la capacità di... Grazie al machine learning, il Global Research and Analysis...
-
 I vertici aziendali non sono del tutto pronti alle nuove... Il 2024 è l’anno delle nuove normative di sicurezza:...
-
 Più della meta delle aziende geo-distribuite ha problemi... Una delle sfide principali delle aziende distribuite sul...
Post recenti
-
PHP2Shell, gli attacchi precedono la patch: cosa cambia per... Il caso analizzato da Sekoia mostra perché aggiornare i...
-
PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Bitdefender crea una VPN per gli agenti AI Forse in pochi ci avevano pensato, ma dal momento che...
-
 No Hat 2026, a Bergamo l’hacking incontra AI,... Il 10 ottobre torna la conferenza internazionale dedicata...
Ransomware: la serie

No posts found.