







Aggiornamenti recenti Ottobre 28th, 2026 11:00 AM
partner

News Recenti
- Transparency Center Initiative di Kaspersky Lab: cosa significa per l’Italia
- PHP2Shell, gli attacchi precedono la patch: cosa cambia per i difensori
- PHP2Shell,milioni di siti Web a rischio e la disclosure diventa un caso
- Midnight Mimosa, ancora malware Android installato prima dell’acquisto
- Bitdefender crea una VPN per gli agenti AI
- No Hat 2026, a Bergamo l’hacking incontra AI, cyber-spionaggio e droni
Kaspersky: aumentano gli attacchi che usano SQL Server
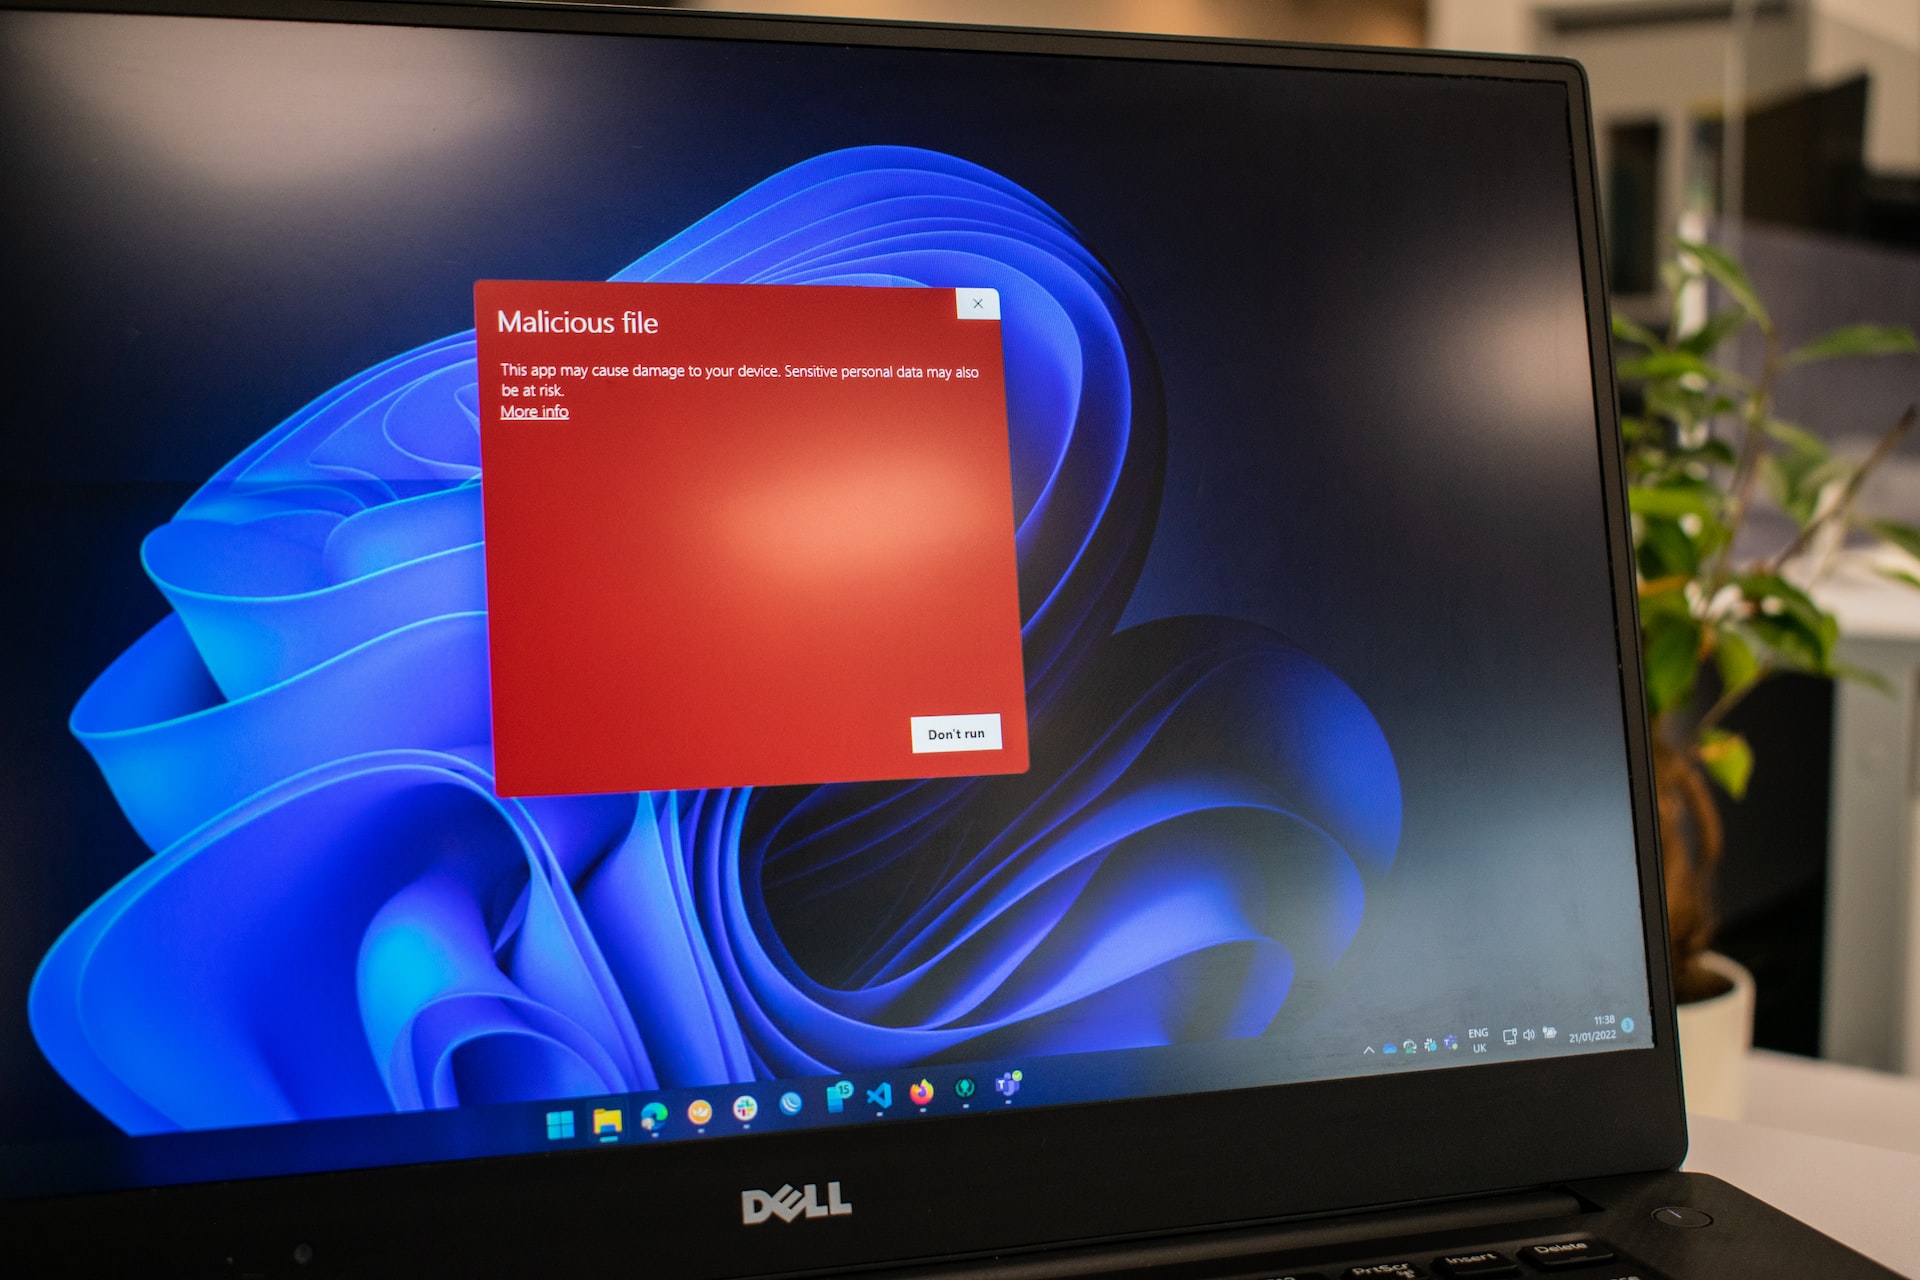
L’ultimo report di Kaspersky ha evidenziato che gli attacchi che sfruttano Microsoft SQL Server sono aumentati del 56%. Lo scorso settembre si sono registrati più di 3000 attacchi; il trend è cominciato a salire già da inizio anno e ora ha superato di più del 50% il numero dello scorso anno.
Si tratta di attacchi conosciuti già da tempo che continuano a essere usati per ottenere l’accesso alla rete aziendale. SQL Server è uno dei DBMS più usati dalle aziende, ma i rischi a cui le espone sono ancora troppo sottovalutati.
Il team di Managed Detection and response di Kaspersky ha illustrato un esempio di attacco a SQL Server che modifica la configurazione del server per accedervi ed eseguire un malware.
https://unsplash.com/@impelling
È stato il processo sqlservr.exe ad esibire alcune attività sospette: a partire da questo si è in seguito risaliti all’intera catena di attacco. Nel dettaglio, il processo compromesso cercava di creare un file con codice malevolo in assembly. Il file in questione conteneva un trojan che cercava di eseguire script PowerShell per connettersi a degli indirizzi IP esterni; questi, in forma di file .png, eseguivano malware sul server.
Alcuni di questi indirizzi erano già presenti nella deny list di SQL Server e i restanti sono stati aggiunti dopo. Fortunatamente l’attacco è stato individuato nelle prime fasi di esecuzione e le soluzioni di Kaspersky lo hanno bloccato in tempo. Il tentativo di compromissione si è poi verificato su un altro host connesso alla rete; anche in questo caso l’attacco è stato sventato quasi subito.
Spesso le reti aziendali non sono configurate correttamente e i server sono accessibili dalla rete esterna: è fondamentale proteggere gli host e renderli irraggiungibili così da limitare i tentativi di compromissione.
Condividi l'articolo
La sicurezza informatica tra criminalità e guerra digitale
Fortinet rilascia patch per 6 vulnerabilità ad alto rischio
Articoli correlati
Altro in questa categoria
Approfondimenti
-
 PHP2Shell, gli attacchi precedono la patch: cosa cambia per... Il caso analizzato da Sekoia mostra perché aggiornare i...
-
 PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
 Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Hugging Face violata da un agente AI: gli attacchi autonomi... Per anni l’idea di un attacco informatico condotto...
-
 La guerra ucraina cambia la sicurezza delle infrastrutture... La guerra in Ucraina non si combatte solo sul terreno, nel...
Minacce recenti



Off topic
-
 L’IA generativa unifica le interfacce di gestione e... Con l’avvento dell’IA generativa...
-
 Cyberinsurance: misurare il rischio umano può... Negli ultimi anni sempre più aziende stanno sottoscrivendo...
-
 Il machine learning di Kaspersky aumenta la capacità di... Grazie al machine learning, il Global Research and Analysis...
-
 I vertici aziendali non sono del tutto pronti alle nuove... Il 2024 è l’anno delle nuove normative di sicurezza:...
-
 Più della meta delle aziende geo-distribuite ha problemi... Una delle sfide principali delle aziende distribuite sul...
Post recenti
-
PHP2Shell, gli attacchi precedono la patch: cosa cambia per... Il caso analizzato da Sekoia mostra perché aggiornare i...
-
PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Bitdefender crea una VPN per gli agenti AI Forse in pochi ci avevano pensato, ma dal momento che...
-
 No Hat 2026, a Bergamo l’hacking incontra AI,... Il 10 ottobre torna la conferenza internazionale dedicata...
Ransomware: la serie

No posts found.