







Aggiornamenti recenti Ottobre 28th, 2026 11:00 AM
partner

News Recenti
- Transparency Center Initiative di Kaspersky Lab: cosa significa per l’Italia
- PHP2Shell, gli attacchi precedono la patch: cosa cambia per i difensori
- PHP2Shell,milioni di siti Web a rischio e la disclosure diventa un caso
- Midnight Mimosa, ancora malware Android installato prima dell’acquisto
- Bitdefender crea una VPN per gli agenti AI
- No Hat 2026, a Bergamo l’hacking incontra AI, cyber-spionaggio e droni
Professionisti dell’hacking: undici zero-day in un anno
Il gruppo di pirati informatici è stato individuato dai ricercatori del Project Zero di Google. “Sono hacker esperti che usano strumenti sofisticati”.
Professionali, veloci ed estremamente pericolosi. I pirati informatici individuati dai ricercatori del Project Zero di Google hanno tutte le caratteristiche per rappresentare una minaccia di primo piano nel mondo della cyber security.
Il gruppo, a cui gli autori del report pubblicato sul blog ufficiale del Project Zero non hanno assegnato alcun nome, sono finiti nei radar degli esperti di sicurezza nel febbraio 2020, quando i ricercatori hanno individuato una serie di attacchi che sfruttavano quattro vulnerabilità zero-day.
Nel mese di ottobre, però, l’attività dei cyber criminali sembra essere passata a una nuova fase, arricchendosi di altri sette exploit zero-day in grado di colpire i sistemi Windows, iOS e Android.
La tecnica di attacco utilizzata prevede l’inserimento di un iFrame all’interno di un sito utilizzato come esca per le potenziali vittime. L’iFrame conduceva a due differenti server controllati dai pirati.
Il primo, impostato per rispondere solo ai visitatori con dispositivi Windows e iOS, sarebbe rimasto attivo per almeno una settimana. Il secondo, dedicato invece a iniettare gli exploit per Android, sarebbe rimasto attivo solo per 36 ore.
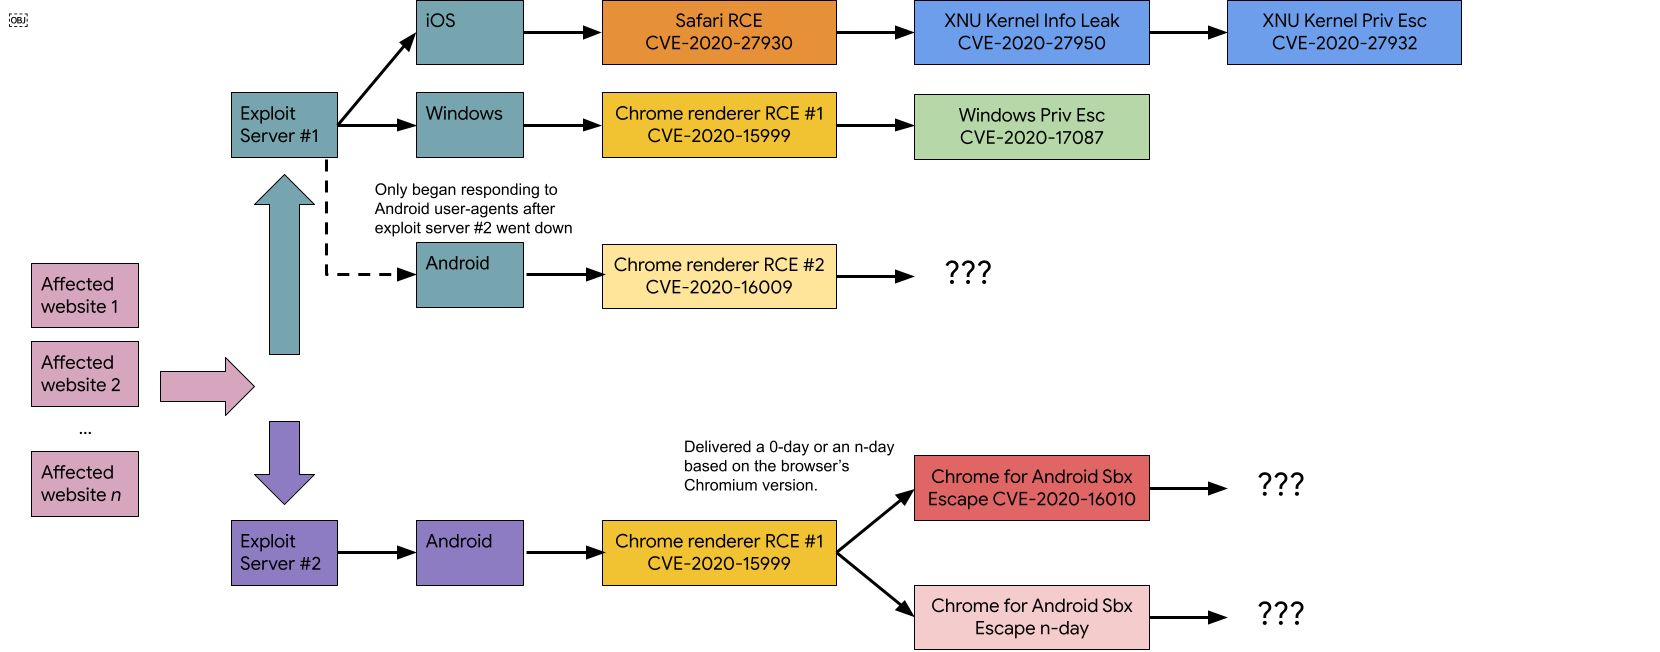
L’arsenale di exploit a disposizione del gruppo criminale comprende una serie di vulnerabilità zero-day che consentono l’esecuzione di codice in remoto sui dispositivi colpiti. I ricercatori, però, non hanno fornito nel report alcuna indicazione sul payload distribuito.
Quello che è certo, è che il framework che hanno creato permetteva di colpire qualsiasi tipo di dispositivo anche se tutti i componenti erano aggiornati alleultime versioni disponibili.
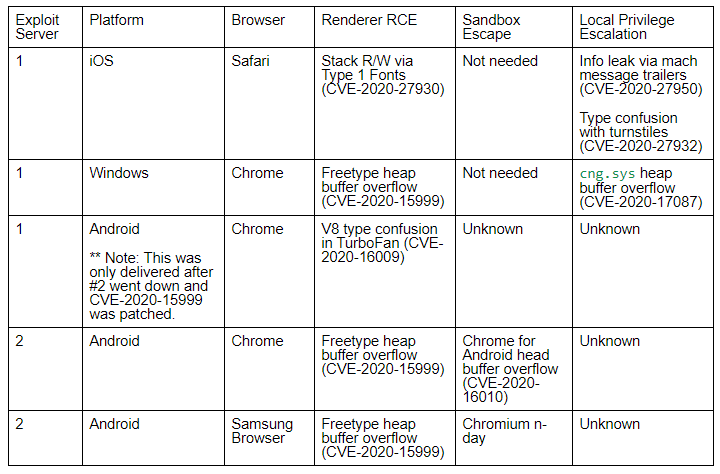
A confermare le capacità fuori dal comune del gruppo hacker, spiegano gli autori del documento, c’è anche un dettaglio illuminante: nel momento stesso in cui Google ha distribuito la patch per correggere una vulnerabilità di Chrome utilizzata nella campagna di attacco (CVE-2020-15999), i pirati hanno aggiunto alla loro dotazione un nuovo exploit (CVE-2020-16009) basato su una falla nel motore v8 del browser.
Insomma: quello individuato dal team del Project Zero sarebbe un gruppo composto da pirati informatici estremamente abili, che utilizzano tecniche di exploit sofisticate e strumenti di offuscamento che, per stessa ammissione dei ricercatori, rendono l’analisi delle tecniche di attacco estremamente difficoltosa.
In altre parole, è molto probabile che ne sentiremo ancora parlare nel prossimo futuro.
Condividi l'articolo
Google premia le “migliori vulnerabilità” del 2020
Operazione Diànxùn: hacker cinesi a caccia di dati sul 5G
Articoli correlati
Altro in questa categoria
Approfondimenti
-
 PHP2Shell, gli attacchi precedono la patch: cosa cambia per... Il caso analizzato da Sekoia mostra perché aggiornare i...
-
 PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
 Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Hugging Face violata da un agente AI: gli attacchi autonomi... Per anni l’idea di un attacco informatico condotto...
-
 La guerra ucraina cambia la sicurezza delle infrastrutture... La guerra in Ucraina non si combatte solo sul terreno, nel...
Minacce recenti



Off topic
-
 L’IA generativa unifica le interfacce di gestione e... Con l’avvento dell’IA generativa...
-
 Cyberinsurance: misurare il rischio umano può... Negli ultimi anni sempre più aziende stanno sottoscrivendo...
-
 Il machine learning di Kaspersky aumenta la capacità di... Grazie al machine learning, il Global Research and Analysis...
-
 I vertici aziendali non sono del tutto pronti alle nuove... Il 2024 è l’anno delle nuove normative di sicurezza:...
-
 Più della meta delle aziende geo-distribuite ha problemi... Una delle sfide principali delle aziende distribuite sul...
Post recenti
-
PHP2Shell, gli attacchi precedono la patch: cosa cambia per... Il caso analizzato da Sekoia mostra perché aggiornare i...
-
PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Bitdefender crea una VPN per gli agenti AI Forse in pochi ci avevano pensato, ma dal momento che...
-
 No Hat 2026, a Bergamo l’hacking incontra AI,... Il 10 ottobre torna la conferenza internazionale dedicata...
Ransomware: la serie

No posts found.