






Aggiornamenti recenti Ottobre 23rd, 2026 6:17 AM
partner

News Recenti
- Transparency Center Initiative di Kaspersky Lab: cosa significa per l’Italia
- PHP2Shell,milioni di siti Web a rischio e la disclosure diventa un caso
- Midnight Mimosa, ancora malware Android installato prima dell’acquisto
- Bitdefender crea una VPN per gli agenti AI
- No Hat 2026, a Bergamo l’hacking incontra AI, cyber-spionaggio e droni
- Claude evade (di nuovo) e attacca tre aziende reali
RainbowMix: ecco come i pirati guadagnavano 150.000 dollari al giorno
La rete di app per Android è stata diffusa attraverso siti Internet e market paralleli. Nessun malware, ma semplici pubblicità per intascare milioni.
Se qualcuno avesse ancora dubbi sulle potenzialità economiche legate al cyber crimine, corra subito a leggersi il report (qui il collegamento) pubblicato in questi giorni da White Ops.
Il caso RainbowMix, descritto dagli autori dello studio Gabi Cirlig, Michael Gethers, e Dina Haines, non riguarda infatti un clamoroso data breach e nemmeno una campagna per la diffusione di pericolosi malware.
Si tratta di una semplice operazione che aveva come obiettivo la diffusione di applicazioni per sistemi Android in grado di visualizzare sui terminali delle pubblicità indesiderate attraverso una serie di tecniche che consentivano di occultare l’origine delle inserzioni.
Agli occhi dell’utilizzatore dello smartphone, infatti, le pubblicità sembrano essere visualizzate da applicazioni assolutamente affidabili e conosciute come YouTube e Chrome. In altre parole, gli utenti si trovavano sommersi di annunci senza poter capire quale fosse la loro effettiva origine.
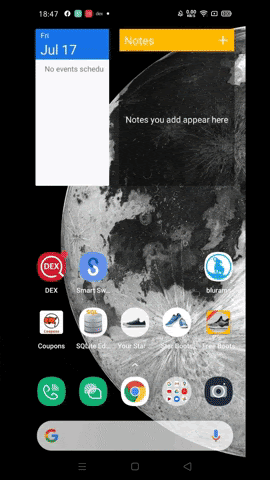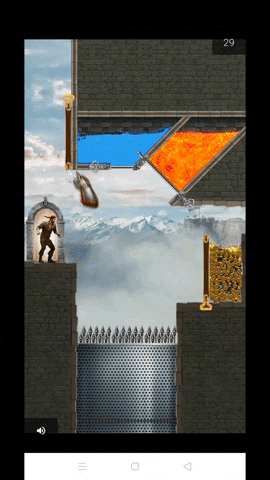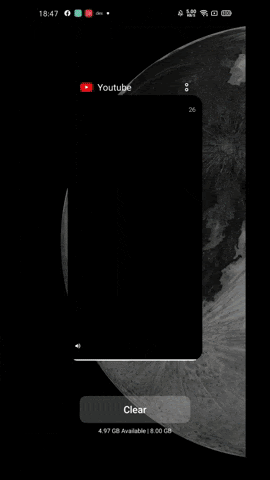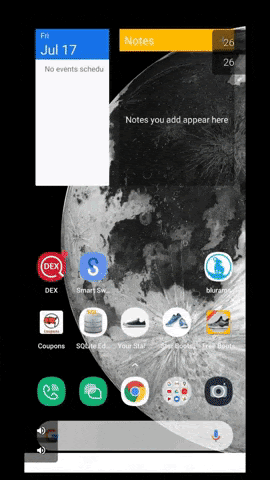
I pirati informatici che hanno ideato RainbowMix hanno utilizzato un’architettura simile a quella di un qualsiasi trojan, in cui le app agiscono seguendo i comandi inviati attraverso un server Command and Control, cui è affidato il compito di scegliere il circuito pubblicitario da utilizzare e la frequenza con cui visualizzare gli annunci.
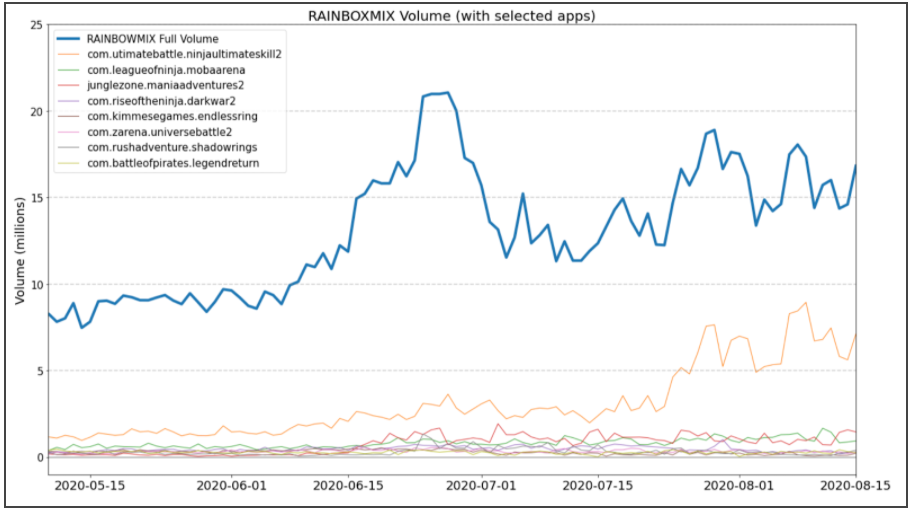
Secondo quanto riporta lo studio di White Ops, la campagna ha consentito di ottenere in questo modo fino a 15 milioni di visualizzazioni al giorno. Una stima approssimativa, basata su un profitto di un centesimo per impression, porterebbe l’incasso dei pirati a 150.000 dollari al giorno.
Da un punto di vista tecnico, l’app non è particolarmente complessa e l’unica funzionalità “anomala” che sembra avere una certa importanza è quella che consente all’applicazione di sapere se lo schermo sia acceso o meno.
Altre funzioni individuate dai ricercatori, come la possibilità di registrare eventi come i boot di sistema, il collegamento all’alimentazione o modifiche nella connessione sembrano invece essere, a giudizio degli stessi analisti, semplice fumo negli occhi che ha il solo obiettivo di confondere chi analizza il funzionamento dell’applicazione.
Condividi l'articolo
Raffica di attacchi hacker alle reti governative USA sfruttano Zerologon
MontysThree, un nuovo toolset utilizzato per lo spionaggio industriale
Articoli correlati
Altro in questa categoria
Approfondimenti
-
 PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
 Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Hugging Face violata da un agente AI: gli attacchi autonomi... Per anni l’idea di un attacco informatico condotto...
-
 La guerra ucraina cambia la sicurezza delle infrastrutture... La guerra in Ucraina non si combatte solo sul terreno, nel...
-
 AI, il nuovo fronte della sicurezza: il red teaming diventa... L’intelligenza artificiale sta entrando nelle aziende...
Minacce recenti



Off topic
-
 L’IA generativa unifica le interfacce di gestione e... Con l’avvento dell’IA generativa...
-
 Cyberinsurance: misurare il rischio umano può... Negli ultimi anni sempre più aziende stanno sottoscrivendo...
-
 Il machine learning di Kaspersky aumenta la capacità di... Grazie al machine learning, il Global Research and Analysis...
-
 I vertici aziendali non sono del tutto pronti alle nuove... Il 2024 è l’anno delle nuove normative di sicurezza:...
-
 Più della meta delle aziende geo-distribuite ha problemi... Una delle sfide principali delle aziende distribuite sul...
Post recenti
-
PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Bitdefender crea una VPN per gli agenti AI Forse in pochi ci avevano pensato, ma dal momento che...
-
 No Hat 2026, a Bergamo l’hacking incontra AI,... Il 10 ottobre torna la conferenza internazionale dedicata...
-
 Claude evade (di nuovo) e attacca tre aziende reali Sembra proprio che tenere a bada i modelli IA sia...
Ransomware: la serie

No posts found.